Dernières Actualités
29 septembre 2026 | Texte: Markus Selinger | Antivirus pour Windows
Test ATP de longue durée 2026 : 24 produits de sécurité pour Windows
Nuit et jour, des cybercriminels piratent les PC Windows d’utilisateurs privés et d’entreprises dans le monde entier. Des voleurs de données dérobent des informations ou des rançongiciels cryptent les données. Leur décryptage n’est alors possible qu’en échange d’une rançon. Un logiciel de sécurité efficace pour Windows est censé protéger les utilisateurs et les entreprises contre ces attaques. Mais qu’en est-il dans la pratique ? Le test Advanced Threat Protection (ATP) évalue dans des conditions réelles si la barrière de protection des produits résiste aux attaques lancées contre Windows. Le test réalisé sur une durée de six mois permet de savoir quelles solutions de protection disponibles sur le marché sont à la hauteur, même quand les attaques ont recours aux techniques les plus récentes.
Test ATP de longue durée sous Windows avec 24 solutions de sécurité :
Beaucoup des produits soumis au test de longue durée ont réalisé de très bonnes performances au test avancé ATP
Les piratages avec des voleurs d’informations ou des rançongiciels ont toujours occupé la première place dans la liste des cyberdangers. Contrairement aux chevaux de Troie qui visent à exploiter les PC Windows, ces attaques ciblent précisément les données privées ou commerciales pour les voler ou les crypter. Très souvent, ces informations se retrouvent sur le darknet où elles sont proposées à la vente. Une situation que personne n’a envie de vivre. C’est pourquoi l’utilisation d’une solution de sécurité fiable est le moyen le plus efficace pour protéger son PC contre les cyberattaques.
Pour que les utilisateurs ou les entreprises sachent quelle solution de sécurité est la plus efficace, les experts d’AV-TEST testent les solutions dans le cadre du test Advanced Threat Protection. Elles doivent alors démontrer leurs capacités de résistance dans des scénarios d’attaque réels qui utilisent les techniques les plus récentes. Le test ATP de longue durée a évalué 24 produits en laboratoire de janvier à juin 2026. La plupart des produits ont participé aux 3 tests, d’autres à un ou deux seulement. Cela permet néanmoins une bonne comparaison des produits entre eux.
Test ATP avec des scénarios d’attaque actuels
Les testeurs s'attaquent aux systèmes Windows à l'aide de jusqu'à 30 scénarios d'attaque, en recourant à diverses techniques, telles que celles utilisées quotidiennement par les pirates informatiques. Ils tentent de détourner des outils Windows, d’introduire des scripts malveillants dans le système ou d’exploiter d’éventuelles vulnérabilités dans le déroulement des processus. Voici une liste de toutes les techniques utilisées lors du test et en partie combinées pour les attaques :
PyInstaller executable bundling : Les pirates utilisent PyInstaller pour empaqueter des scripts Python malveillants et un environnement d’exécution Python minimal en un seul exécutable. Le fichier EXE peut être exécuté directement dans Windows. Il n’est donc pas nécessaire d’installer Python ni ses bibliothèques, et aucune installation n’est requise pour démarrer. Dans nos exemples, nous utilisons PyInstaller pour créer des applications Python qui chargent ensuite du shellcode malveillant ou un fichier DLL manipulé. Les applications dangereuses passent ainsi inaperçues puisque les utilisateurs tout comme les outils de sécurité pensent qu’elles sont inoffensives.
AutoIt : est un outil Windows très populaire qui utilise un langage de script similaire au BASIC pour automatiser des actions sous Windows, comme les clics, les saisies au clavier, le contrôle des fenêtres et des tâches simples d’installation ou d’administration. Il permet aussi de compiler des scripts dans des fichiers EXE pour qu’ils s’exécutent sans installation supplémentaire d’AutoIt.
Les attaquants utilisent AutoIt pour créer et diffuser des scripts malveillants. Comme cet outil est connu et légal, son utilisation passe tout d’abord inaperçue. Lors de nos attaques, nous utilisons des scripts AutoIt qui implémentent des chargeurs de shellcode, chargés de décrypter et d’exécuter du code malveillant en mémoire.
DLL sideloading : Avec cette technique d’attaque, un fichier exécutable légitime charge une DLL avec un nom fiable à partir d’une autre mémoire. Or, le fichier DDL a été remplacé par une version malveillante par les pirates. Sous Windows, de nombreuses applications recherchent d’abord certaines DLL dans leur répertoire de travail avant de se tourner vers les chemins d’accès système. Dans nos exemples, nous utilisons « vulkaninfo.exe », un fichier exécutable légitime, signé numériquement, et plaçons dans son répertoire une DLL modifiée. Lorsque le programme cherche la bibliothèque en question lors du démarrage, il charge la DLL contaminée.
Tâches planifiées : Les attaquants peuvent exploiter le Planificateur de tâches de Windows pour programmer l’exécution initiale ou récurrente d’un code malveillant et l’exécuter. Les experts planifient une tâche qui lance PowerShell, puis charge une DLL malveillante.
Le test avancé ATP commence toujours par la détection du programme malveillant, à son entrée dans le système ou pendant son exécution. Si l’attaquant n’est pas identifié et qu’il lance son attaque, les solutions de sécurité utilisent des modules de sécurité intervenant en aval qui leur permettent de stopper néanmoins l’attaque. Les experts documentent toutes ces étapes en laboratoire afin de les évaluer.
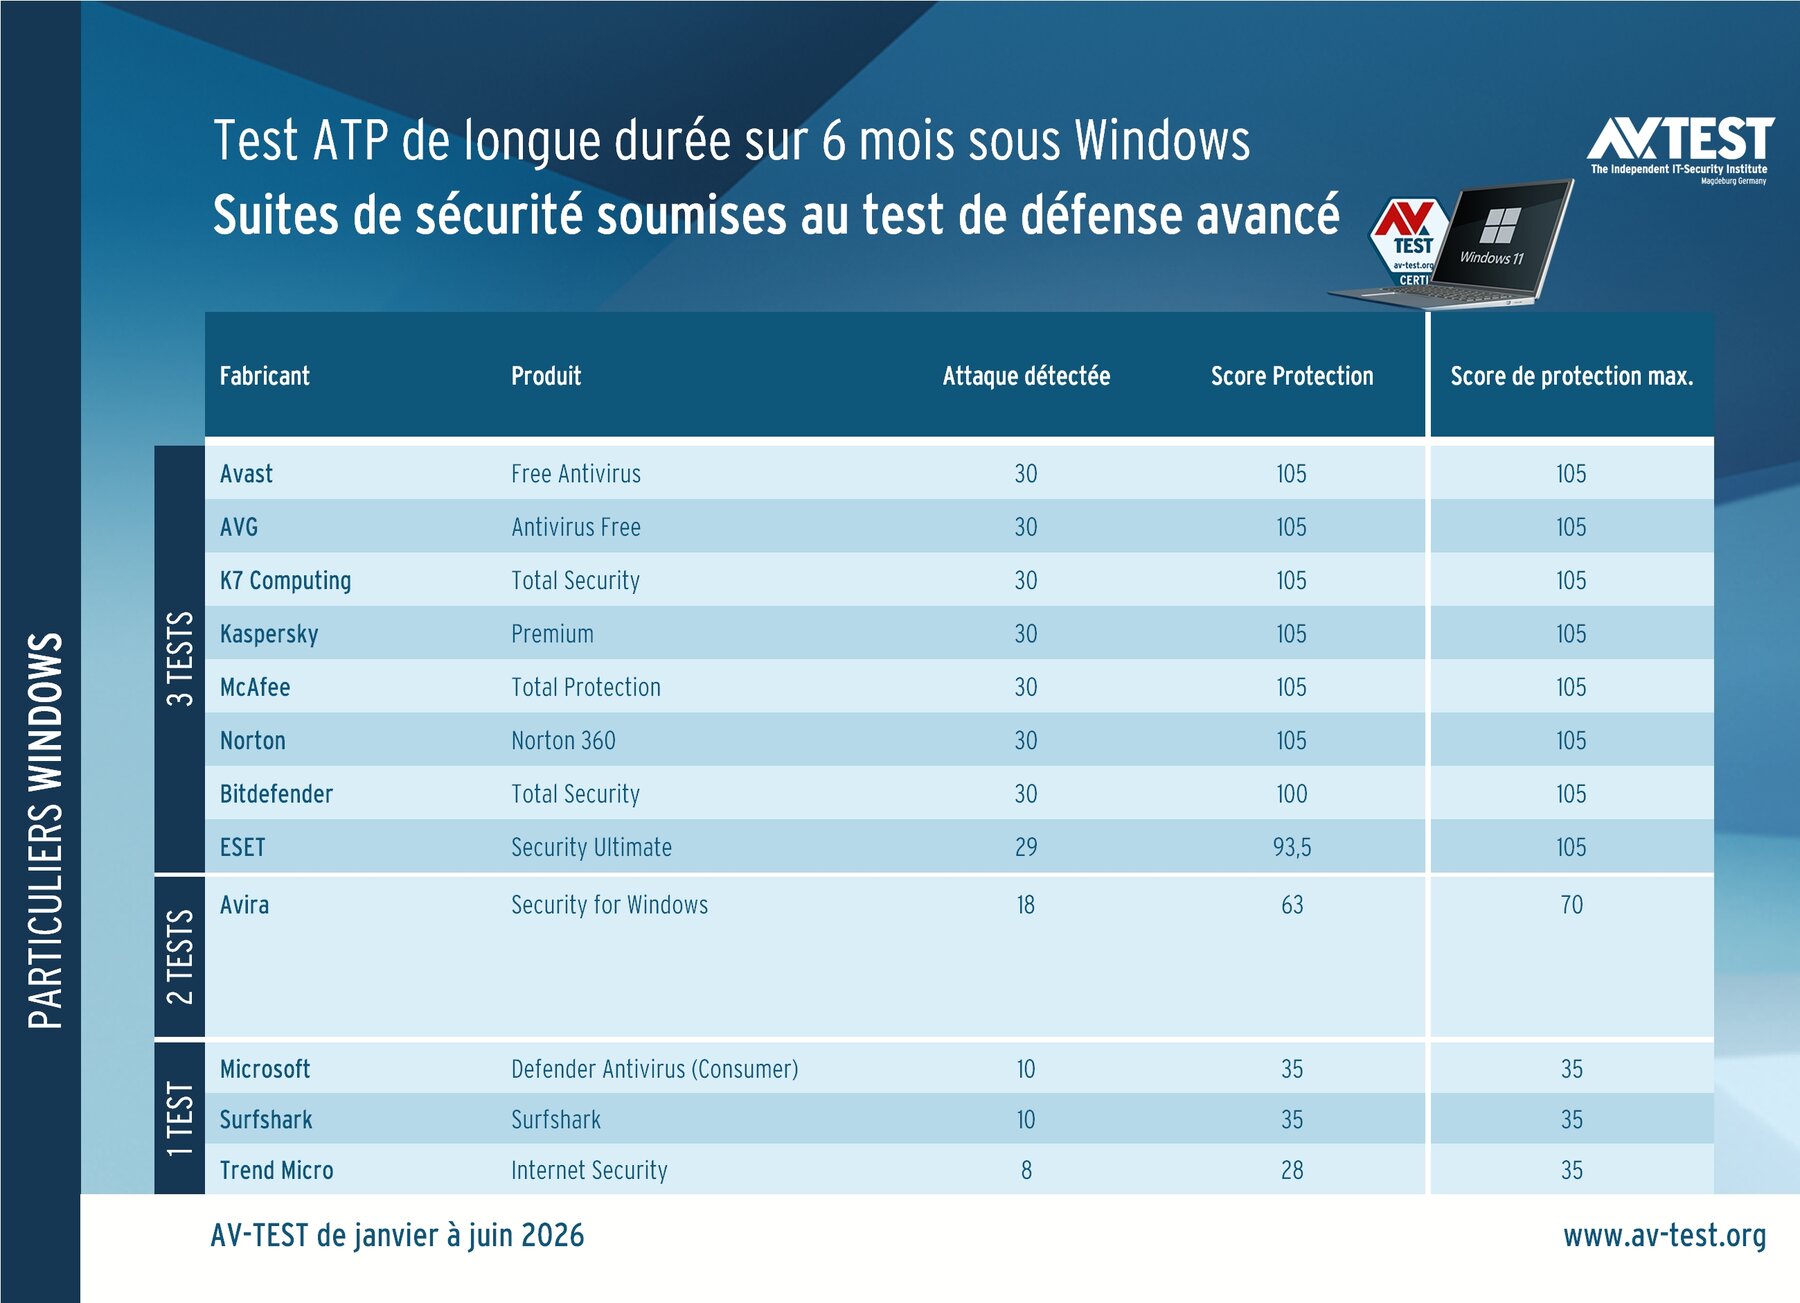
Test ATP de longue durée sous Windows :
Les 12 suites pour utilisateurs privés testées ont démontré lors du test de longue durée qu’elles étaient capables de protéger Windows durablement
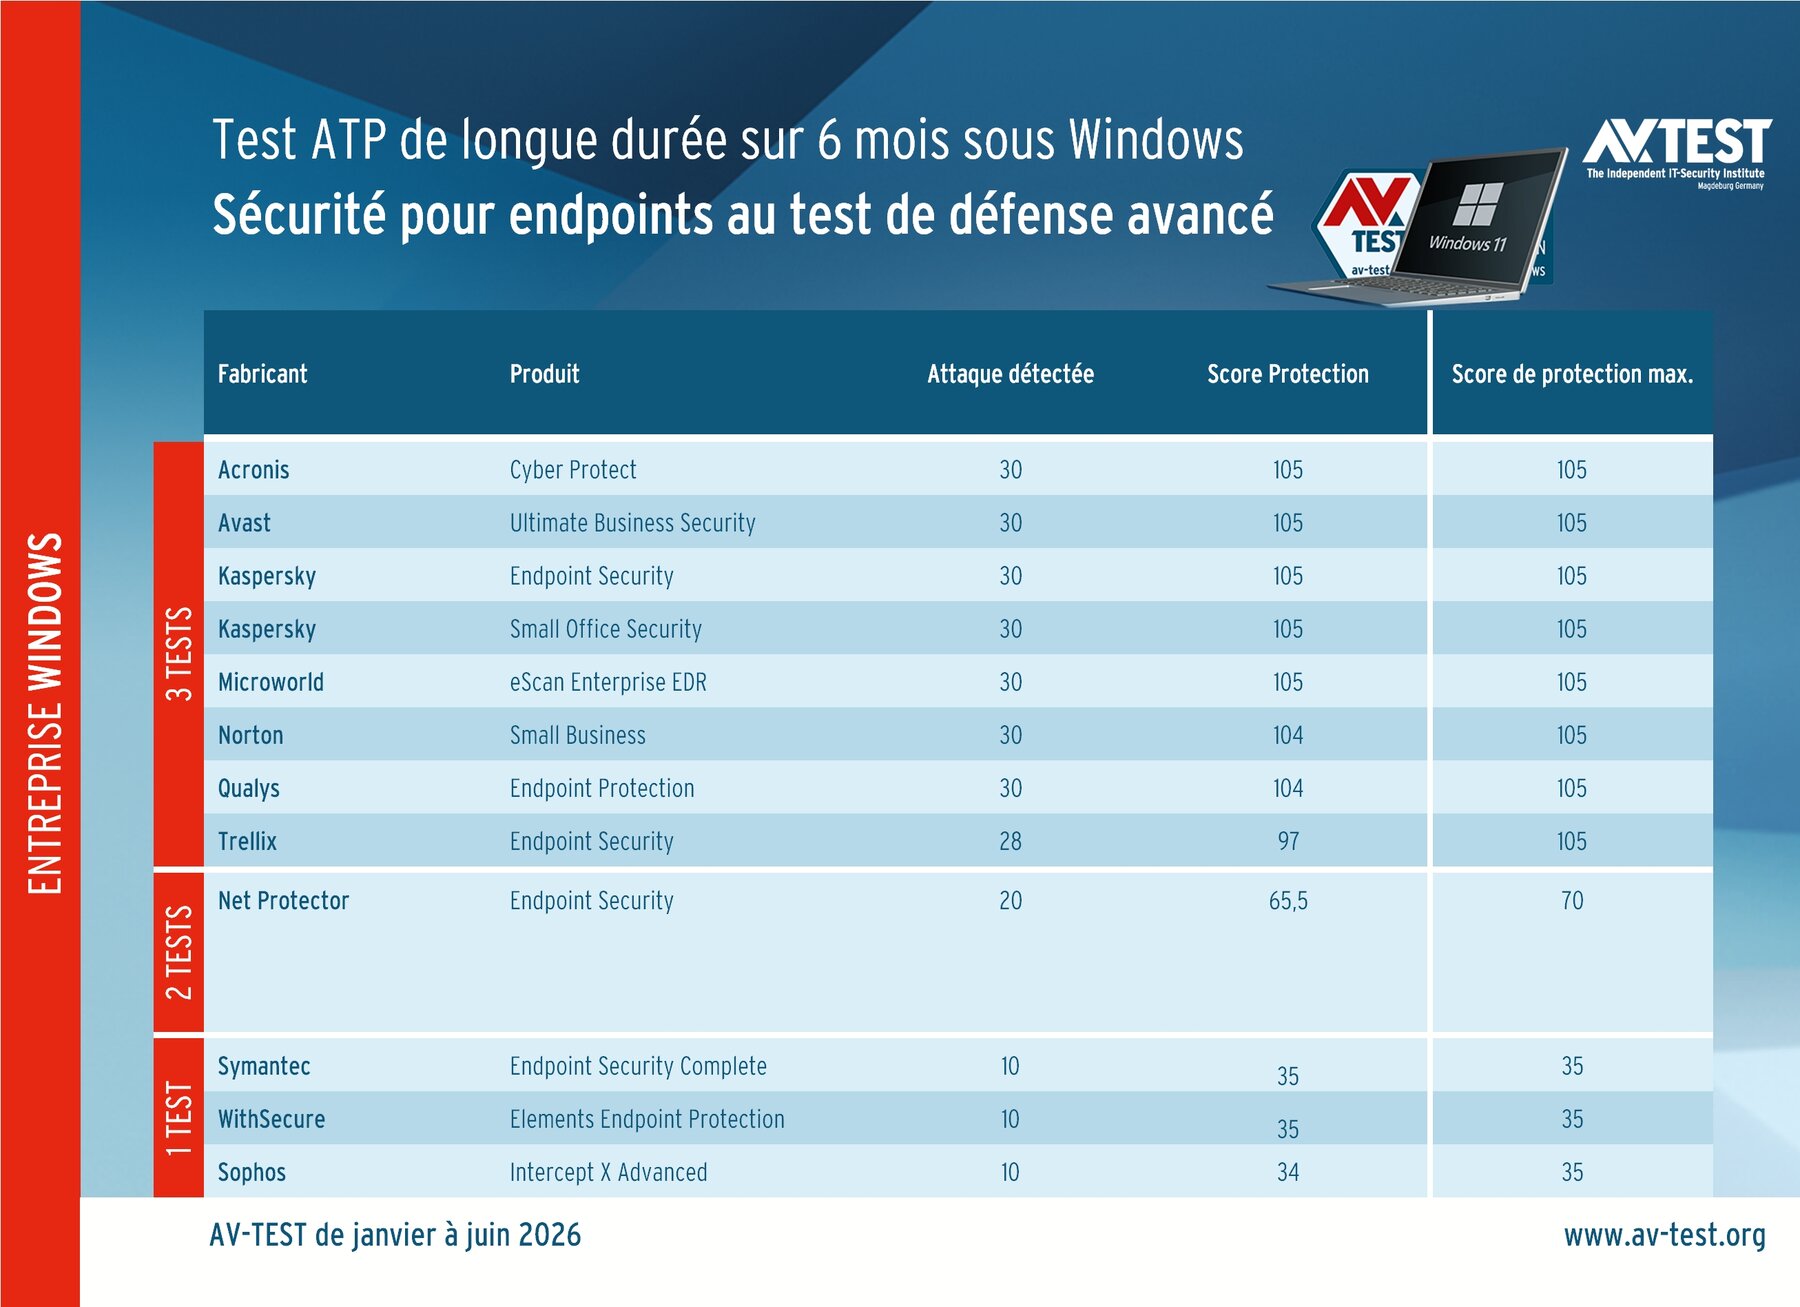
Test ATP de longue durée pour les solutions de protection des points de terminaison :
Bon nombre des solutions de sécurité testées pour les PC de bureau offrent une protection fiable contre les rançongiciels et les voleurs de données, même à long terme


Test ATP de longue durée : 24 produits de sécurité face à des rançongiciels et des voleurs d'informations
Les solutions de sécurité pour utilisateurs privés et entreprises ont participé à 1, 2 ou 3 tests sur une durée de 6 mois. Le tableau permet de voir rapidement à combien de tests ATP le produit en question a participé. La plupart des produits ont été testés 3 fois. À chaque série de tests comprenant 10 scénarios d’attaque, les solutions peuvent remporter jusqu’à 35 points. Le score maximal pour 3 tests est donc de 105 points, de 70 points pour deux tests et de 35 points pour 1 test.
Le tableau montre par exemple que, bien que 30 attaques aient été détectées pour plusieurs produits, certaines suites obtiennent moins de points que d'autres. Cela tient au fait que les testeurs attribuent 4 points pour chaque attaque de voleur de données repoussée et 3 points pour chaque attaque de rançongiciel déjouée. Si l’attaque est détectée trop tard ou n’est que partiellement contrée, le produit perd un certain nombre de points ou de demi-points.
Les testeurs décrivent toutes les actions dans une matrice suivant la norme MITRE ATT&CK. Celle-ci est utilisée dans des analyses professionnelles de niveau international. Ceci permet de garantir que les tests sont parfaitement reproductibles à toutes les étapes.
Test ATP de longue durée : 12 produits de sécurité pour particuliers
Dans le tableau du test ATP de longue durée sur cette page se trouvent les résultats de 12 suites pour utilisateurs privés. Pour faciliter la comparaison, nous avons regroupé les produits selon qu’ils ont été testés 1, 2 ou 3 fois.
Le premier groupe avec 3 tests se compose des 8 produits d’Avast, AVG, Bitdefender, ESET, K7 Computing, Kaspersky, McAfee et Norton. 6 suites ont obtenu le score maximal de 105 points à tous les tests avec 30 attaques infailliblement détectées dans les scénarios. Il s’agit des produits d’Avast, AVG, K7 Computing, Kaspersky, McAfee et Norton.
La suite de Bitdefender a certes également détecté les piratages dans les 30 scénarios, mais n’a pas toujours pu les stopper complètement. Elle obtient néanmoins le très bon score de 100 points sur 105.
La suite d’ESET arrive en fin de peloton avec 29 attaques détectées sur 30 et un score de 93,5 points sur 105.
Le deuxième groupe soumis à 2 tests se compose seulement du produit Avira Security for Windows. Ce produit a détecté et contré sans faille 18 attaques dans les 20 scénarios. Cependant, un programme malveillant n’a pas été détecté à 2 reprises, ce qui a coûté quelques points à la suite qui ne remporte que 63 points sur 70 au score de protection.
Le troisième groupe avec 1 test réunit les suites de Microsoft, Surfshark et Trend Micro. Les deux premières suites ont détecté sans problème tous les attaquants dans les 10 scénarios testés et remportent donc les 35 points. En ne détectant que 8 attaquants sur 10, Trend Micro a perdu 7 points. Au final, la suite ne totalise donc que 28 points sur 35 au score de protection.
Test ATP de longue durée : 12 produits pour entreprises
12 suites de protection des points de terminaison destinées à protéger les PC de bureau Windows ont participé au test de longue durée. 8 suites sur les 12 testées ont participé aux 3 tests. Là encore, les scores de protection maximums s’élèvent à 105, 70 ou 35 points selon le nombre de tests effectués.
Le premier groupe avec 3 tests se compose des 8 produits de protection des points terminaux d’Acronis, Avast, Kaspersky en deux versions, Microworld, Norton, Qualys et Trellix.
Les cinq solutions d’ Acronis, Avast, Microworld et les deux versions de Kaspersky ont achevé le test avec d’excellents résultats. Ils ont détecté et repoussé tous les attaquants dans les 30 scénarios, remportant ainsi 105 points sur 105 au score de protection.
Si les produits de protection des points terminaux de Norton et Qualys ont également détecté les 30 attaquants, ils ont néanmoins commis une petite erreur qui leur coûte un petit point. Leur score final s’élève dont à 104 points sur 105.
La solution de Trellix n’a détecté que 28 attaquants sur 30 lors du test, et rencontré d’autres petits problèmes, ce qui lui fait perdre quelques points de plus. La solution ne totalise donc que 97 points sur 105 au score de protection.
Le deuxième groupe soumis à 2 tests se compose seulement de la solution endpoint de Net Protector. Elle a détecté tous les attaquants dans les 20 scénarios du test, sans toutefois toujours les parer parfaitement. Ces petites erreurs lui coûtent donc quelques points, et elle totalise 65,5 points sur 70.
Le troisième groupe avec 1 test réunit les trois produits de Sophos, Symantec et WithSecure. Tous les trois ont détecté tous les attaquants dans les 10 scénarios. Les solutions de Symantec et WithSecure obtiennent ainsi le score maximal de 35 points. La suite de protection des points terminaux de Sophos a commis une petite erreur qui lui fait perdre un petit point, pour un score final de 34 points sur 35.
Résumé du test ATP de longue durée : protection efficace contre les rançongiciels et les voleurs d’informations
Le test Advanced Threat Protection de longue durée montre la fiabilité des suites pour utilisateurs privés ou entreprises quand il s’agit de protéger les systèmes Windows, même sur une période étendue. Les scénarios d’attaque réels utilisés lors du test renforcent l’argument de fiabilité. Car les pirates exploitent la moindre faille des systèmes de défense, même si celle-ci n'est que temporaire.
Le groupe le plus significatif est bien entendu le groupe des produits soumis à 3 tests. Il montre qu’il existe plusieurs produits pour utilisateurs privés qui protègent parfaitement les systèmes en agissant en arrière-plan. Ce sont les 6 suites Windows d’Avast, AVG, K7 Computing, Kaspersky, McAfee et Norton qui ont obtenu les meilleurs résultats au test de longue durée. Toutes ont obtenu la note maximale de 105 points au score de protection. La suite de Bitdefender a également atteint un score très respectable avec 100 points.
Du côté des solutions de protection des points terminaux pour entreprises, pas moins de 5 produits ont obtenu le maximum de points possibles au score de protection. Les solutions d’Acronis, Avast, Microworld et les deux versions du produit de Kaspersky affichent toutes un score final de 105 points.
Les fabricants Norton et Qualys sont passés à deux doigts de ce résultat exceptionnel. Ils ont terminé le test de longue durée avec un score de 104 points sur 105 pour une participation à 3 tests.
Les autres résultats des produits soumis à un ou deux tests ATP sont assez comparables à ceux du premier groupe du test.
Les études ATP sur lesquelles se base le test de longue durée sont les suivantes :