Últimas noticias
29 de septiembre de 2026 | Texto: Markus Selinger | Antivirus para Windows
Resultado de la prueba ATP de larga duración 2026: 24 productos de seguridad para Windows
Los ciberdelincuentes atacan día y noche ordenadores con Windows de todo el mundo tanto de usuarios privados como de empresas. Utilizan ladrones de información para extraer datos o ransomware para cifrarlos. Tras el pago del rescate, con mucha suerte, se obtiene una herramienta de descifrarlos. Un buen software de seguridad para Windows debería proteger a los usuarios y empresas contra estos ataques. Pero, ¿lo consiguen realmente en la práctica? La prueba de protección avanzada contra amenazas, abreviada ATP (Advanced Threat Protection), comprueba mediante ataques reales si el muro de contención de los productos para Windows resiste. La prueba de seis meses de duración muestra lo bien o no que las soluciones de seguridad disponibles en el mercado resisten ataques con las técnicas más nuevas.
Prueba ATP de larga duración realizada a 24 soluciones con Windows:
Muchos de los productos participantes en la prueba ATP de larga duración demostraron ofrecer una buena protección
Los ataques con ladrones de datos y ransomware siempre han encabezado la lista de las ciberamenazas. No actúan como un troyano que quiere usar el ordenador con Windows para fines fraudulentos. El objetivo de estos ataques es siempre robar o encriptar todos los datos privados o empresariales. Con frecuencia, esta información acaba saliendo a la venta en la red oscura (darknet). Algo por lo que definitivamente nadie querría pasar. Por eso, el uso de una solución de seguridad fiable es el remedio más probado.
Para que los usuarios y las empresas sepan qué solución de seguridad los puede proteger mejor de los ciberataques, los expertos de AV-TEST examinan las soluciones en la prueba de Advanced Threat Protection. En ella tienen que superar escenarios de ataque reales en los que se utilizan las técnicas de ataque más nuevas. En la prueba ATP de larga duración llevada a cabo de enero a junio de 2026 se examinaron 24 productos. La mayoría de ellos participaron en las 3 rondas de pruebas, otros solo en 2 o en una. Aun así, esto permite comparar los productos entre sí.
Prueba ATP con escenarios de ataque actuales
Los examinadores atacan los sistemas Windows en hasta 30 escenarios utilizando diversas técnicas de ataque, tal y como lo hacen hoy en día a diario los ciberdelincuentes. Intentan usar fraudulentamente herramientas de Windows, colar scripts peligrosos o aprovecharse de vulnerabilidades a lo largo de procesos. Aquí encontrará una lista de todas las técnicas utilizadas en la prueba, a veces combinadas en un ataque.
PyInstaller executable bundling: Los atacantes utilizan PyInstaller para empaquetar scripts de Python junto con un entorno de ejecución‑de Python mínimo. El archivo EXE se puede ejecutar directamente con Windows. De este modo no es necesario que estén instalados ni Python ni sus bibliotecas y tampoco es necesaria una instalación al inicio. En nuestros ejemplos utilizamos PyInstaller para empaquetar aplicaciones de Python, que después cargan shellcode peligroso o un archivo DLL manipulado. De este modo las aplicaciones peligrosas quedan camufladas, puesto que tanto a los usuarios como a las herramientas de seguridad les parecen inofensivos.
AutoIt: es una popular herramienta de Windows que usa un lenguaje de script para Windows similar a BASIC para automatizar procesos como clics, entradas de teclado, control de ventanas y tareas sencillas de instalación o administración. Con ella también se pueden compilar scripts en archivos EXE ejecutables en destino sin instalar AutoIt.
Los agresores utilizan AutoIt para crear y difundir scripts maliciosos. Como la herramienta es conocida y legal, su uso no llama de inmediato la atención. En nuestros ataques utilizamos scripts de AutoIt que implementan cargadores de shellcode, encargados de descodificar y ejecutar el código malicioso en la memoria de trabajo.
DLL sideloading: Con esta técnica de ataque, un archivo ejecutable legítimo carga un archivo DLL con un nombre de confianza de un lugar de almacenamiento diferente. No obstante, los atacantes sustituyen previamente el archivo por una versión maliciosa. En Windows, muchas aplicaciones buscan primero determinados DLL en sus directorios de trabajo antes de recurrir a rutas del sistema. En nuestros ejemplos utilizamos “vulkaninfo.exe”, un archivo ejecutable legítimo firmado digitalmente, y colocamos ahí en el directorio un archivo DLL manipulado. Cuando el programa busca la biblioteca correspondiente al iniciarse, carga el archivo DLL infectado.
Tareas programadas: Los atacantes pueden aprovecharse del Programador de tareas de Windows para planificar la primera ejecución o la ejecución periódica de código malicioso y ejecutarla. Los expertos planifican una tarea que inicia PowerShell y después carga el archivo DLL infectado.
La prueba ATP ampliada comienza siempre con la detección del malware, su llegada al sistema o durante su ejecución. Si el atacante no es detectado en ese momento, las soluciones de seguridad hacen uso de módulos de seguridad posteriores que aún pueden detener el ataque. Los expertos del laboratorio documentan todos estos pasos y los puntúan.
Prueba ATP de larga duración con Windows:
Los 12 paquetes para usuarios finales demostraron en la prueba lo bien que protegen Windows de forma duradera
Prueba ATP de larga duración para soluciones endpoint:
Muchas de las soluciones de seguridad para ordenadores de oficina demostraron proteger de forma fiable y duradera contra ransomware y ladrones de datos


Prueba ATP de larga duración: 24 productos de seguridad contra ransomware y ladrones de información
Las soluciones de seguridad para usuarios privados y empresas han participado en 1, 2 o 3 pruebas a lo largo de 6 meses. La tabla muestra rápidamente en cuántas pruebas ATP ha participado cada producto. La mayoría ha superado tres. En cada ronda de prueba con 10 escenarios de ataque, las soluciones pueden acumular hasta 35 puntos. En tres pruebas el máximo son 105 puntos, en dos 70 y en una 35 puntos.
La tabla muestra, por ejemplo, que varios productos detectaron los 30 ataques, pero que algunos paquetes tienen menos puntos que otros. Esto se debe a que los examinadores otorgan 4 puntos por cada ataque detenido de un ladrón de datos y 3 puntos por la defensa total contra un ransomware. Pero si el ataque se detecta demasiado tarde o se detiene solo parcialmente, el producto sufre deducciones de uno o de medio punto.
Los examinadores documentan cada acción en una matriz basada en el estándar MITRE ATT&CK. Esta se utiliza en pruebas profesionales a nivel internacional. Esto garantiza que todos los pasos de las pruebas se puedan interpretar con exactitud.
Prueba ATP de larga duración: 12 productos para usuarios privados
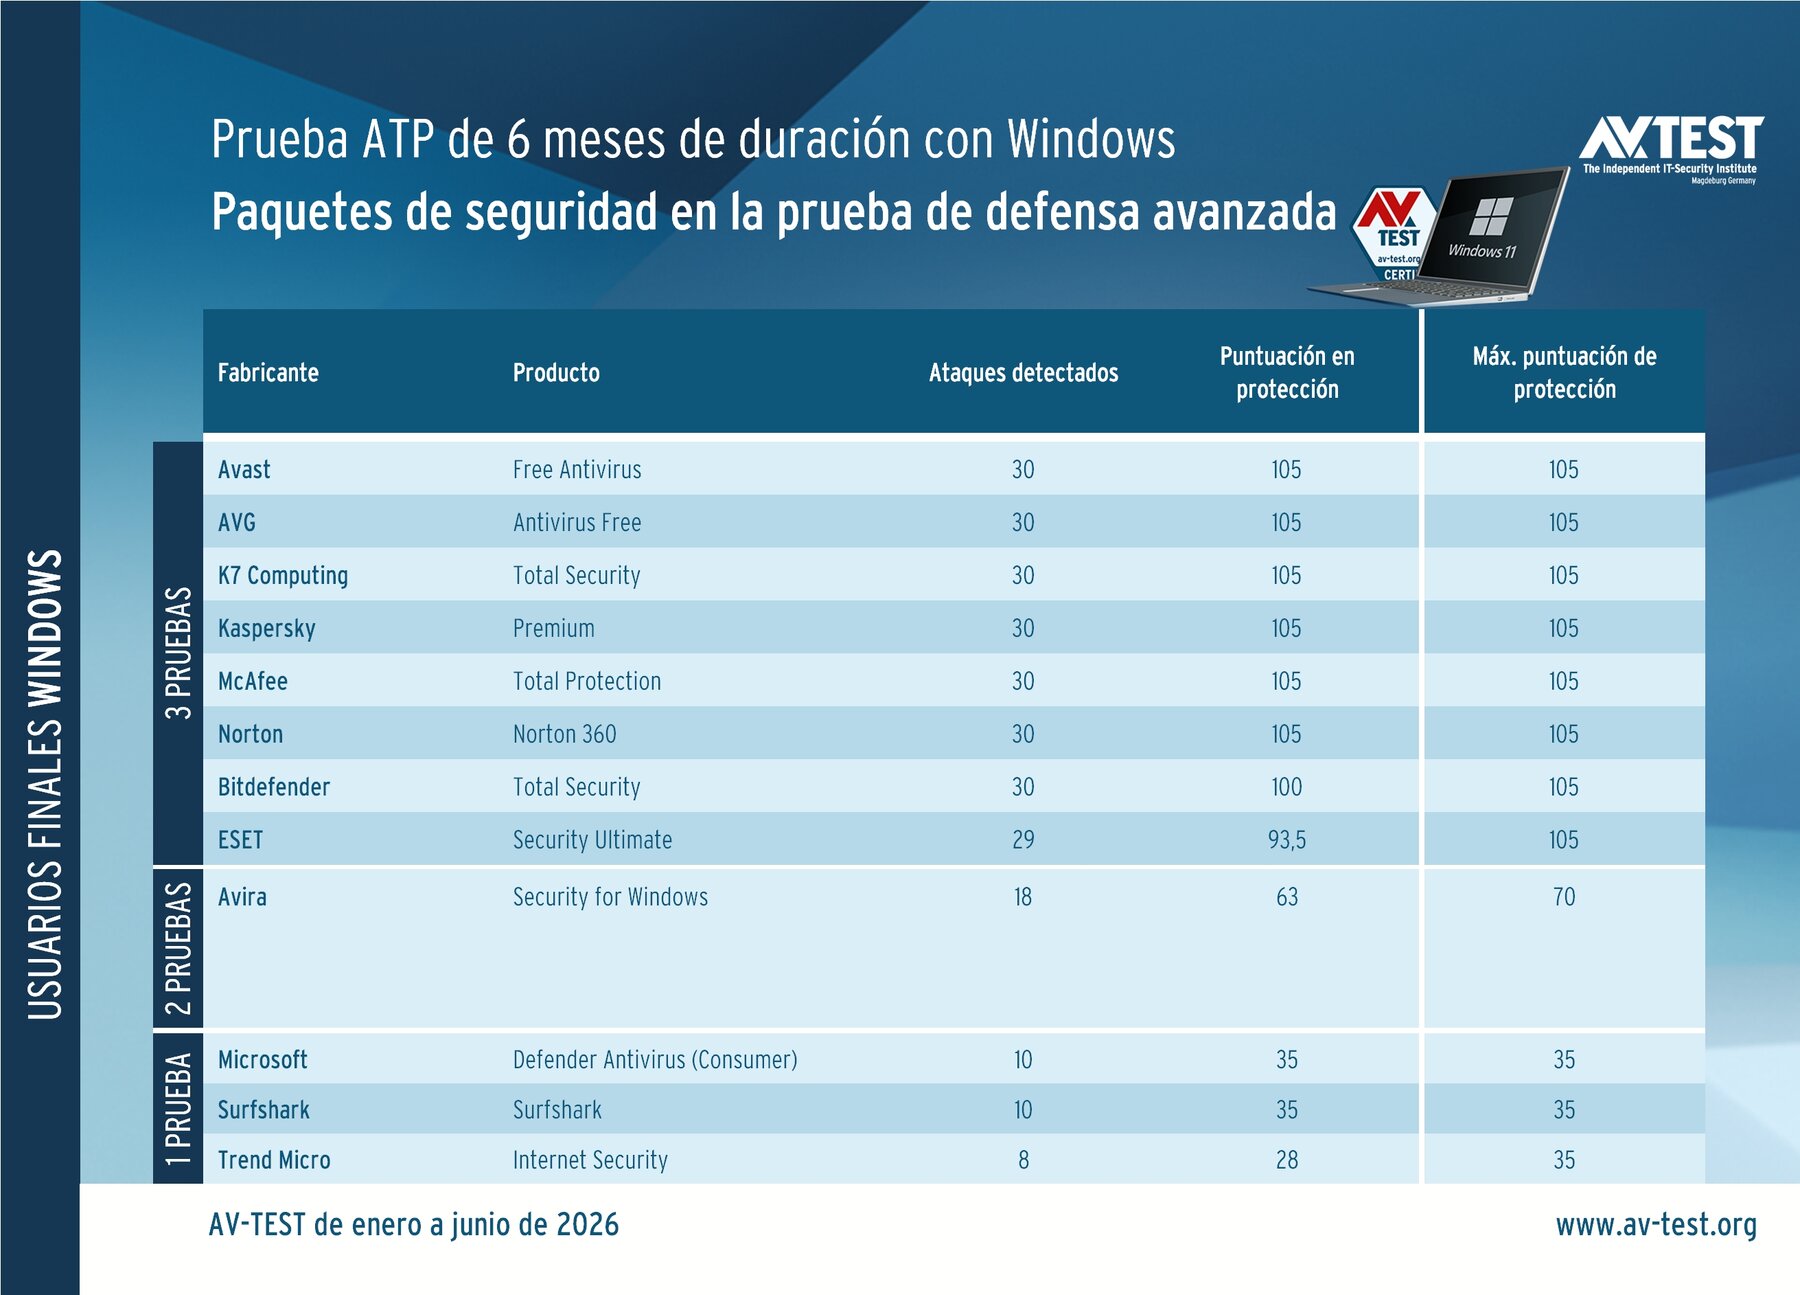
En la tabla de la prueba ATP de larga duración que aparece en esta página encontrará los resultados de 12 paquetes para usuarios privados. Para una comparación más fácil de las valoraciones hemos agrupado los productos en paquetes con 3, 2 o una prueba.
El primer grupo con 3 pruebas está formado por 8 productos de Avast, AVG, Bitdefender, ESET, K7 Computing, Kaspersky, McAfee y Norton. 6 paquetes alcanzaron los 105 puntos máximos en las tres rondas de pruebas al detectar sin fallos a los 30 atacantes. Los productos provienen de Avast, AVG, K7 Computing, Kaspersky, McAfee y Norton.
El paquete de Bitdefender detectó también a los atacantes en los 30 escenarios, pero no siempre pudo detenerlos por completo. No obstante, le quedaron muy buenos 100 de los 105 puntos posibles.
El paquete de ESET finaliza la lista tras detectar a 29 de los 30 atacantes y acumular 93,5 de los 105 puntos en su puntuación en protección.
El segundo grupo con 2 pruebas está formado solo por Avira Security for Windows. El producto detectó sin fallos y detuvo a 18 atacantes en los 20 escenarios. No obstante, el malware que no detectó en dos de los casos le costó algunos puntos, quedándole 63 de los 70 puntos posibles en la puntuación de protección.
El tercer grupo con una prueba está constituido por los paquetes de Microsoft, Surfshark y Trend Micro. Los dos primeros detectaron a todos los atacantes en los 10 escenarios y recibieron los 35 puntos posibles. Trend Micro solo pudo detectar a 8 de los 10 atacantes y perdió 7 puntos. Al final, la solución consiguió 28 de los 35 puntos posibles para la puntuación en protección.
Prueba ATP de larga duración: 12 productos para empresas
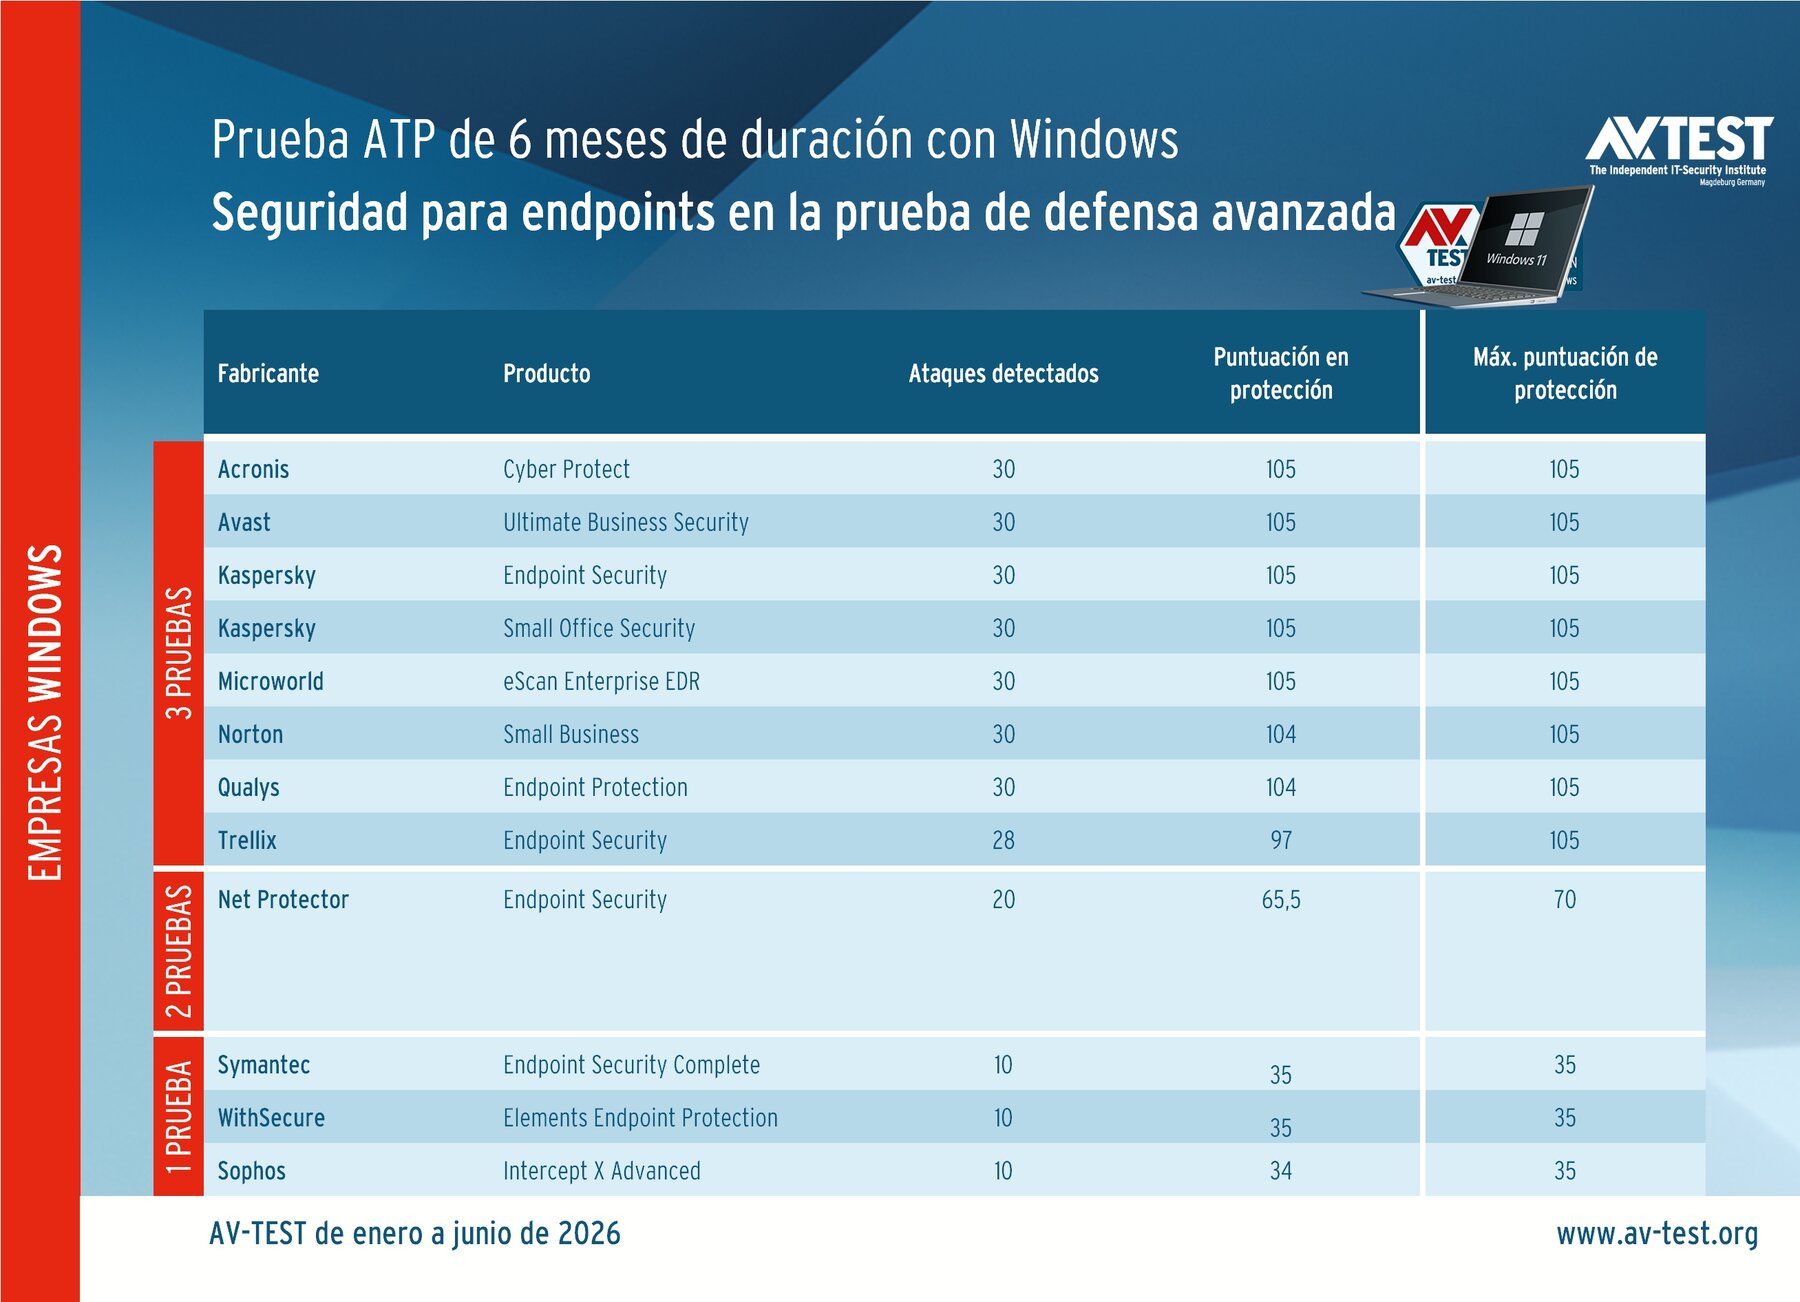
En la actual prueba ATP de larga duración participaron 12 soluciones endpoint que debían proteger ordenadores de trabajo con Windows. 8 de los 12 productos examinados participaron en 3 pruebas. Las máximas puntuaciones según el número de pruebas son de 105, 70 y 35 puntos.
El primer grupo con 3 pruebas está formado por 8 soluciones endpoint de Acronis, Avast, Kaspersky con dos versiones, Microworld, Norton, Qualys y Trellix.
Las cinco soluciones de Acronis, Avast, Microworld y las dos versiones de Kaspersky acabaron la prueba de larga duración con un resultado perfecto. Todos ellos detectaron a los 30 atacantes en los 30 escenarios y por eso consiguieron 105 de los 105 puntos posibles para su puntuación en protección.
Los productos endpoint de Norton y Qualys detectaron a los 30 atacantes, pero cada uno cometió un pequeño fallo, que, no obstante, solo les costó un punto. Su puntuación final en protección asciende, por tanto, a 104 de los 105 puntos.
La solución de Trellix solo detectó a 28 de los 30 atacantes y además tuvo otros pequeños problemas que conllevaron una deducción de puntos. En total, consiguió 97 de los 105 puntos posibles para la puntuación en protección.
El segundo grupo con 2 pruebas contiene solo la solución endpoint de Net Protector. Esta detectó a todos los atacantes en los 20 escenarios, pero no siempre pudo detenerlos por completo. Los pequeños fallos suponen una pérdida de puntos, quedándole al final 65,5 de los 70 puntos posibles.
El tercer grupo con una prueba está constituido por tres productos de Sophos, Symantec y WithSecure. Los tres detectaron a todos los atacantes en los 10 escenarios. Por lo tanto, las soluciones de Symantec y WithSecure recibieron también los 35 puntos máximos para la puntuación en protección. El paquete endpoint de Sophos cometió un pequeño fallo y recibió solo 34 de los 35 puntos.
Conclusión: buena defensa contra ransomware y ladrones de datos
La prueba Advanced Threat Protection de larga duración muestra la fiabilidad con la que las soluciones de seguridad protegen los ordenadores con Windows de usuarios privados y empresas. Los escenarios de ataque reales utilizados en la prueba refuerzan la afirmación acerca de la fiabilidad, puesto que los atacantes se sirven de cualquier vulnerabilidad del sistema de defensa, aun cuando esta quizás dure muy poco.
Los resultados del grupo que participó en las tres pruebas tienen, por supuesto, mayor valor informativo. Demuestran que algunos productos para usuarios privados actúan con seguridad en segundo plano y protegen el sistema a la perfección. Los mejores fueron los 6 paquetes para Windows procedentes de Avast, AVG, K7 Computing, Kaspersky, McAfee y Norton. Todos ellos consiguieron la máxima puntuación en protección de 105 puntos. El paquete de Bitdefender obtuvo un resultado aún muy respetable de 100 puntos.
De las versiones endpoint para empresas, 5 productos alcanzaron el máximo resultado para la puntuación en protección. Las soluciones de Acronis, Avast, Microworld y las dos versiones de Kaspersky acumularon un total de 105 puntos en la prueba de larga duración.
Los fabricantes Norton y Qualys se quedaron extremadamente cerca de conseguir la máxima puntuación y terminaron las tres pruebas con 104 de los 105 puntos.
Los demás resultados de los productos que participaron en una o dos de las pruebas ATP se pueden equiparar fácilmente con los del primer grupo.
Las pruebas ATP que han servido de base para la prueba de larga duración son las siguientes: