Últimas noticias
24 de septiembre de 2026 | Texto: Markus Selinger | Antivirus para Windows
Los trucos de los atacantes: así de bien defiende el software de protección contra malware peligroso
Los ciberdelincuentes planifican ataques pérfidos a sistemas Windows. Raras veces se sirven de ataques masivos fáciles de identificar. Más bien combinan diversas técnicas de ataque e intentan así esquivar o incluso anular los sistemas de seguridad para Windows. Solo entonces es cuando suele actuar un ladrón de información o un ransomware. La prueba de protección avanzada de amenazas, abreviada ATP del inglés Advanced Threat Protection, aclara en 10 escenarios la cuestión de si las soluciones de seguridad cuentan con los medios para detectar y detener estos ataques ocultos y camuflados. De no ser así, los datos acabarían siendo robados o los sistemas encriptados. 21 paquetes de seguridad para usuarios privados y empresas muestran de lo que son capaces.
Prueba ATP a 21 paquetes de seguridad y soluciones con Windows 11
Así de bien defendieron los paquetes de seguridad para usuarios finales y empresas contra los ataques de ransomware y ladrones de información en los 10 escenarios de ataque
Los titulares incluyen una y otra vez nombres de grandes empresas o autoridades que han sufrido daños considerables a manos de un ladrón de datos o un ransomware. Se pueden leer nombres de empresas como Shell, Philips o General Electric, a las que robaron datos, o McKesson, a la que encriptaron datos, y a las que pidieron 55 millones de dólares de rescate.
Desafortunadamente, los numerosos sistemas encriptados de usuarios privados no generan titulares, porque a menudo se pierden datos e imágenes que solo tienen un valor personal, pero este es incalculable.
21 soluciones de seguridad en la prueba ATP
La actual prueba de protección avanzada de amenazas, abreviada ATP del inglés Advanced Threat Protection, comprueba en 10 escenarios de ataque reales lo bien que 21 productos de seguridad para usuarios privados y empresas protegen el sistema Windows 11.
Estos incluyen 10 paquetes de seguridad para usuarios privados de Avast, AVG, Avira, Bitdefender, ESET, K7 Computing, Kaspersky, McAfee, Norton y Surfshark. A estos se suman 11 soluciones endpoint para empresas de Acronis, Avast, Kaspersky (con 2 versiones), Microworld, Net Protector, Norton, Qualys, Symantec, Trellix y WithSecure.
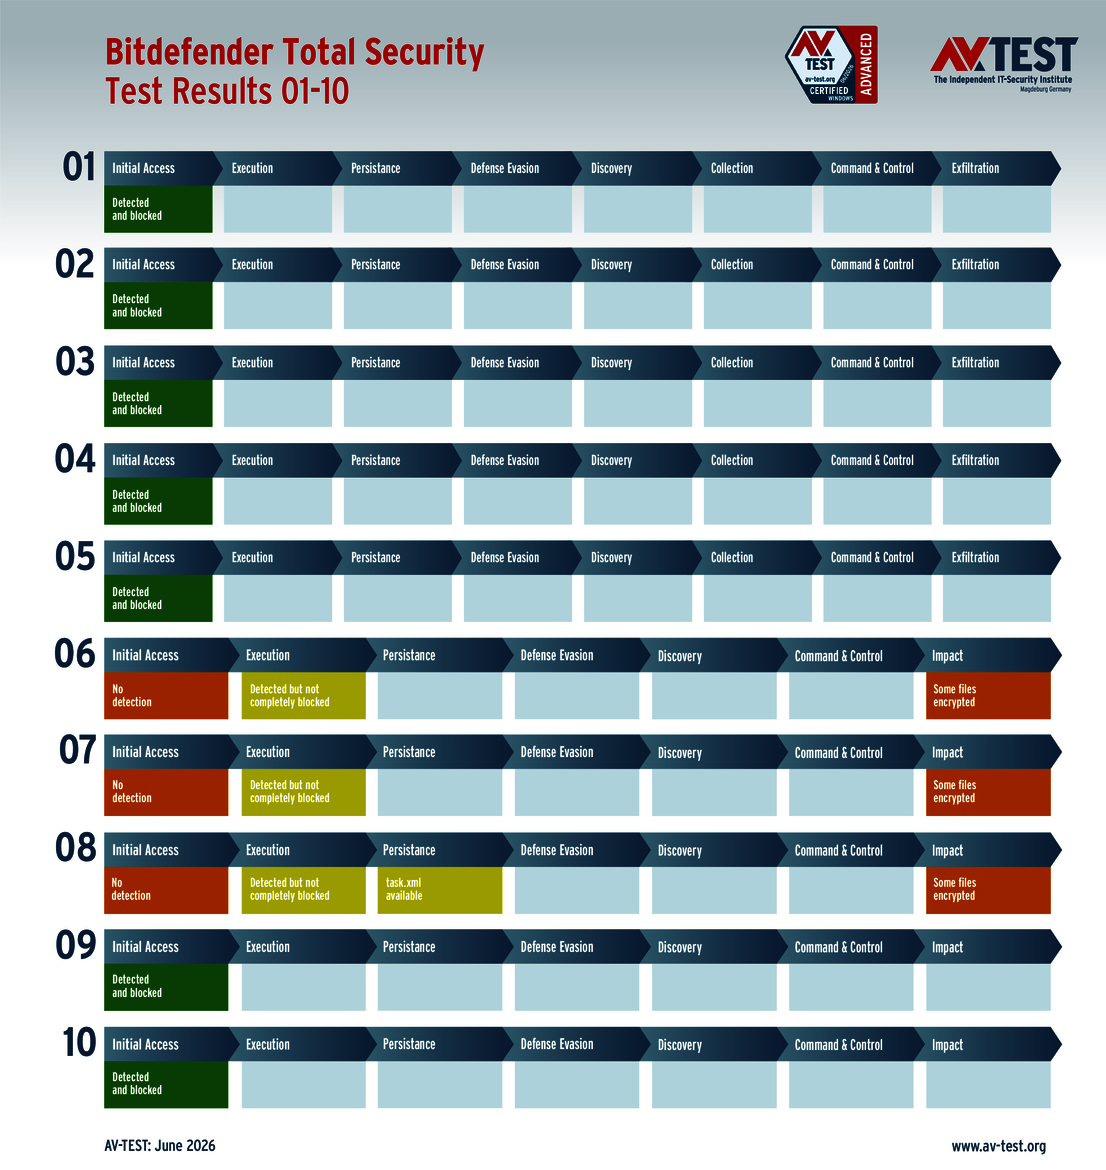
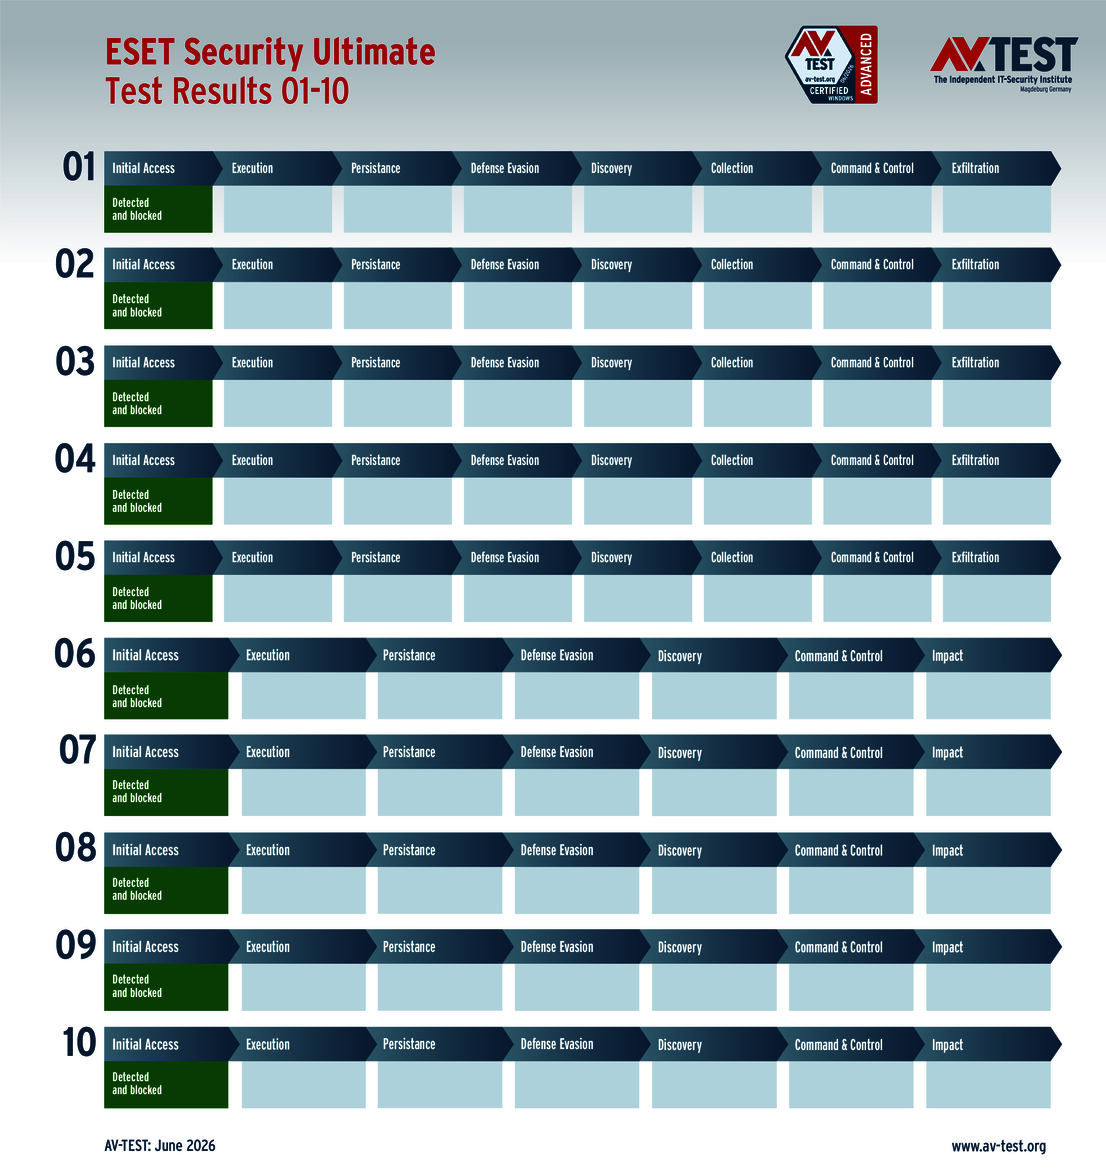
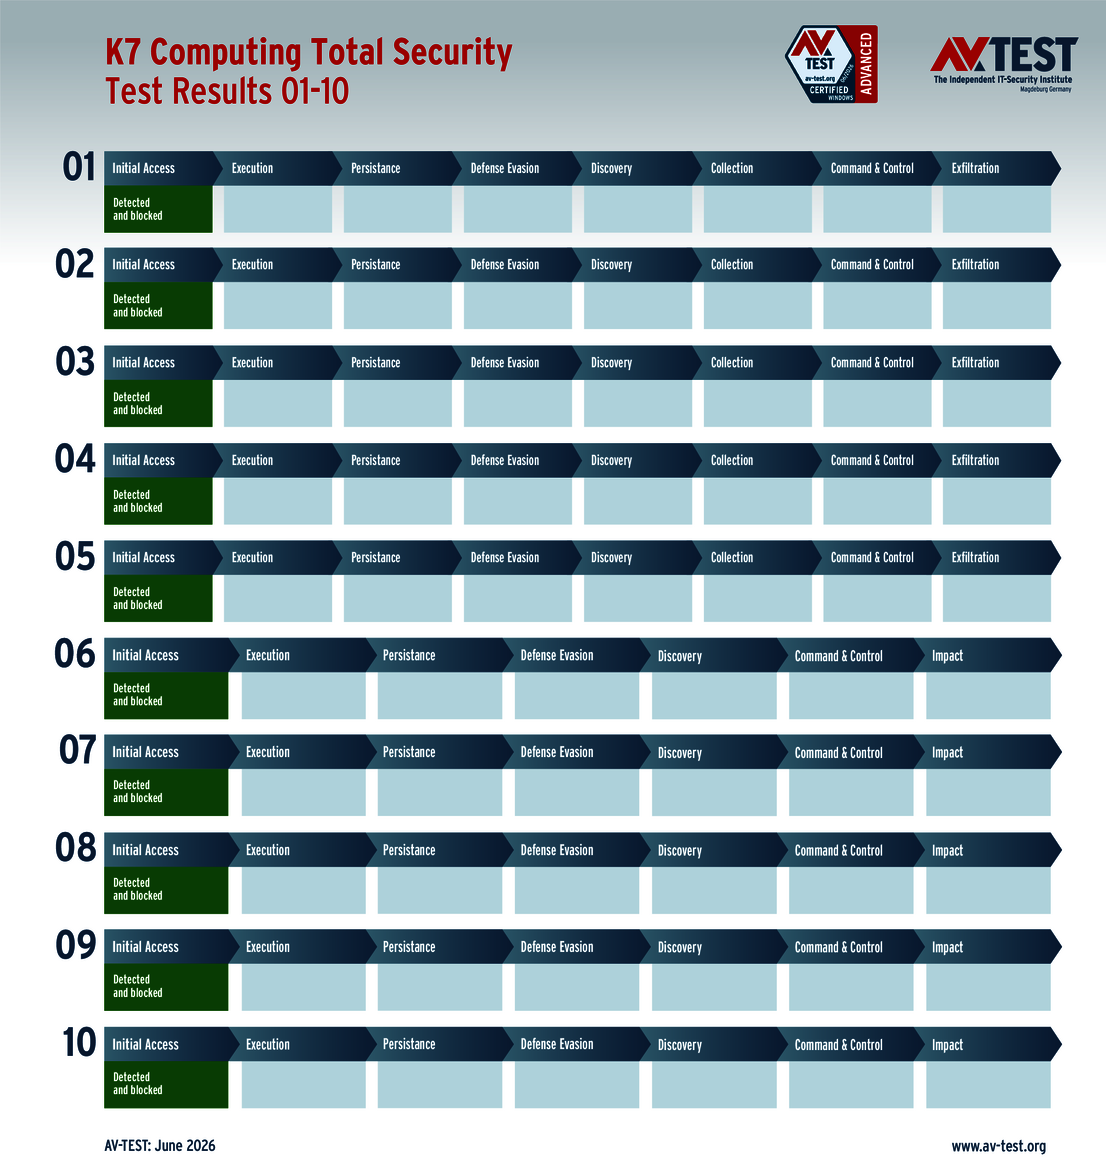
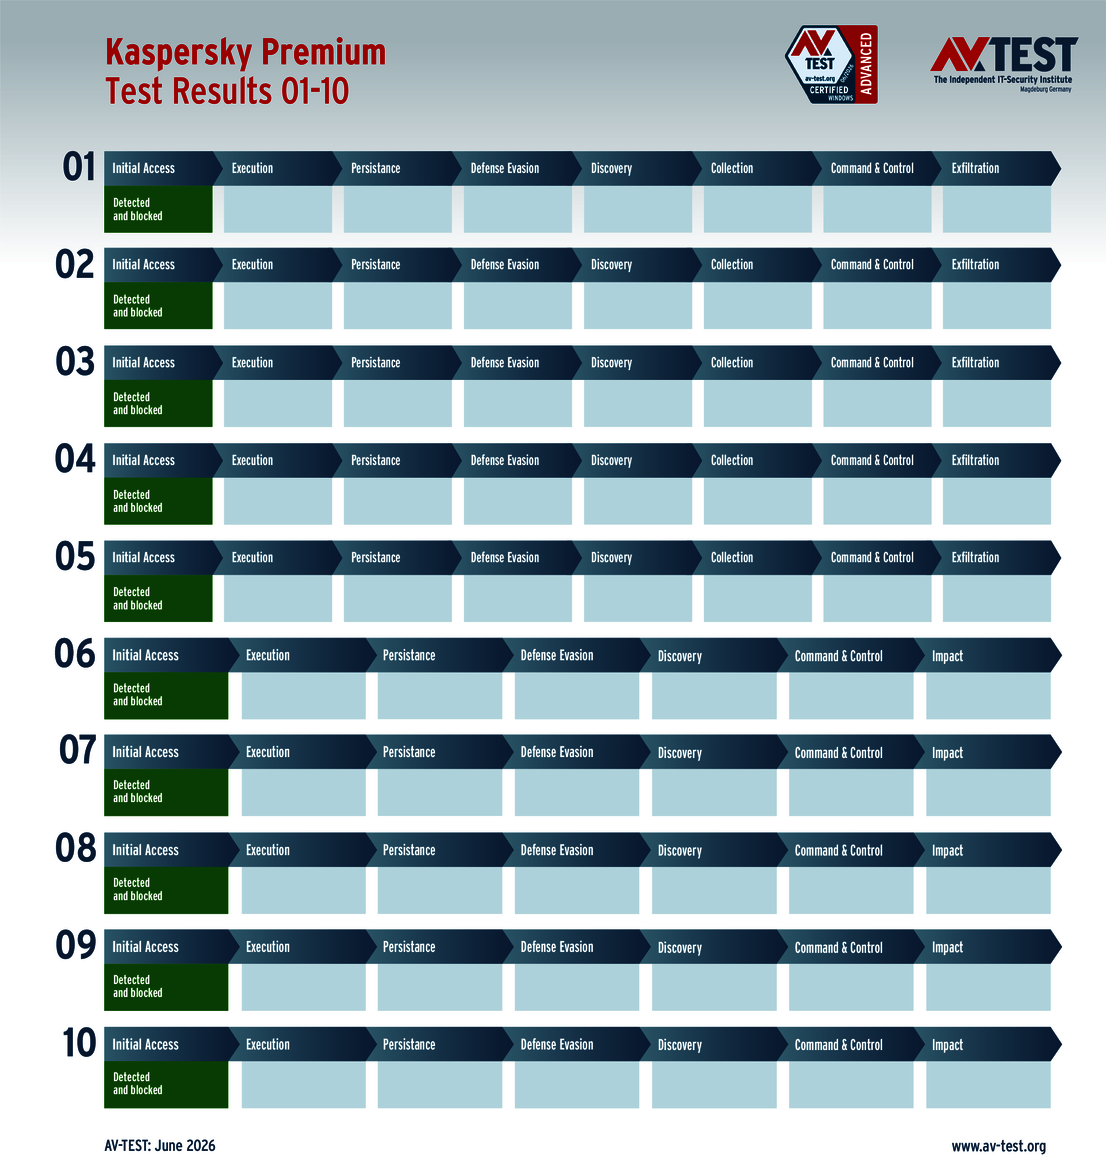
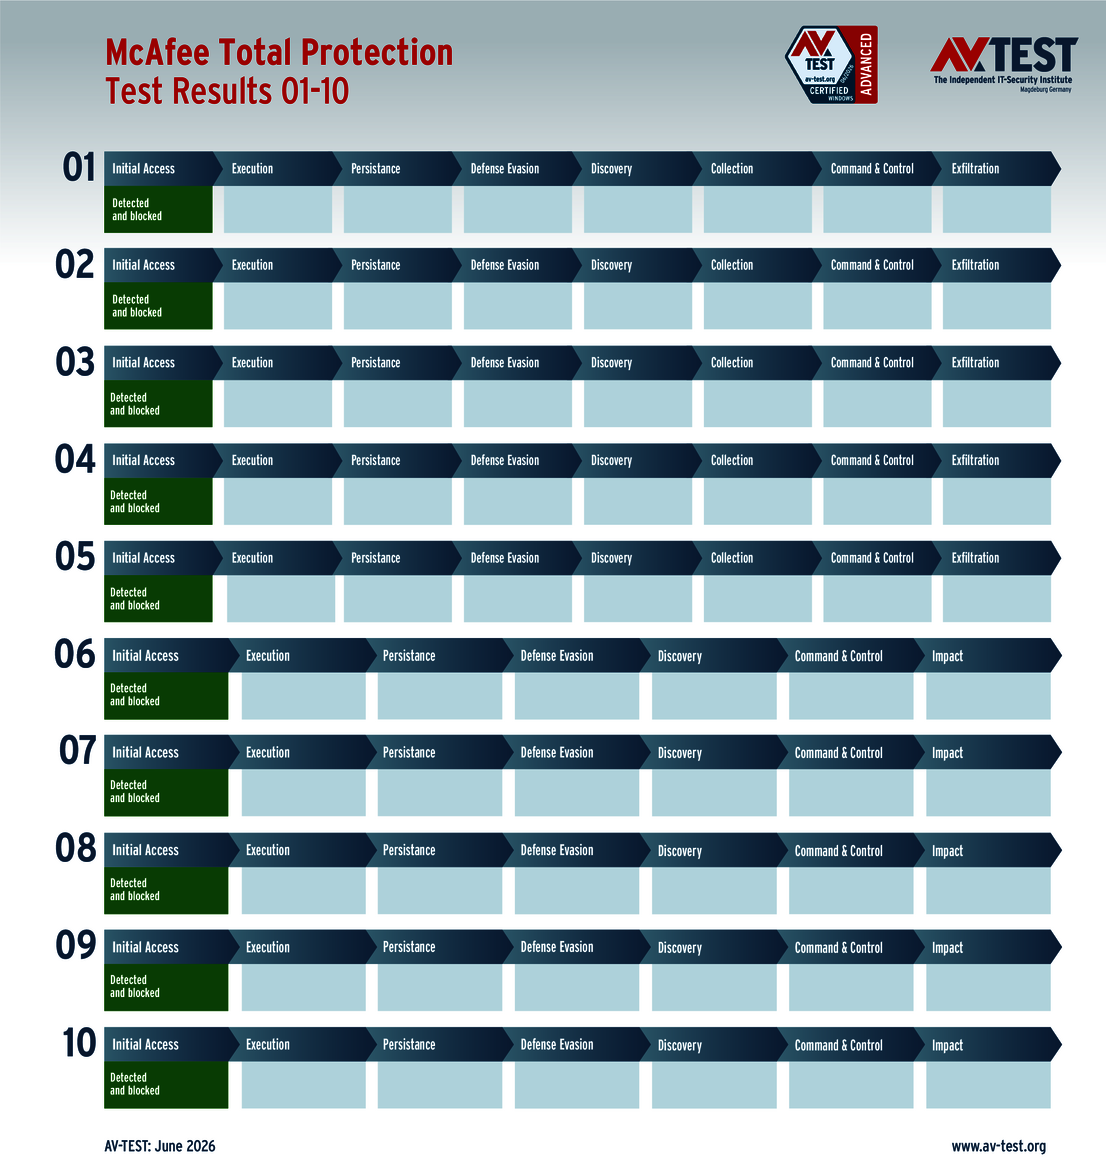
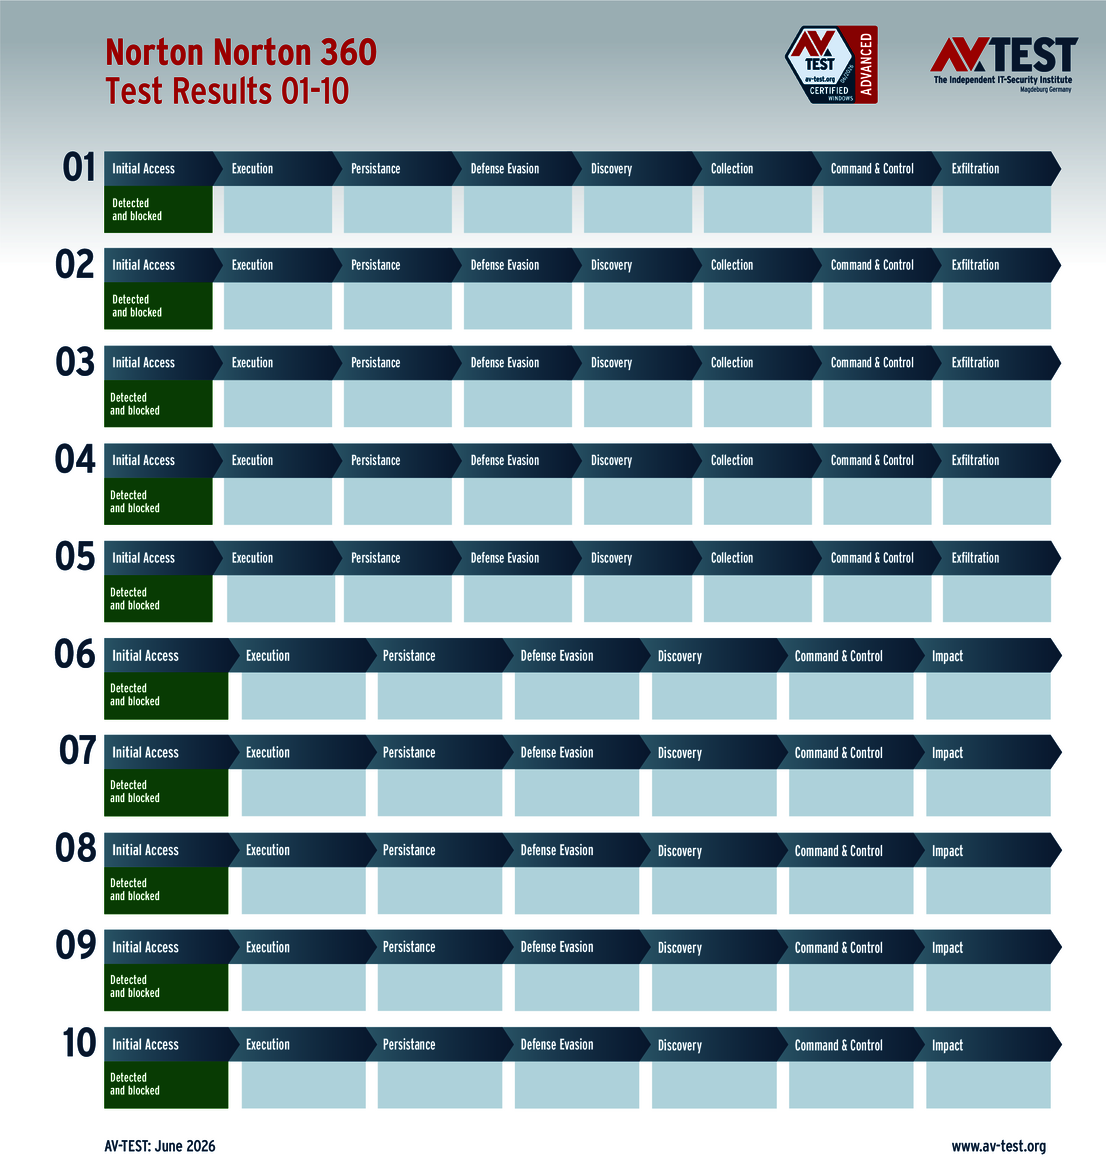
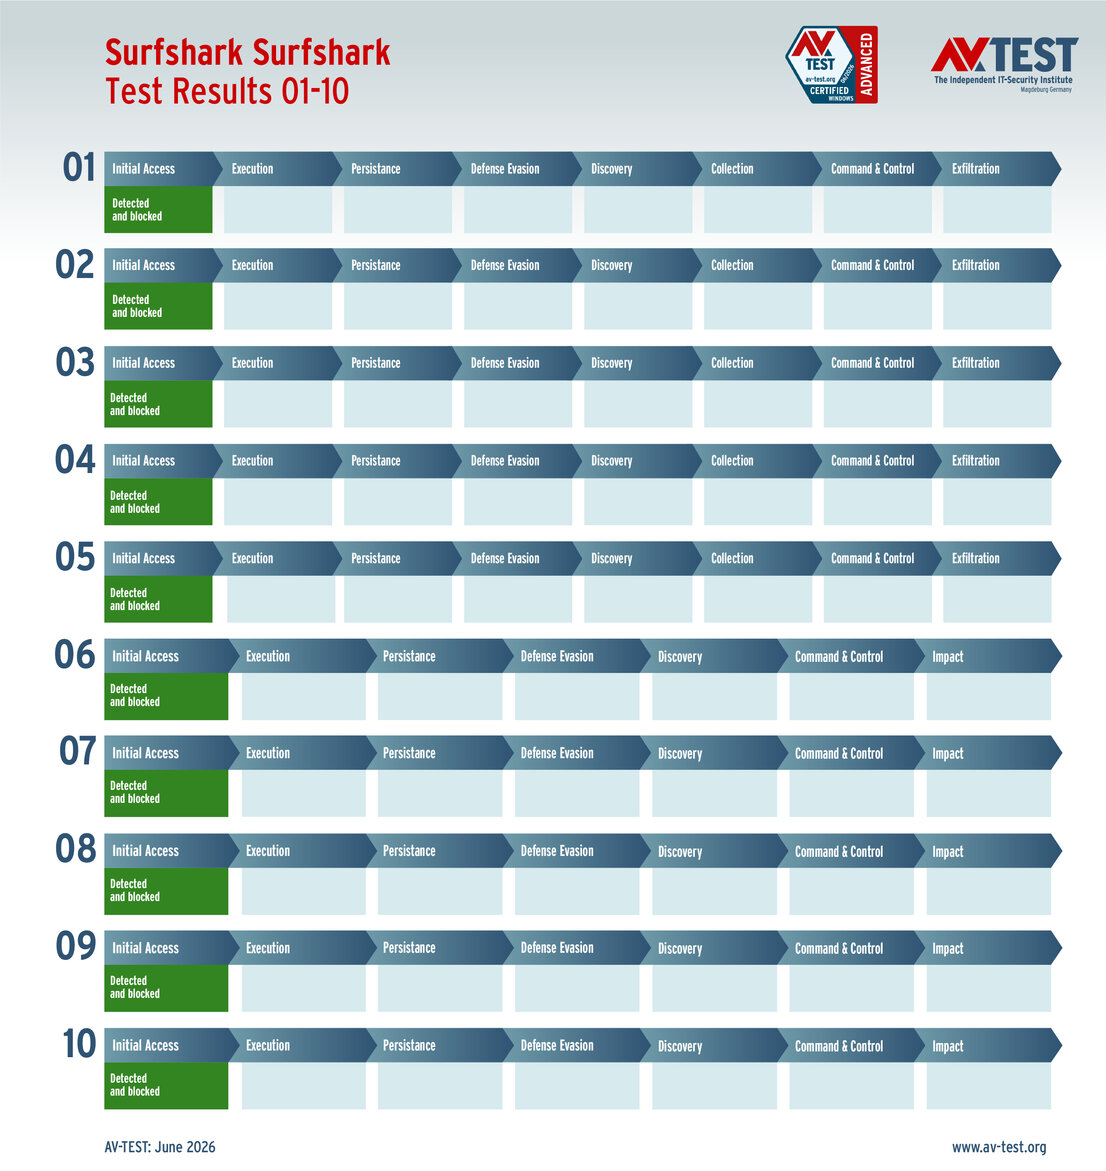
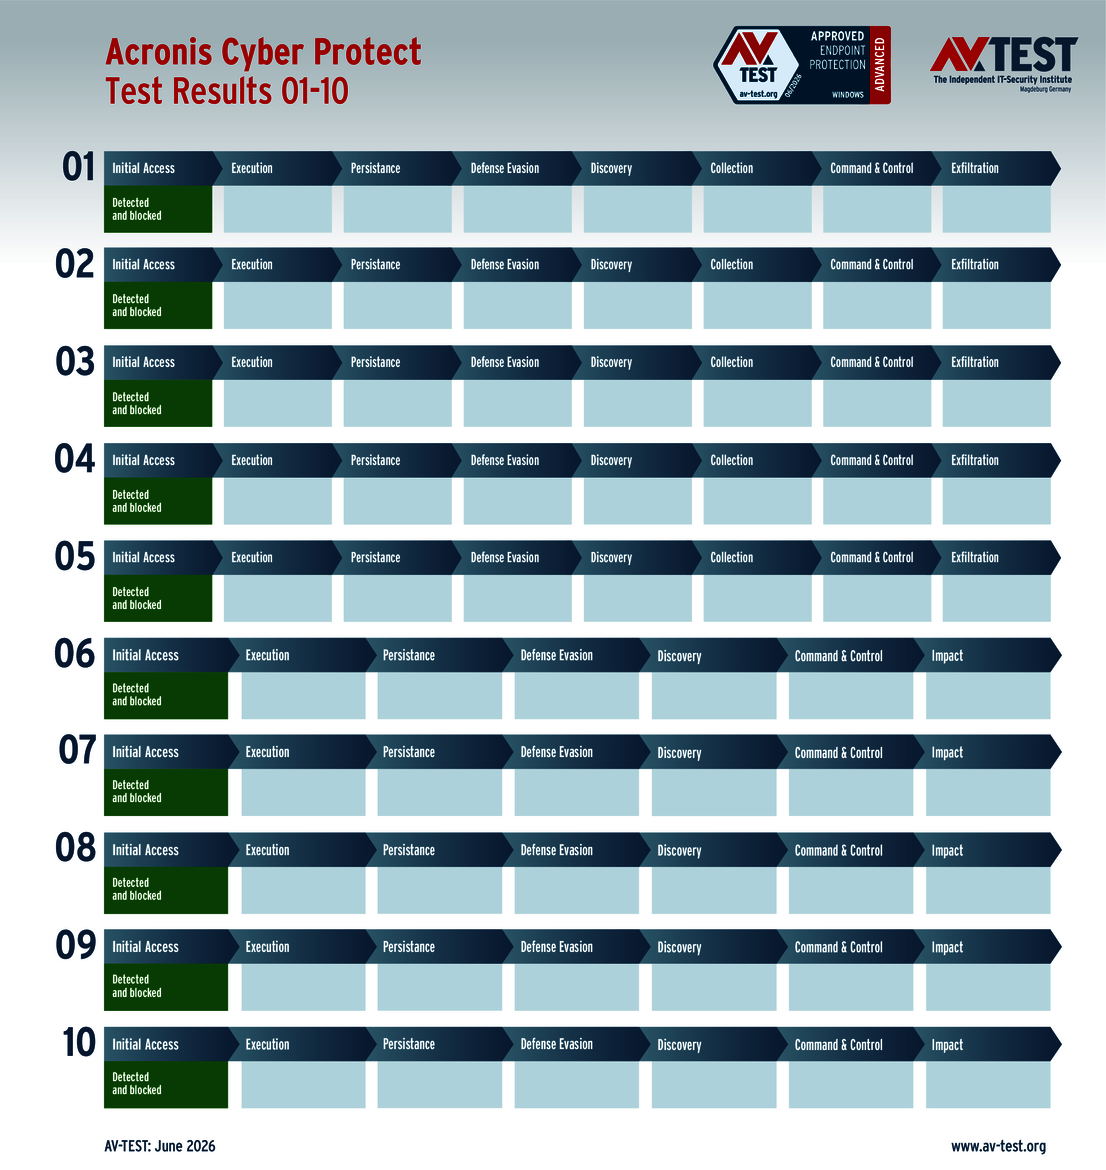
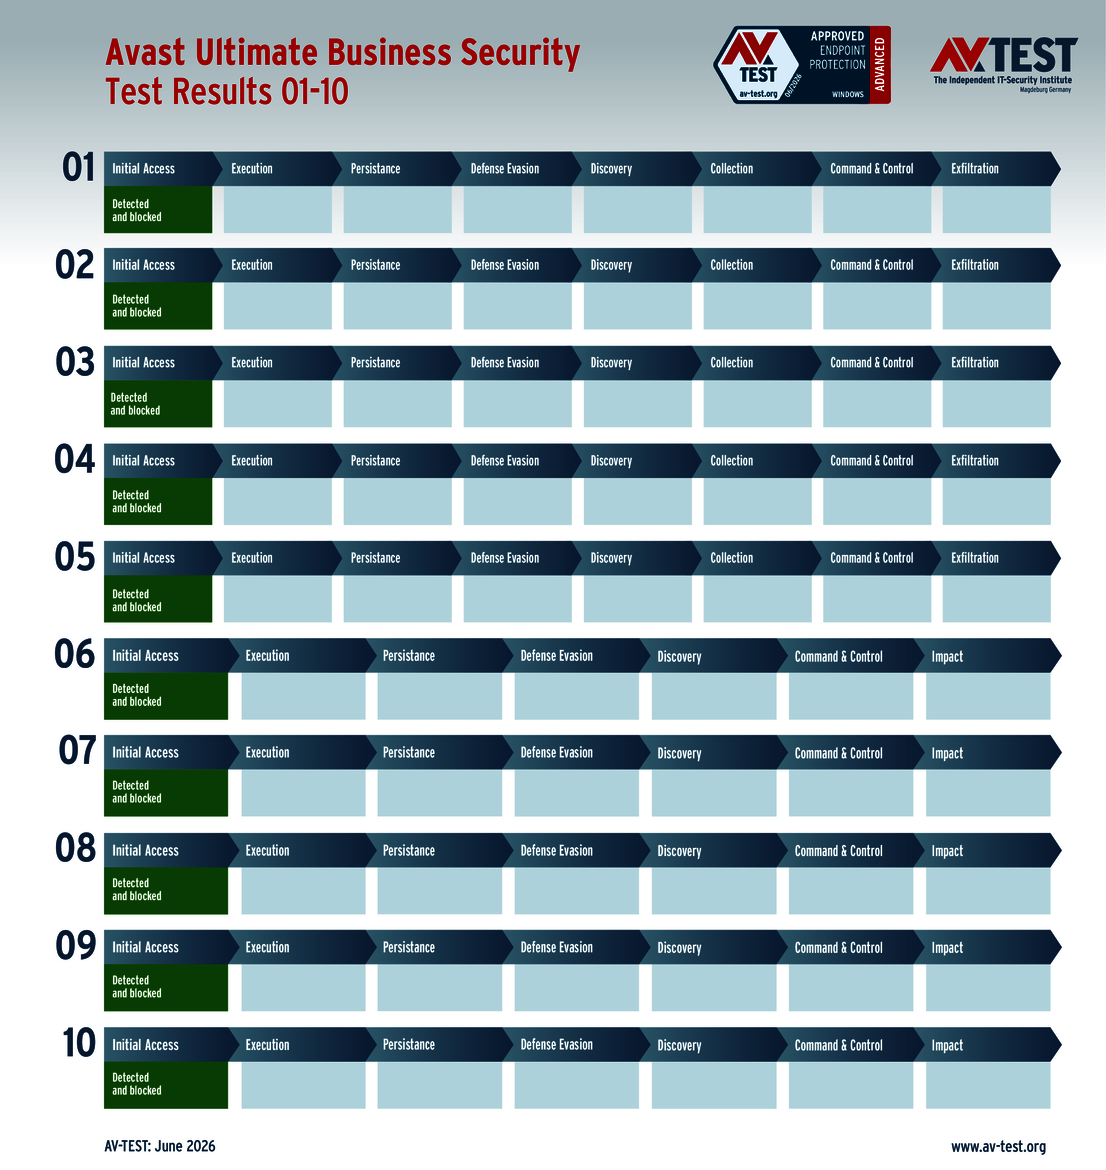
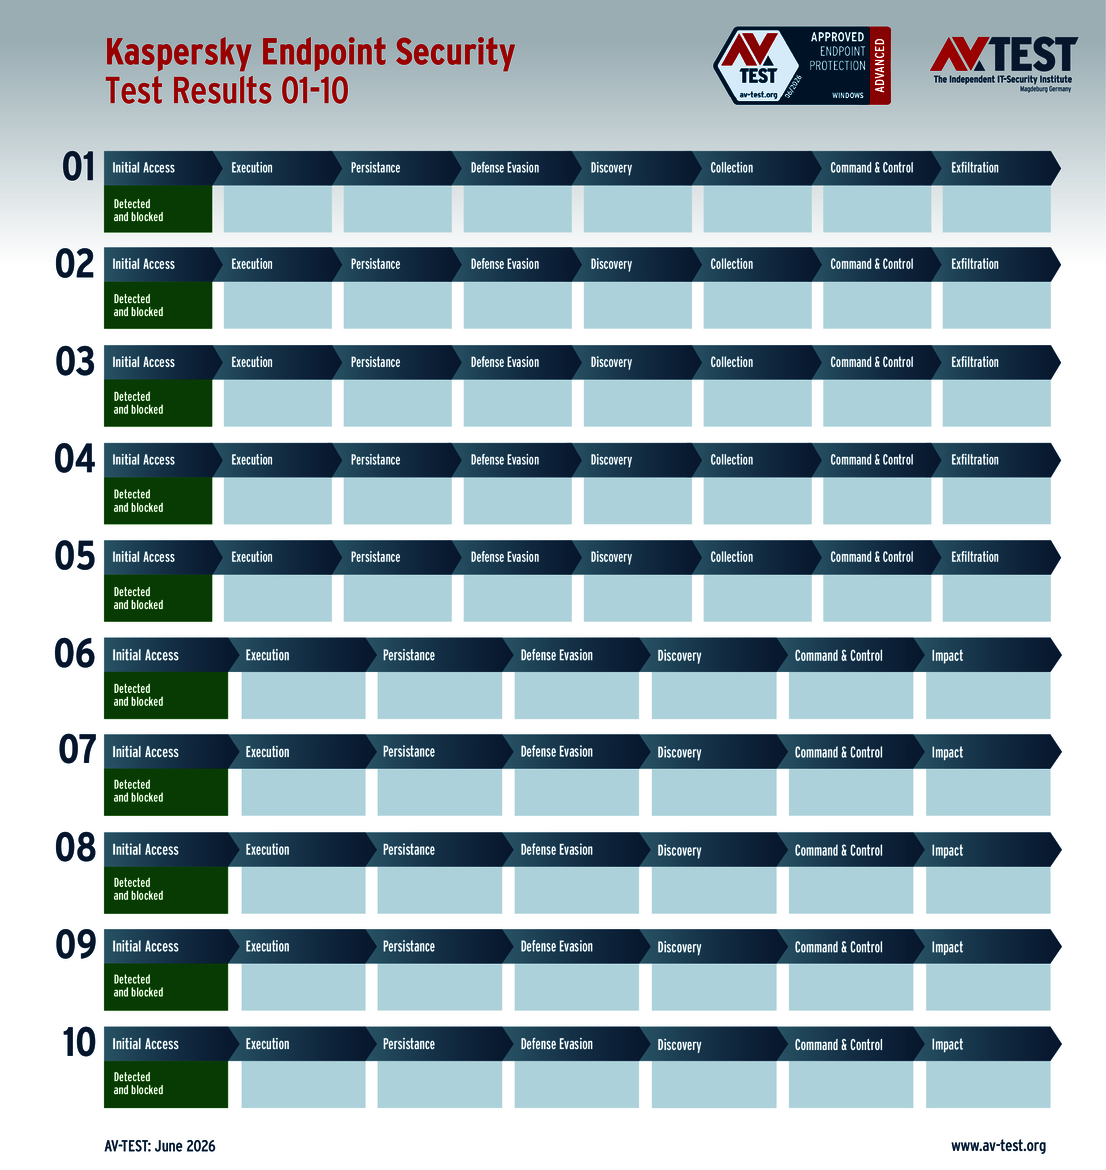
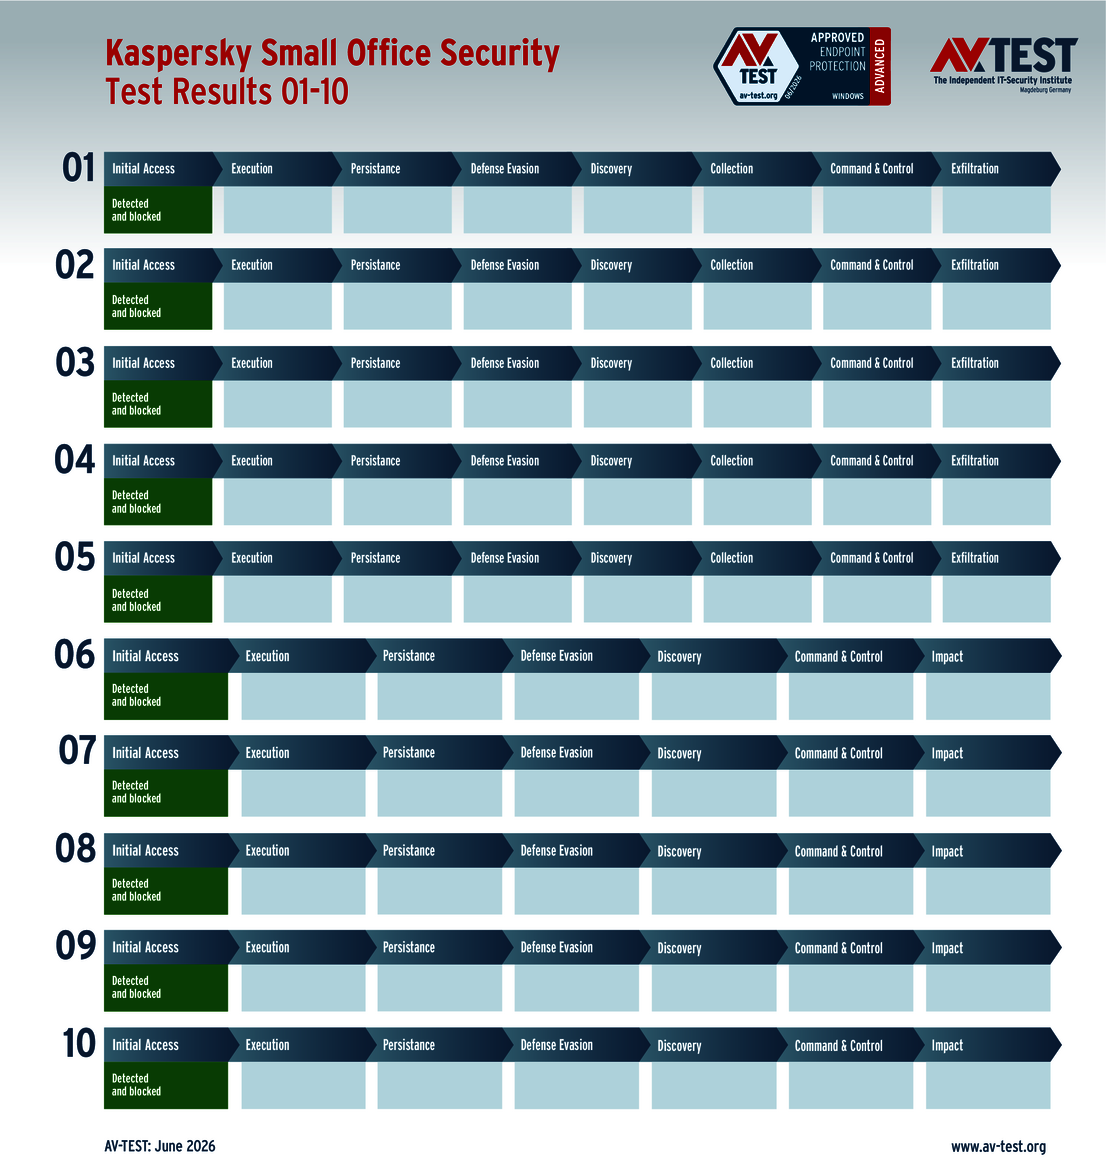
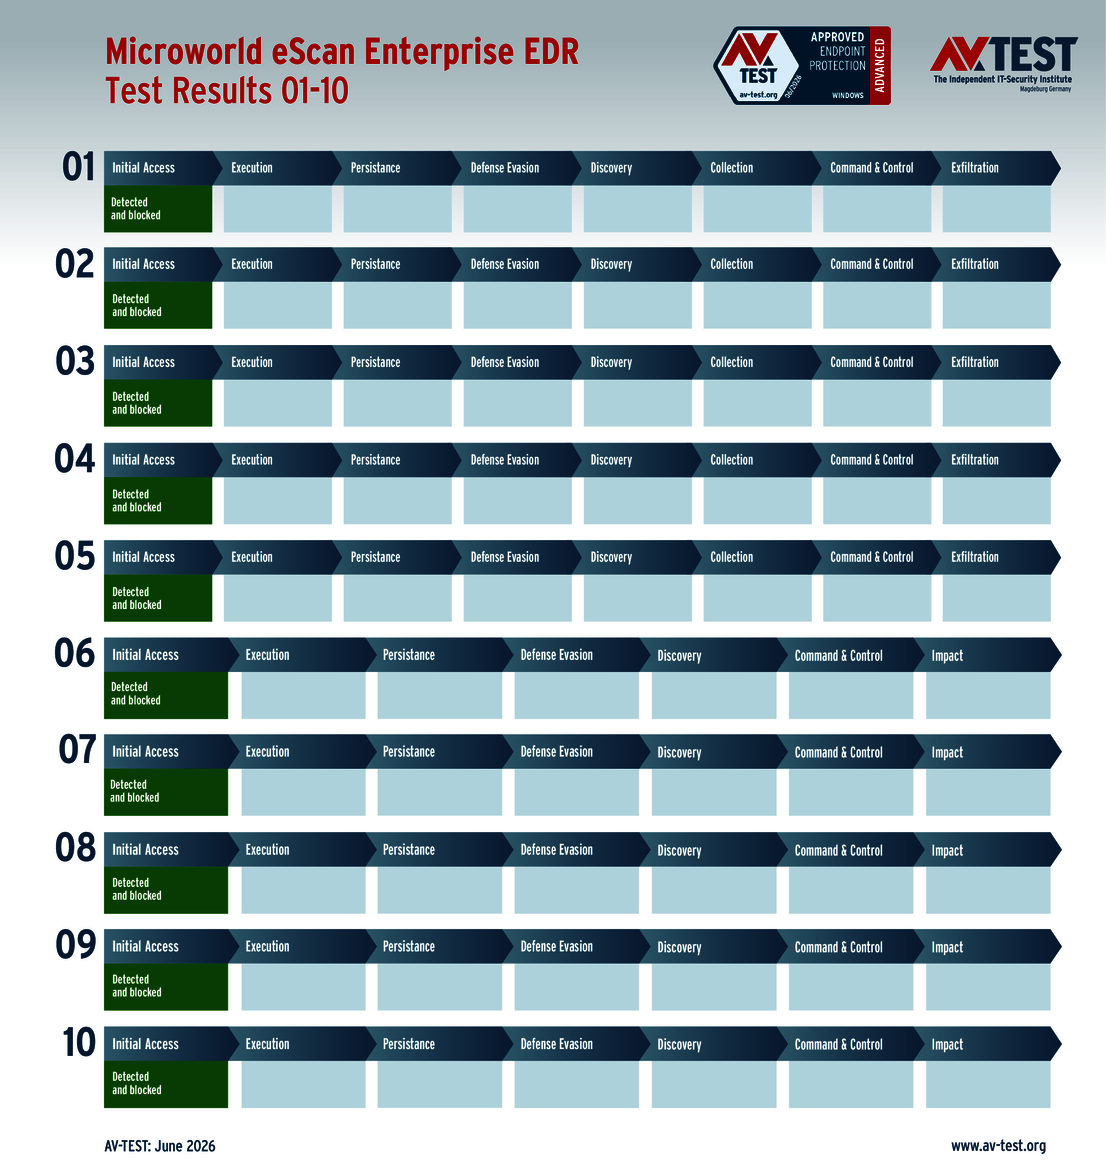
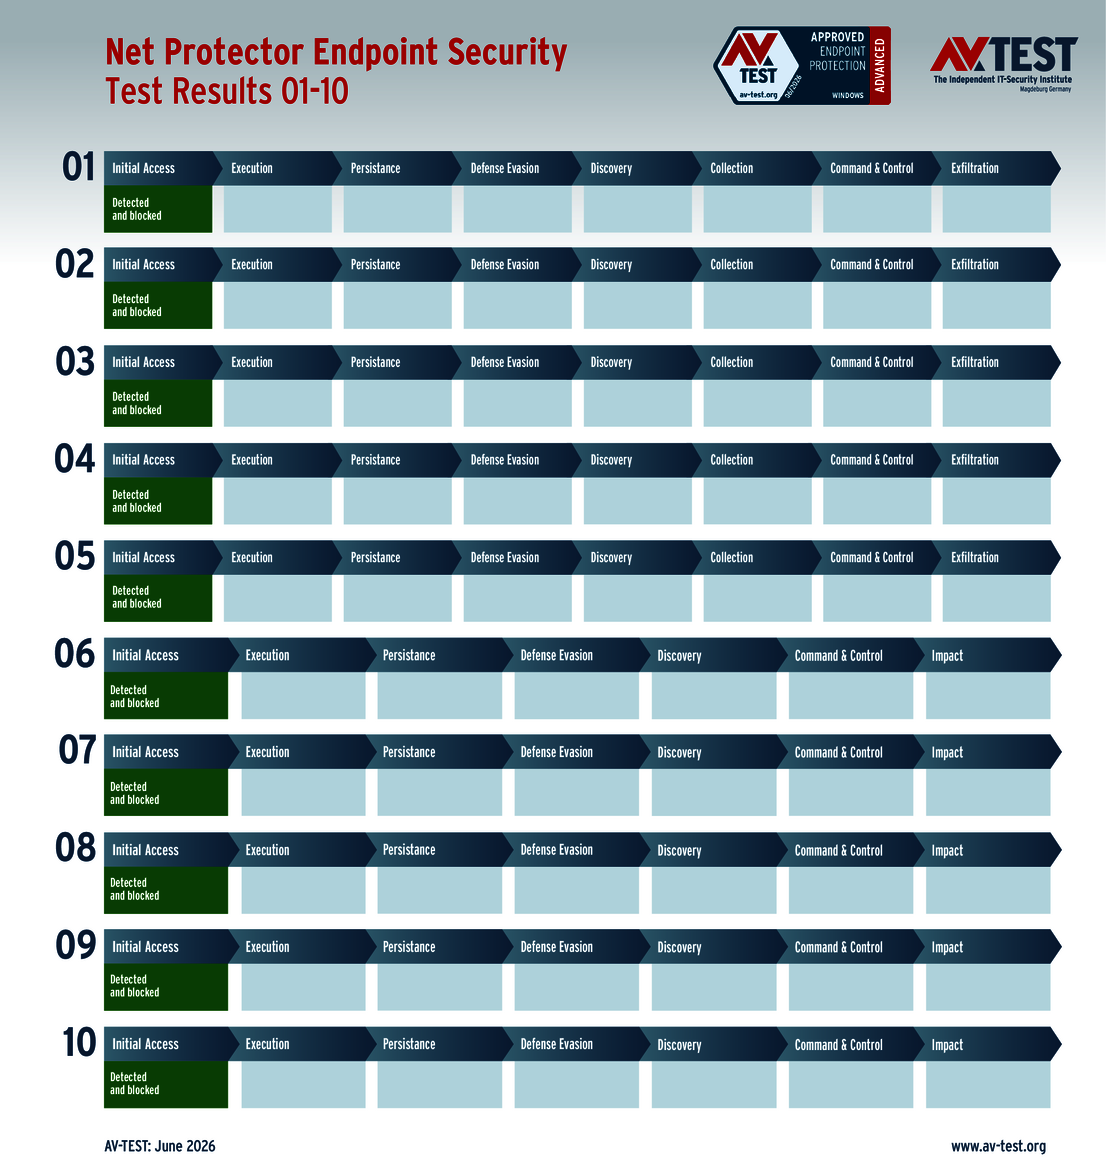
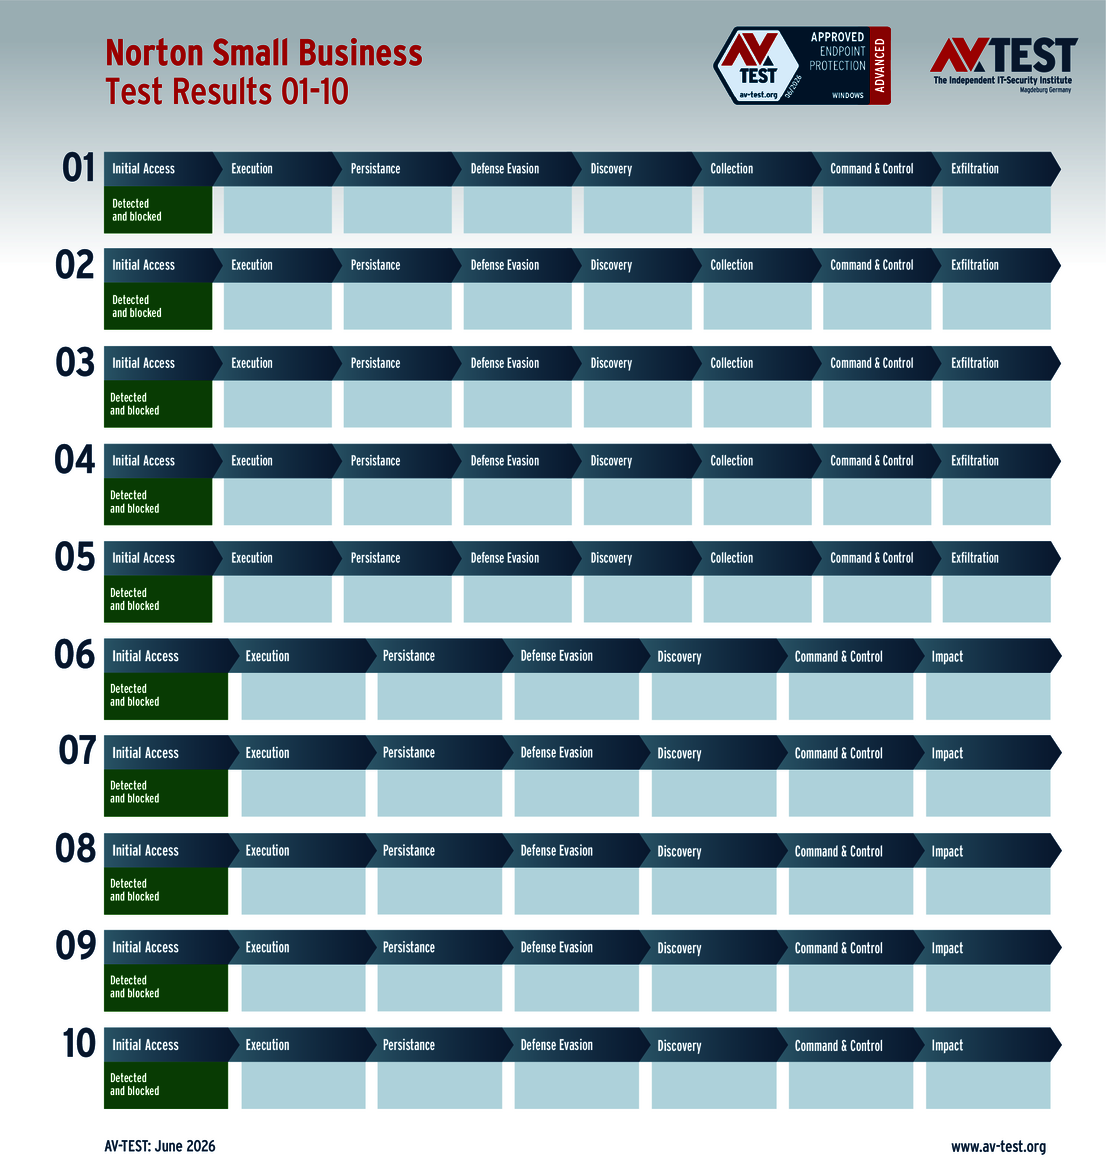
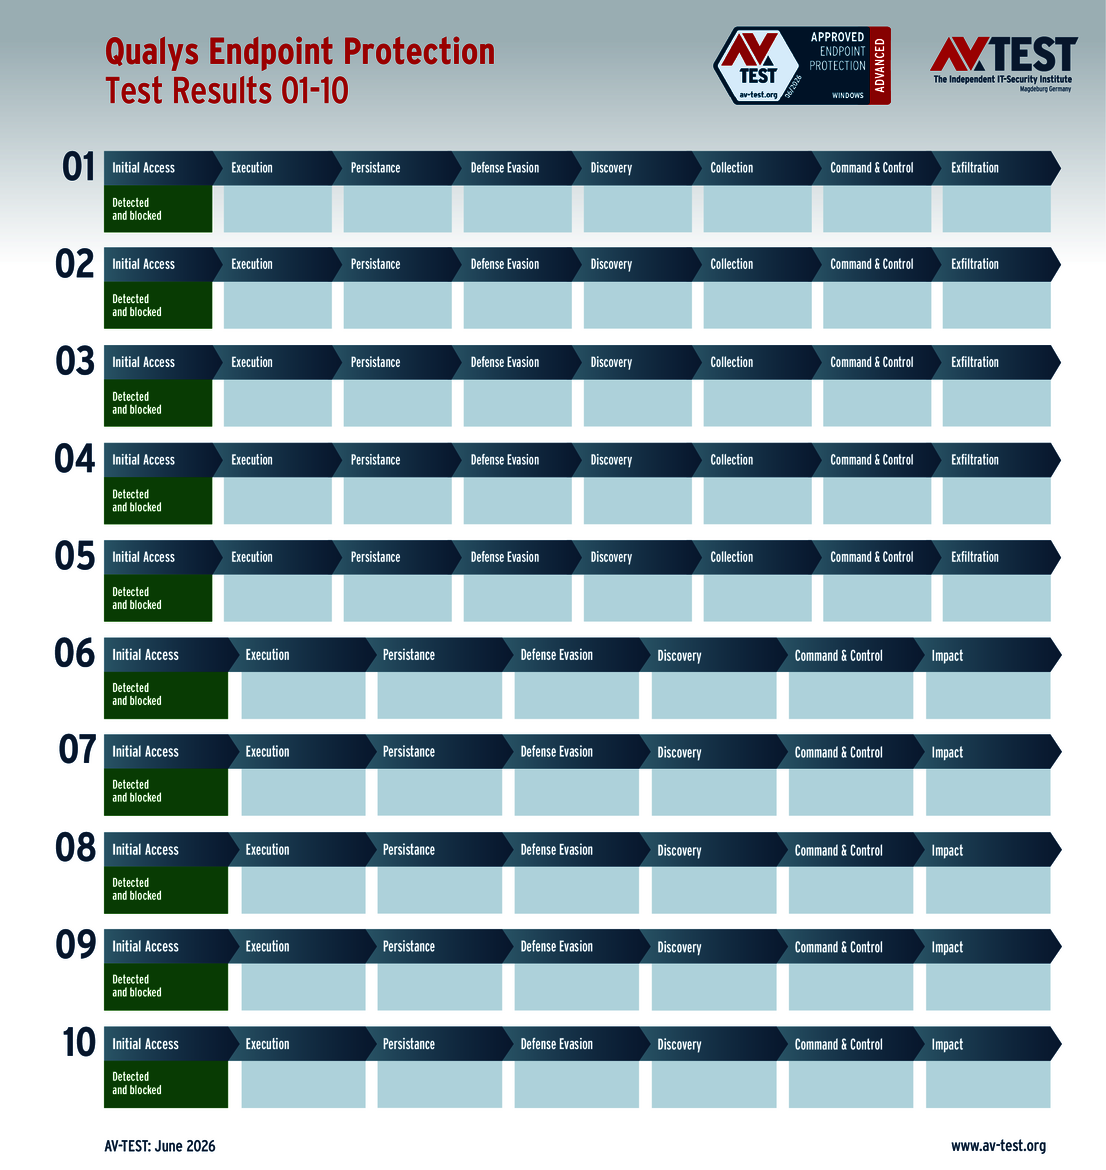
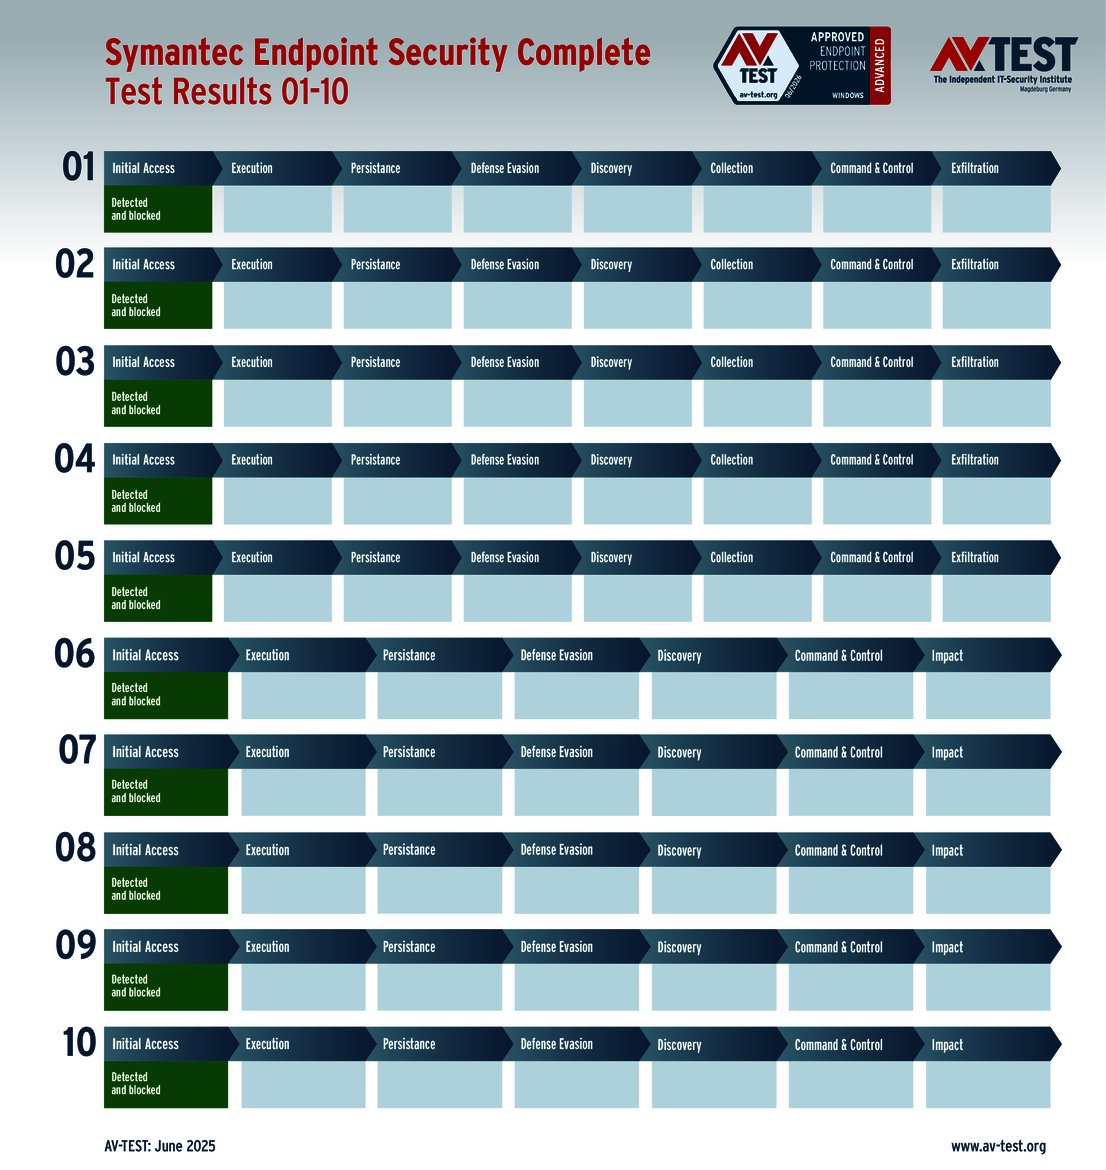
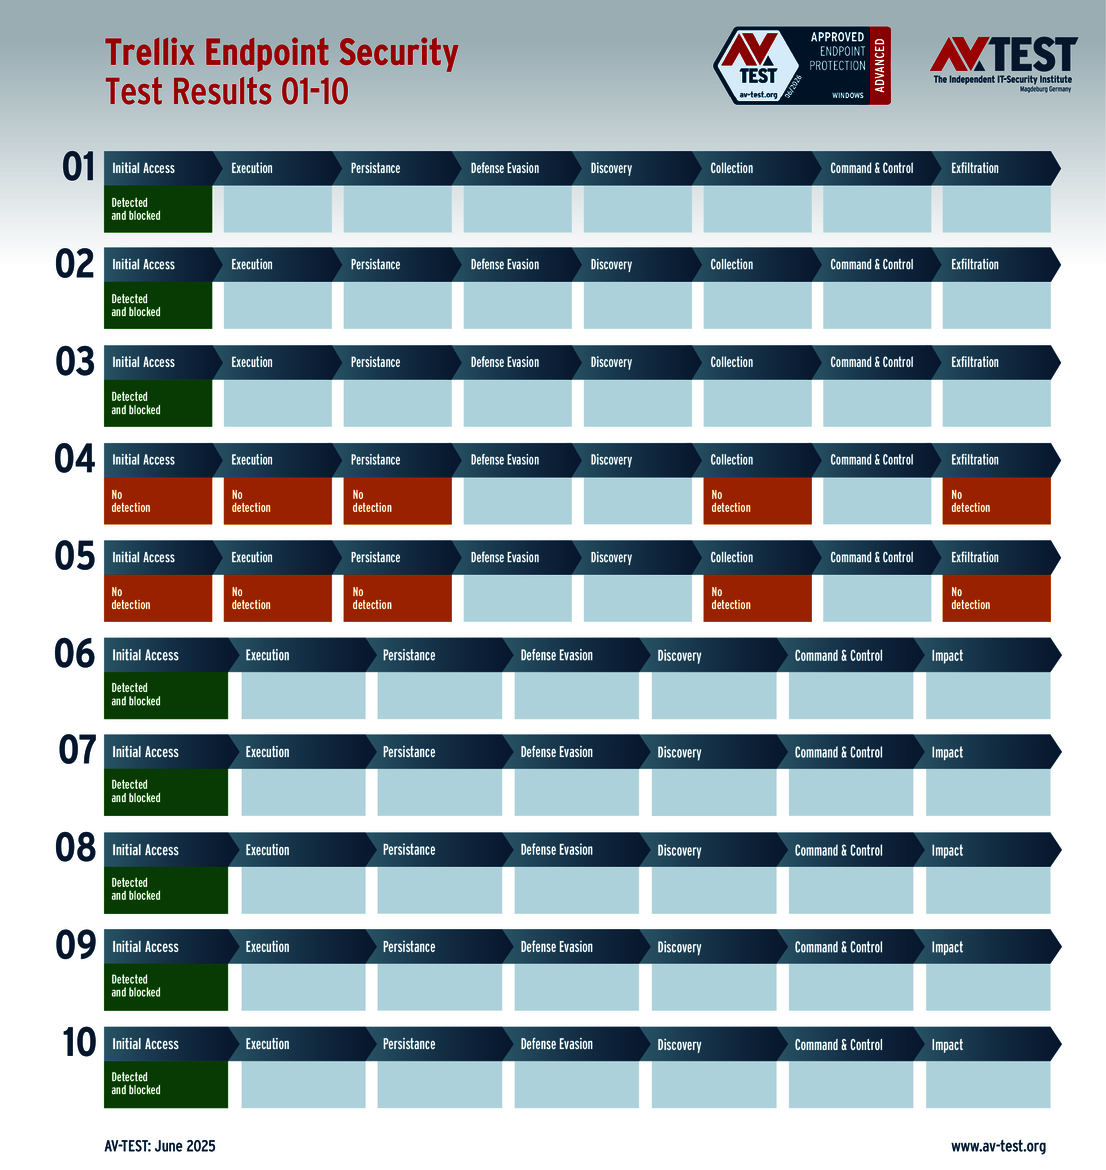
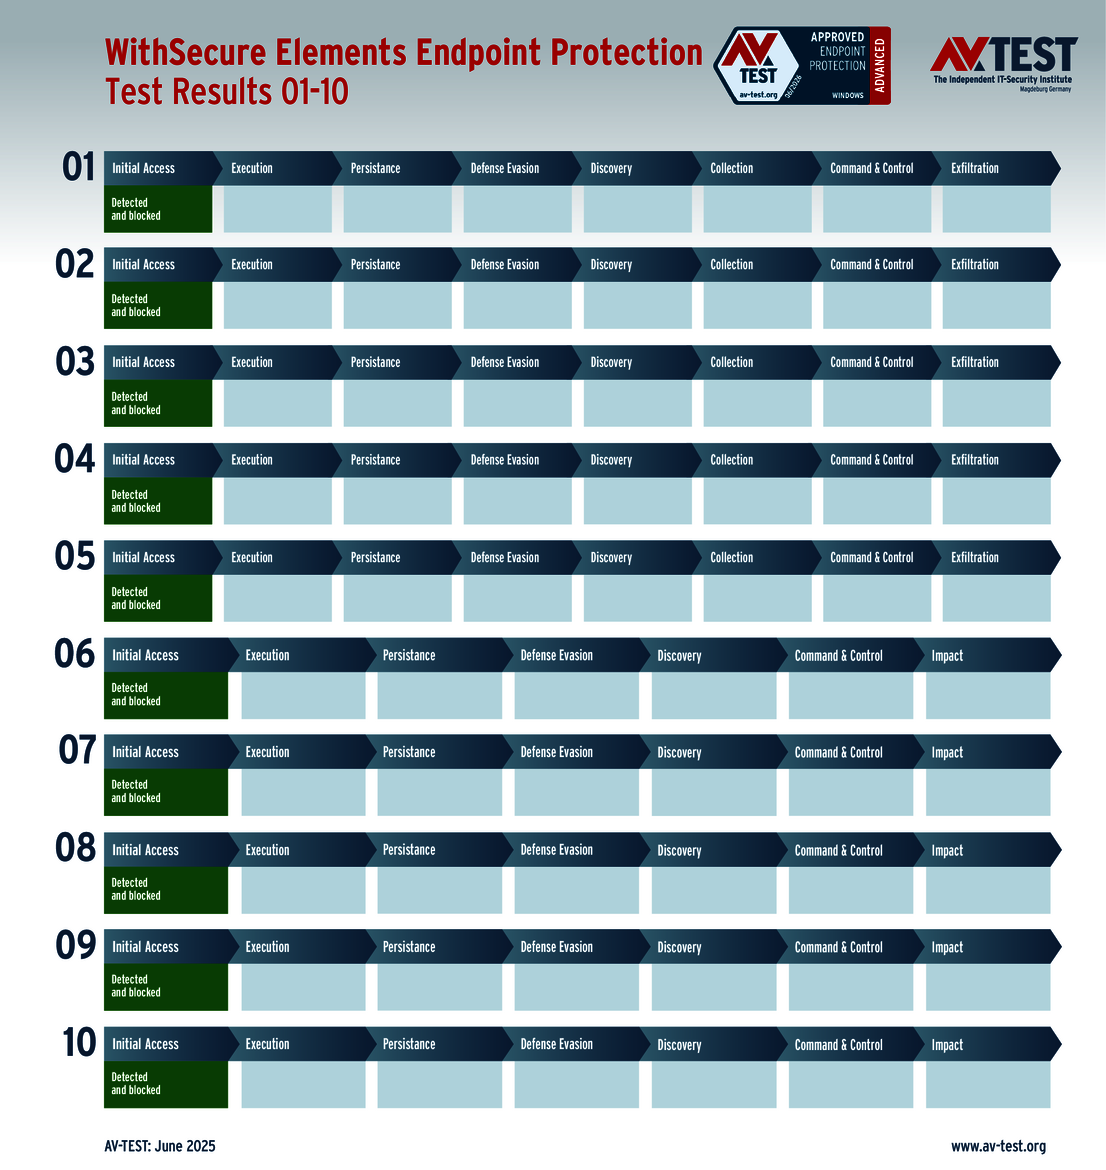
Cada producto puede obtener hasta 35 puntos en la prueba. 20 por la defensa contra 5 ladrones de información y 15 puntos en 5 escenarios con ransomware. Los 3 o 4 puntos que se pueden obtener en cada caso pueden verse reducidos en puntos enteros o medios puntos. La puntuación total por producto aparece en la tabla correspondiente. Los gráficos al final del artículo muestran los resultados en cada uno de los pasos de cada escenario.

Prueba ATP con Windows 11: paquetes de seguridad en la línea de defensa
Para casi todos los paquetes de seguridad de los usuarios privados, la prueba salió a la perfección en los 10 escenarios de ataque y recibieron los 35 puntos máximos para la puntuación en protección

11 soluciones endpoint para empresas en la prueba ATP
Casi todas las soluciones de seguridad para empresas mostraron un rendimiento impecable en seguridad en los 10 escenarios de ataque de la prueba con ransomware y ladrones de datos


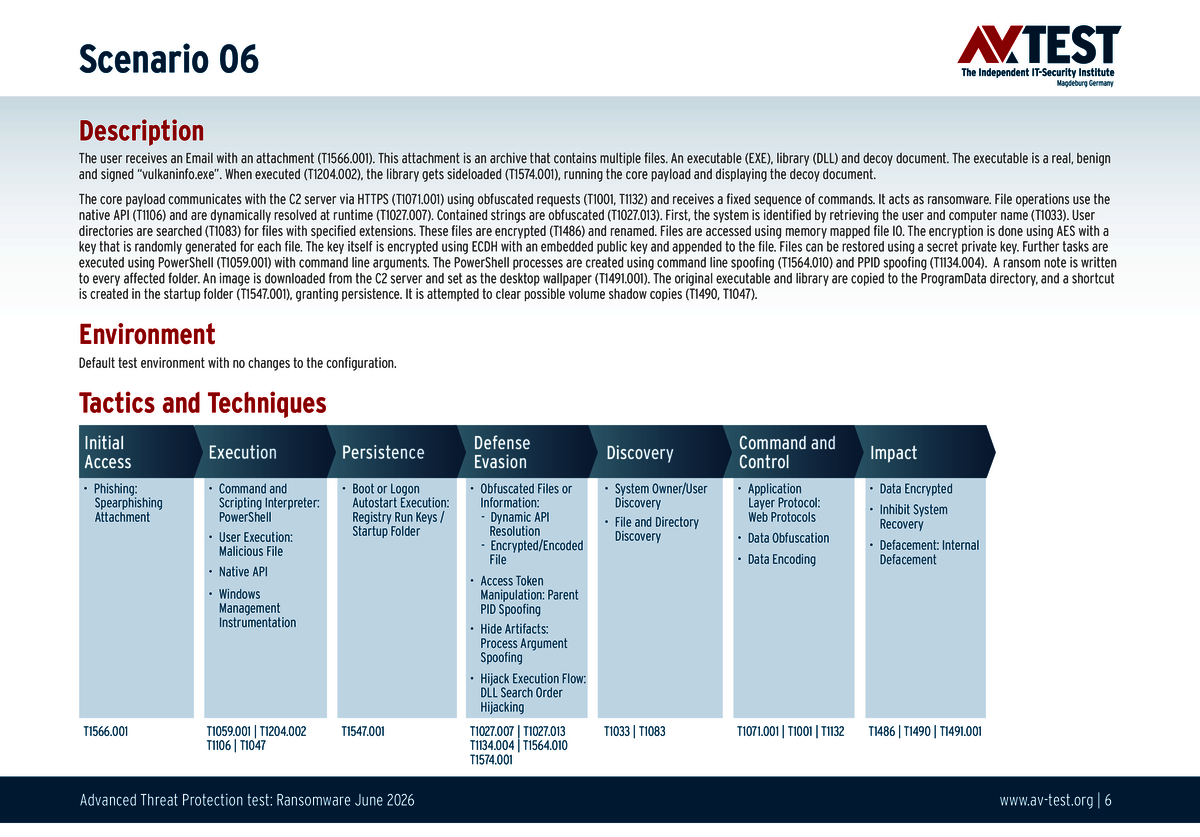
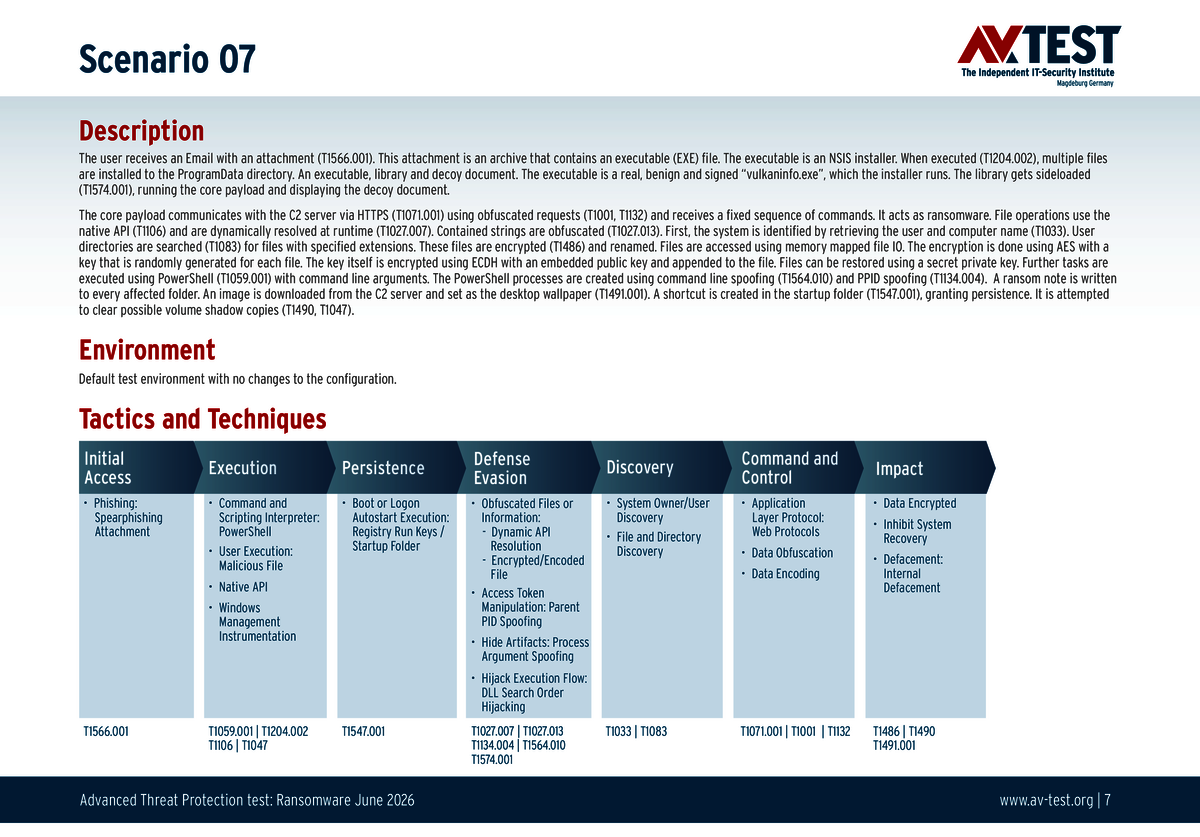
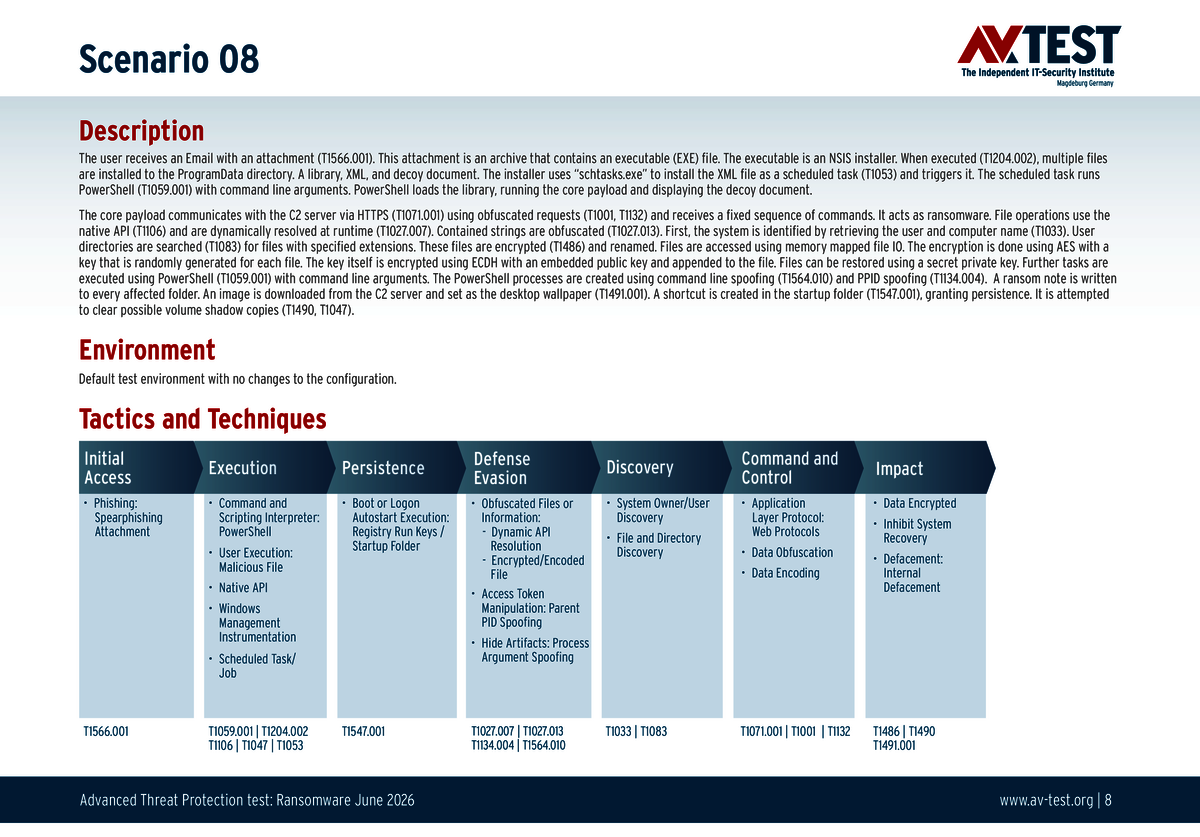
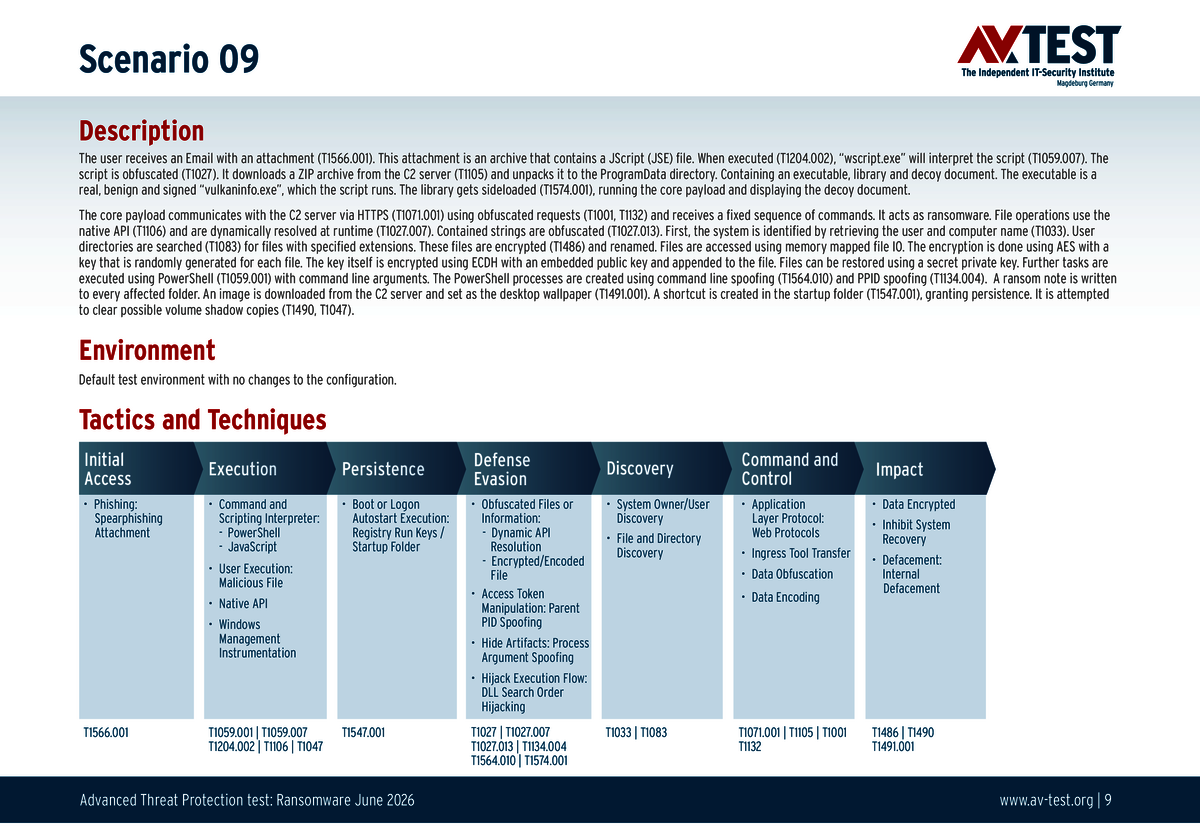
Los examinadores utilizan las mismas técnicas de las que hacen uso actualmente los cibercriminales. En esta prueba se trata de dos técnicas de ataque especiales que explicamos brevemente a continuación:
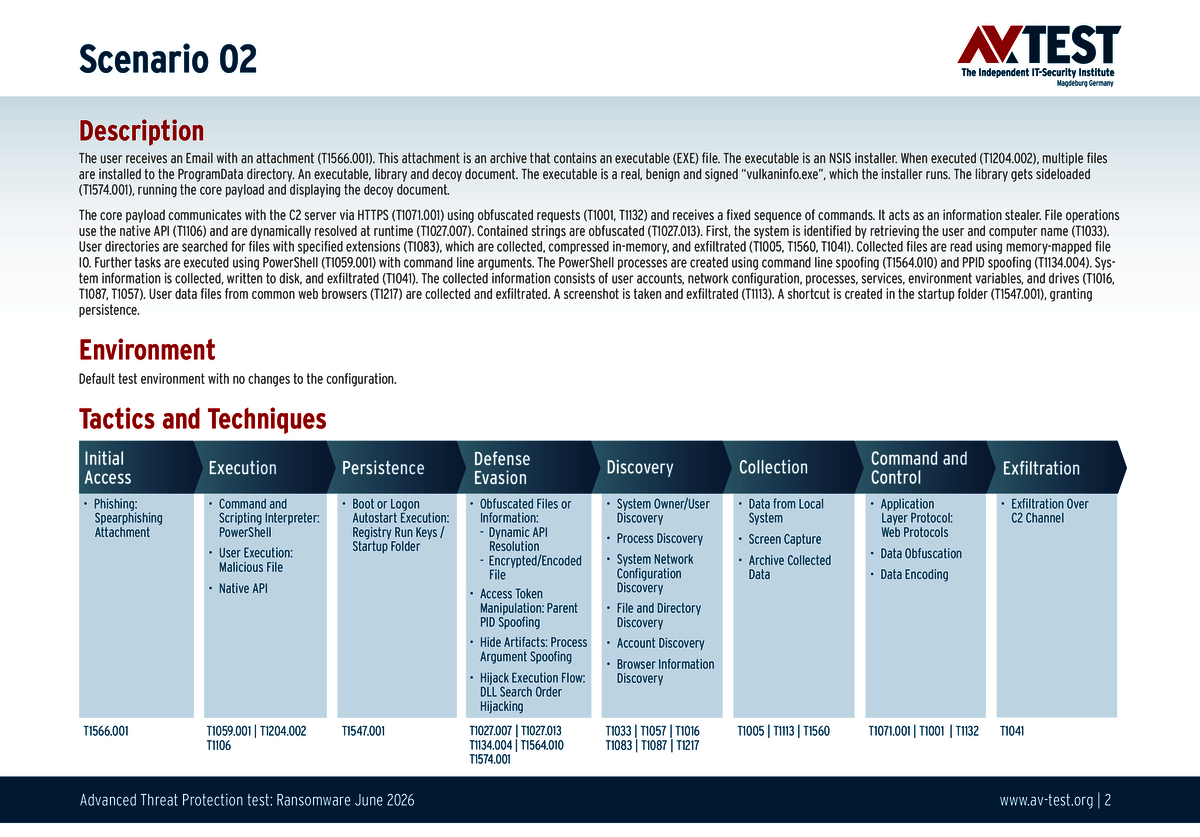
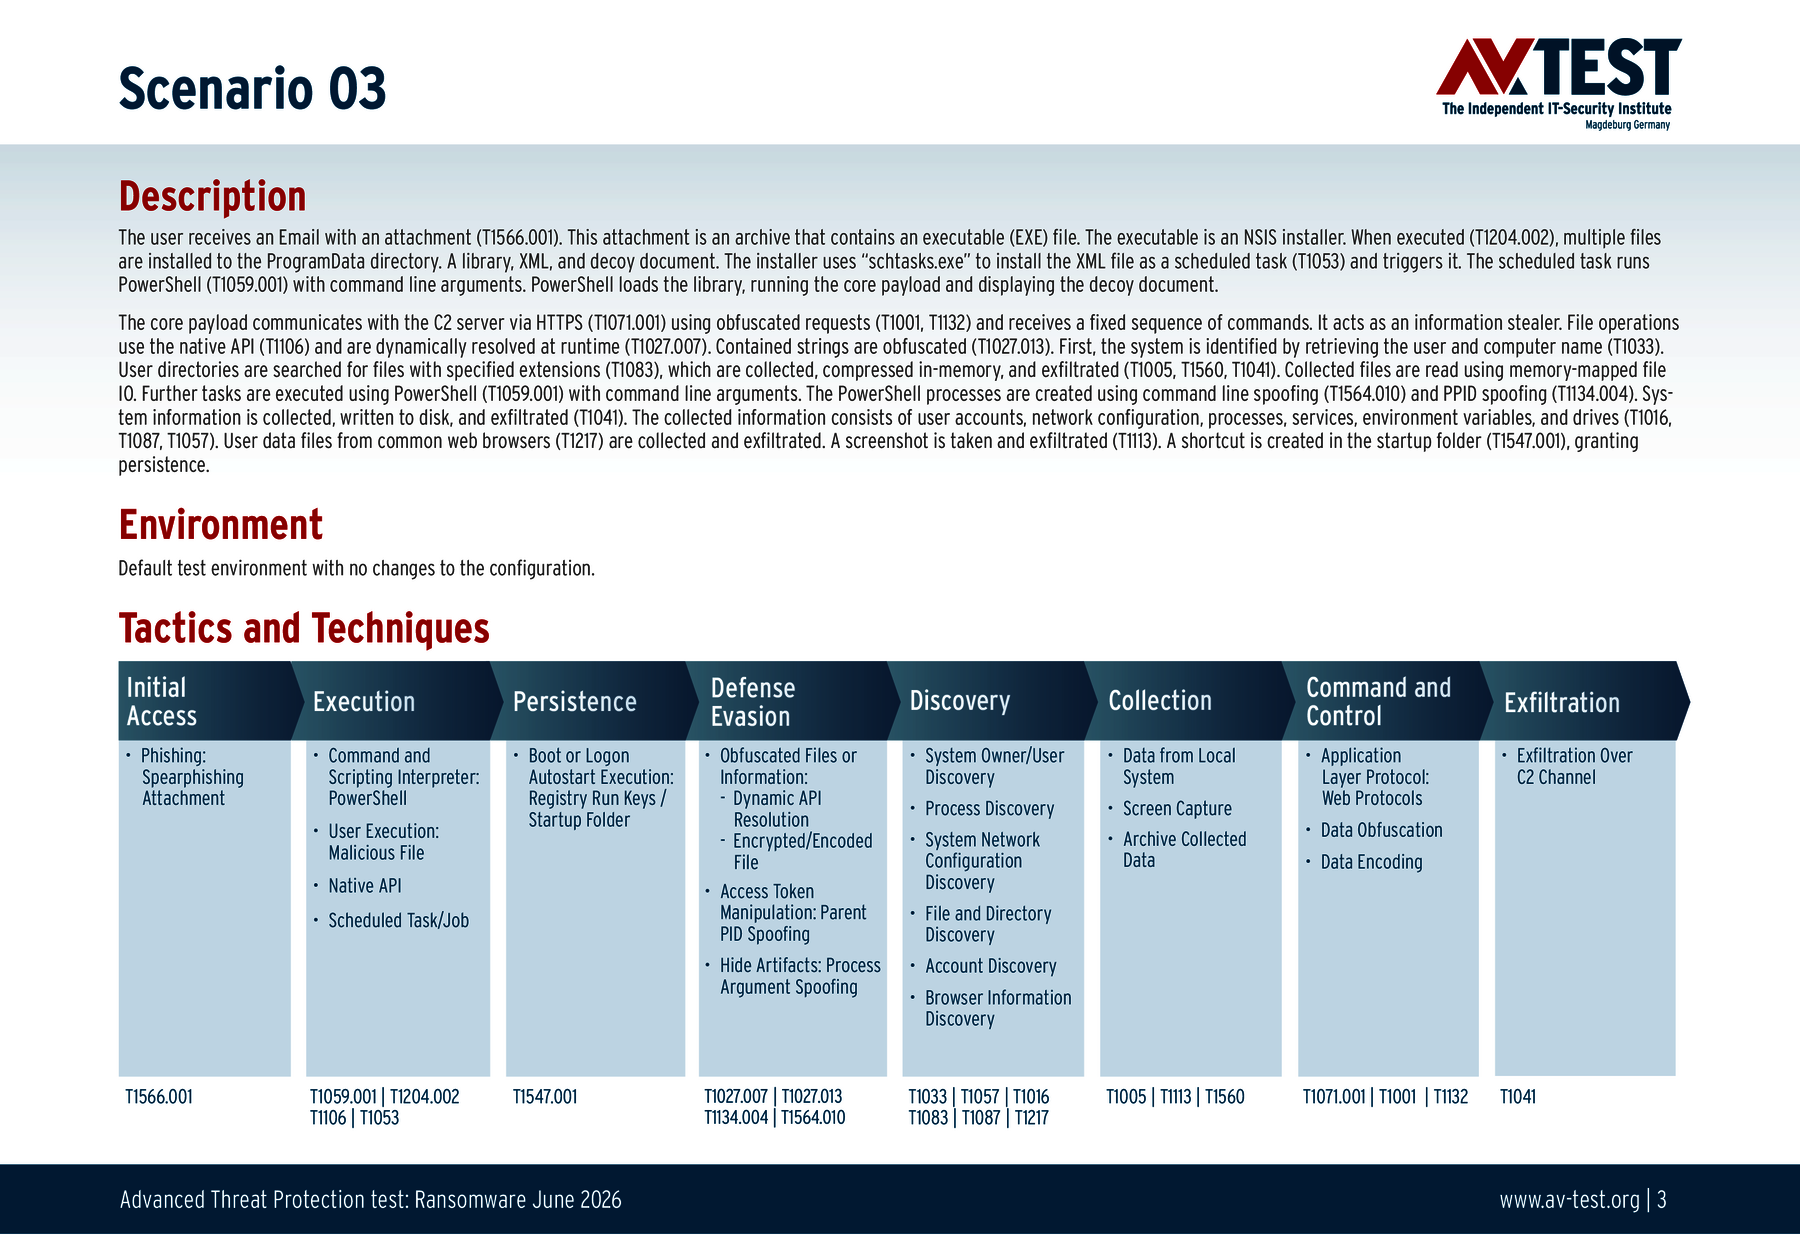
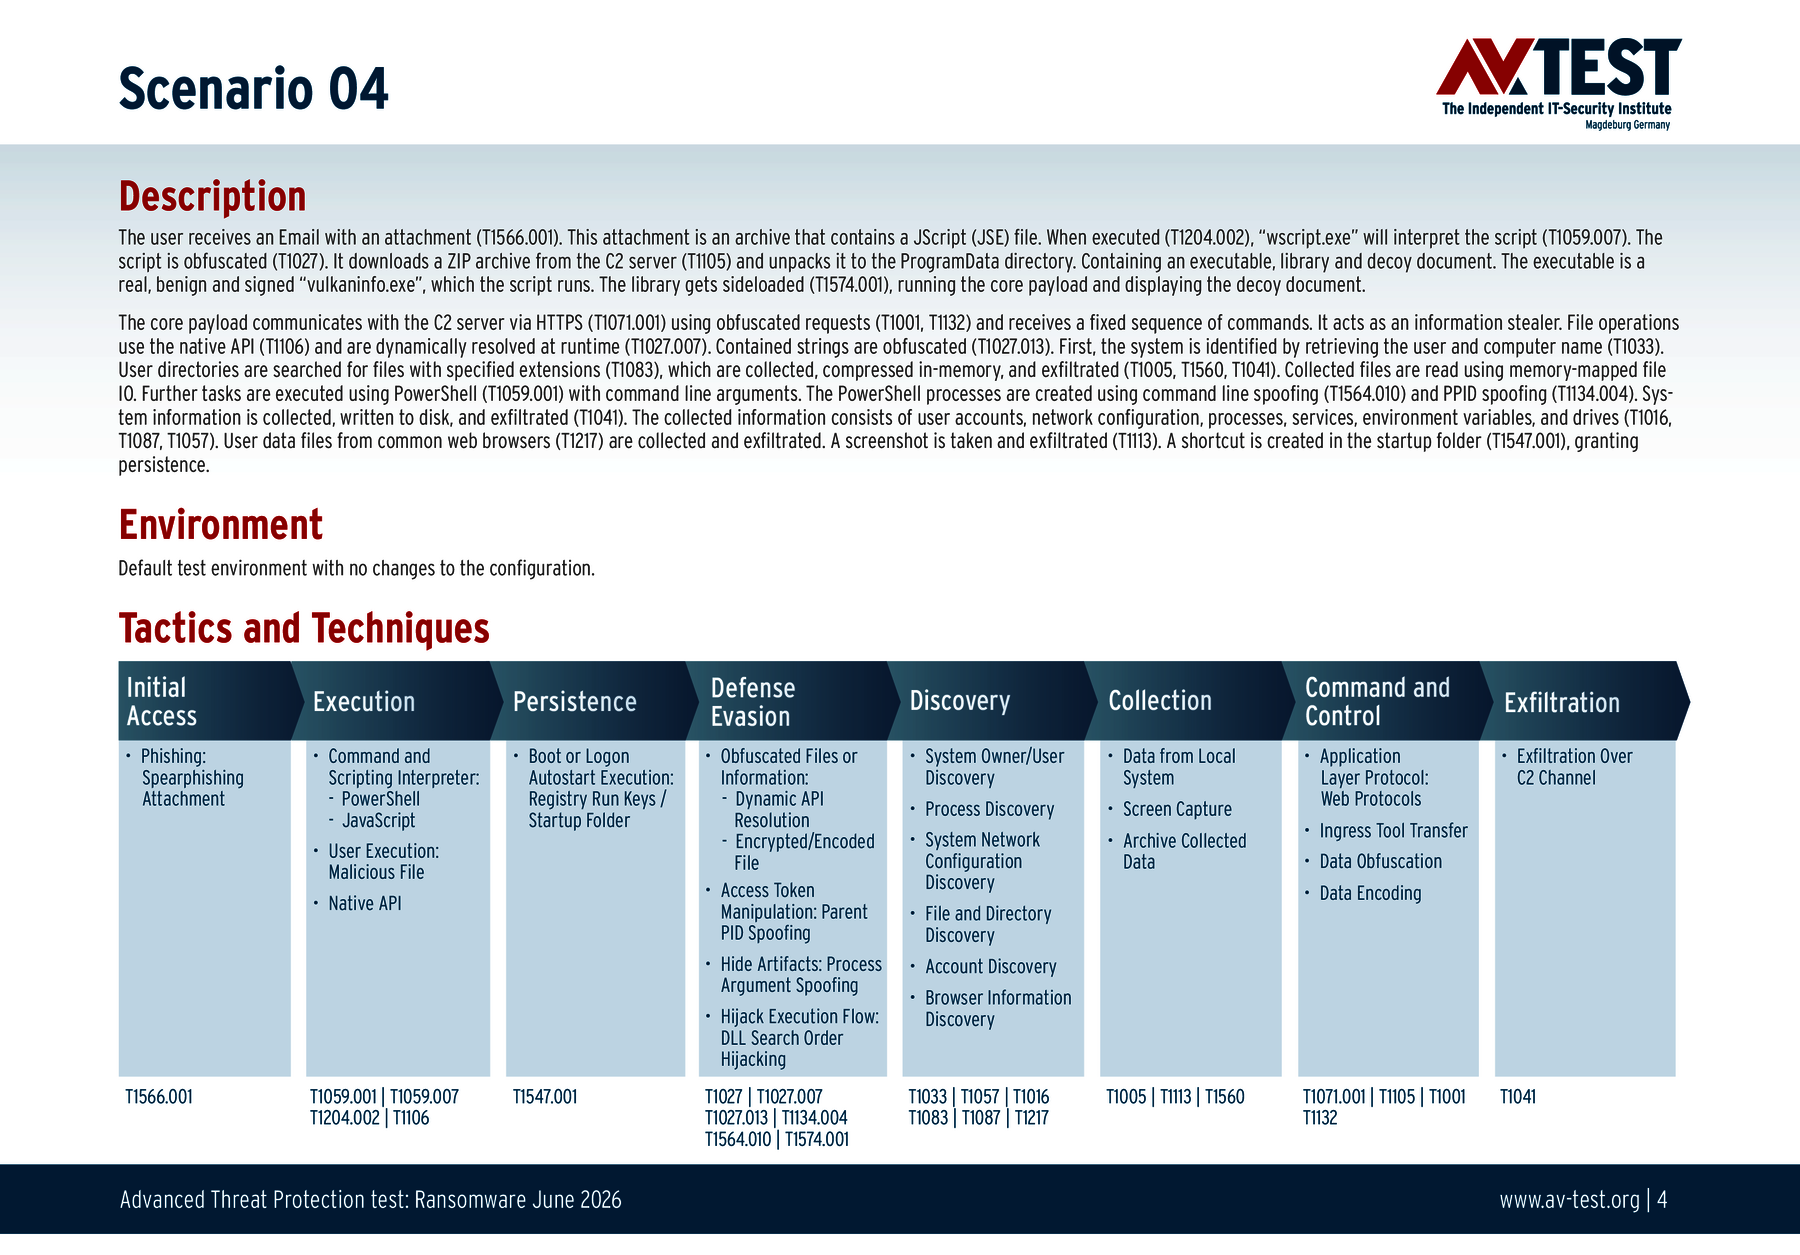
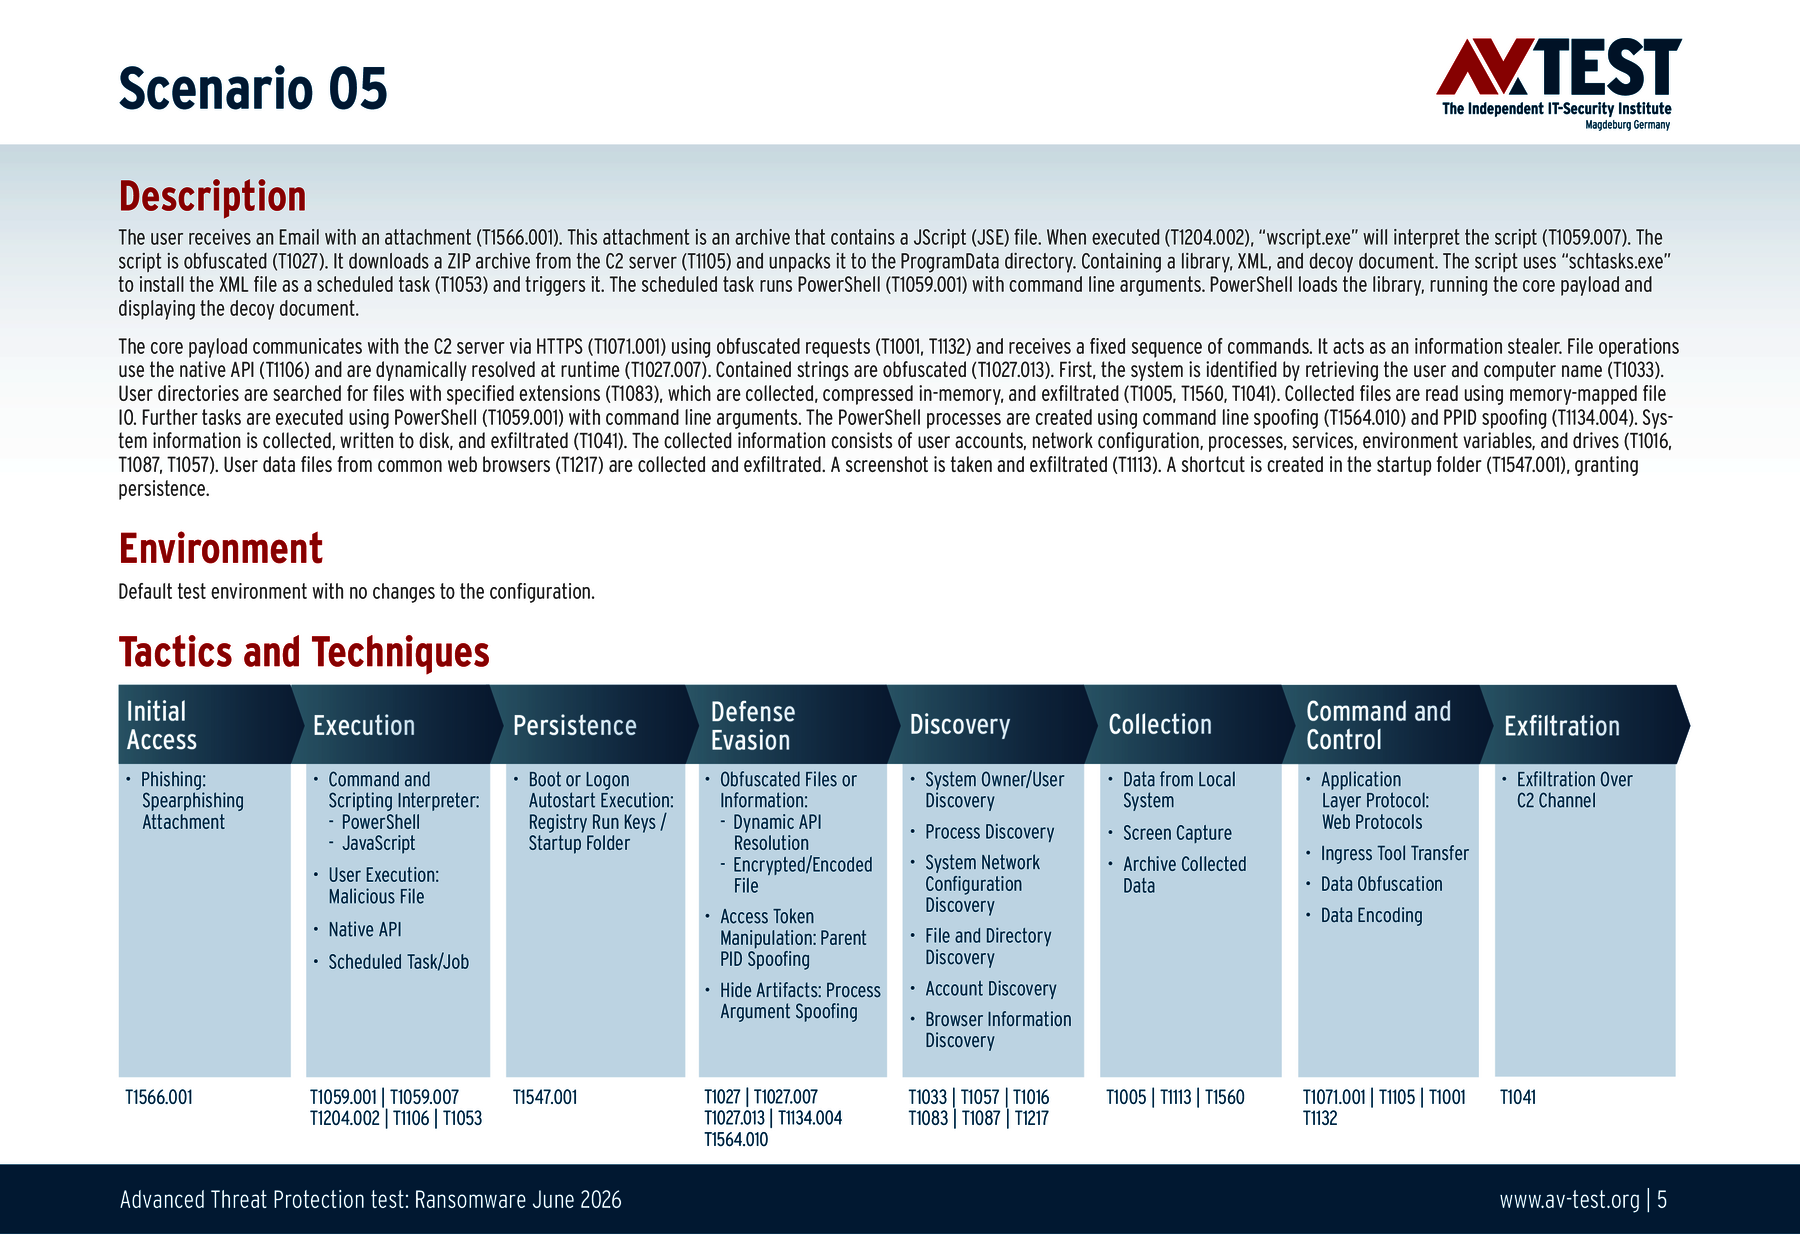
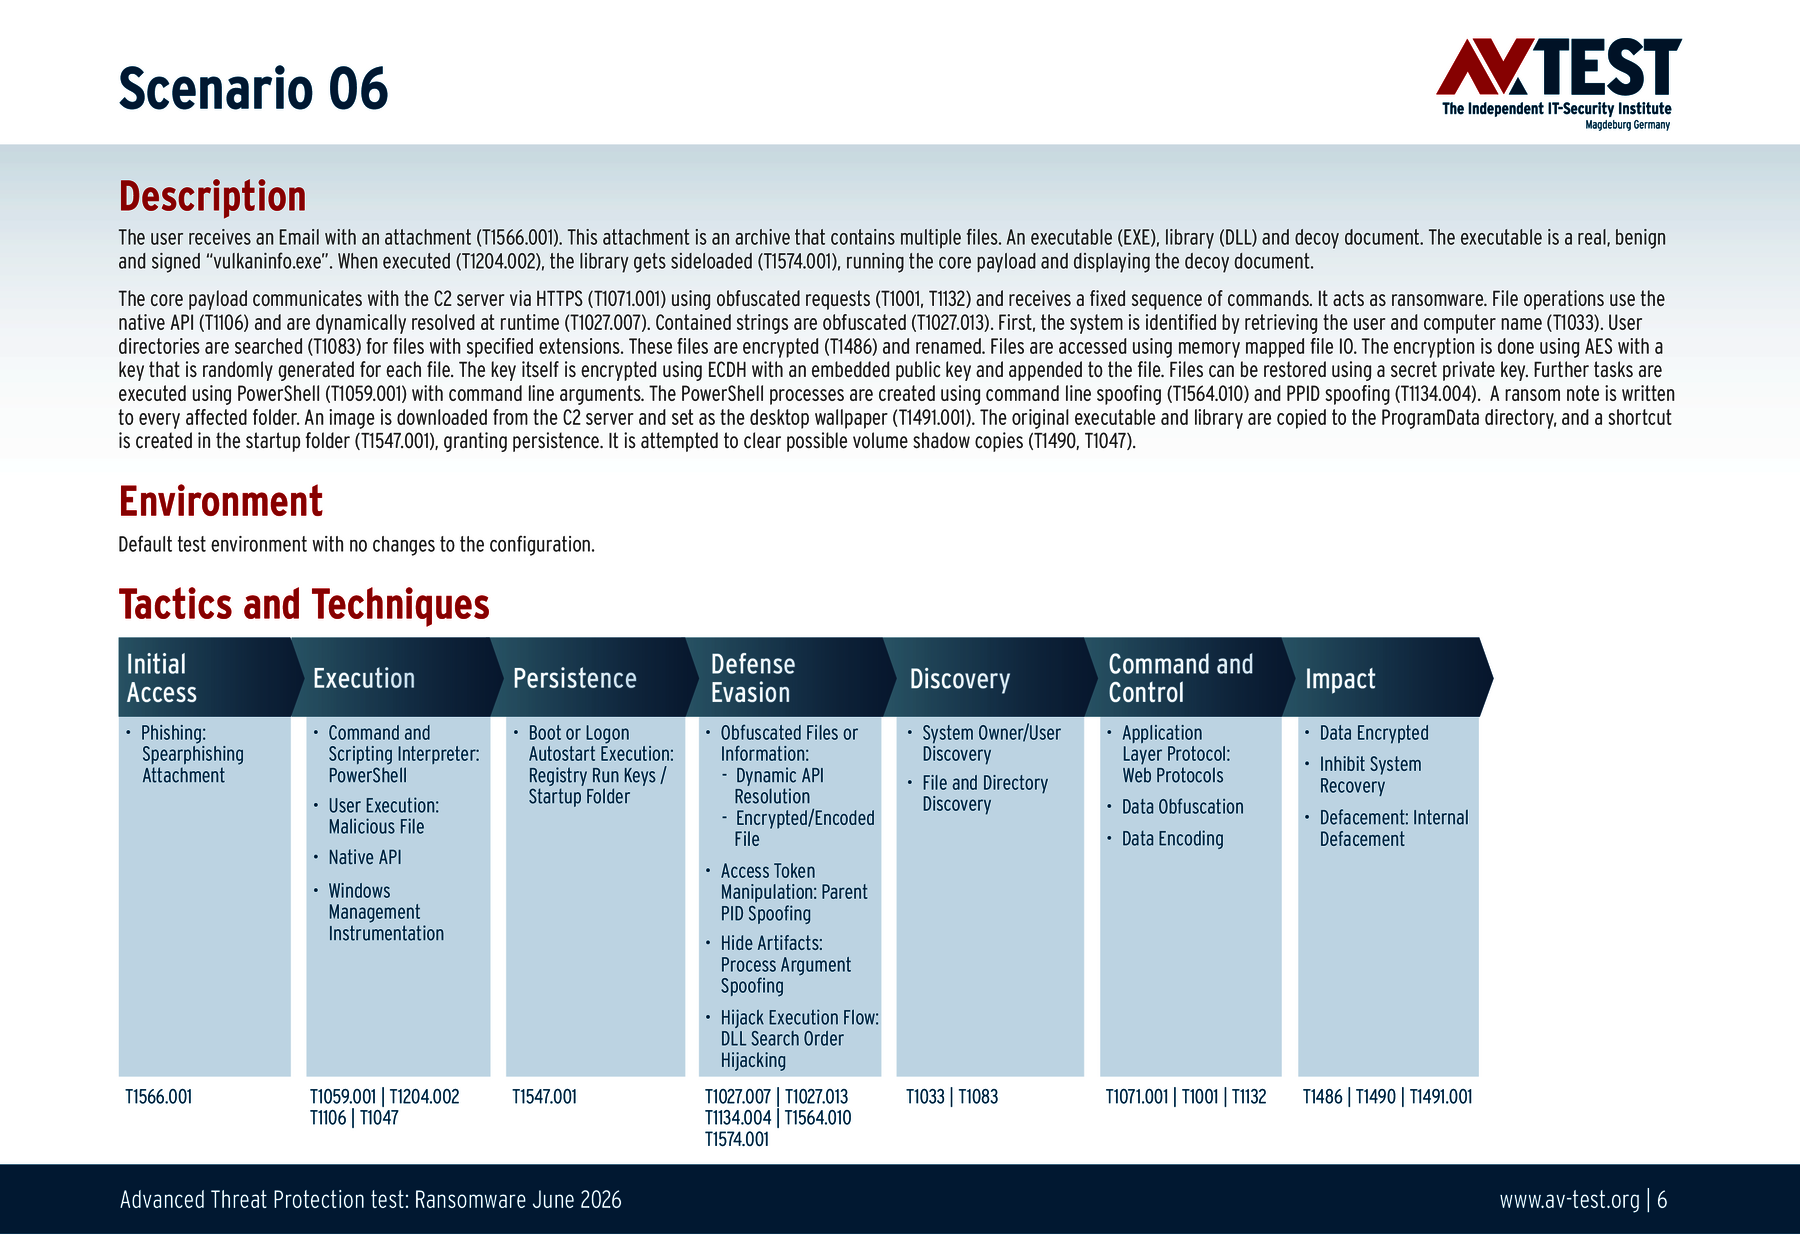
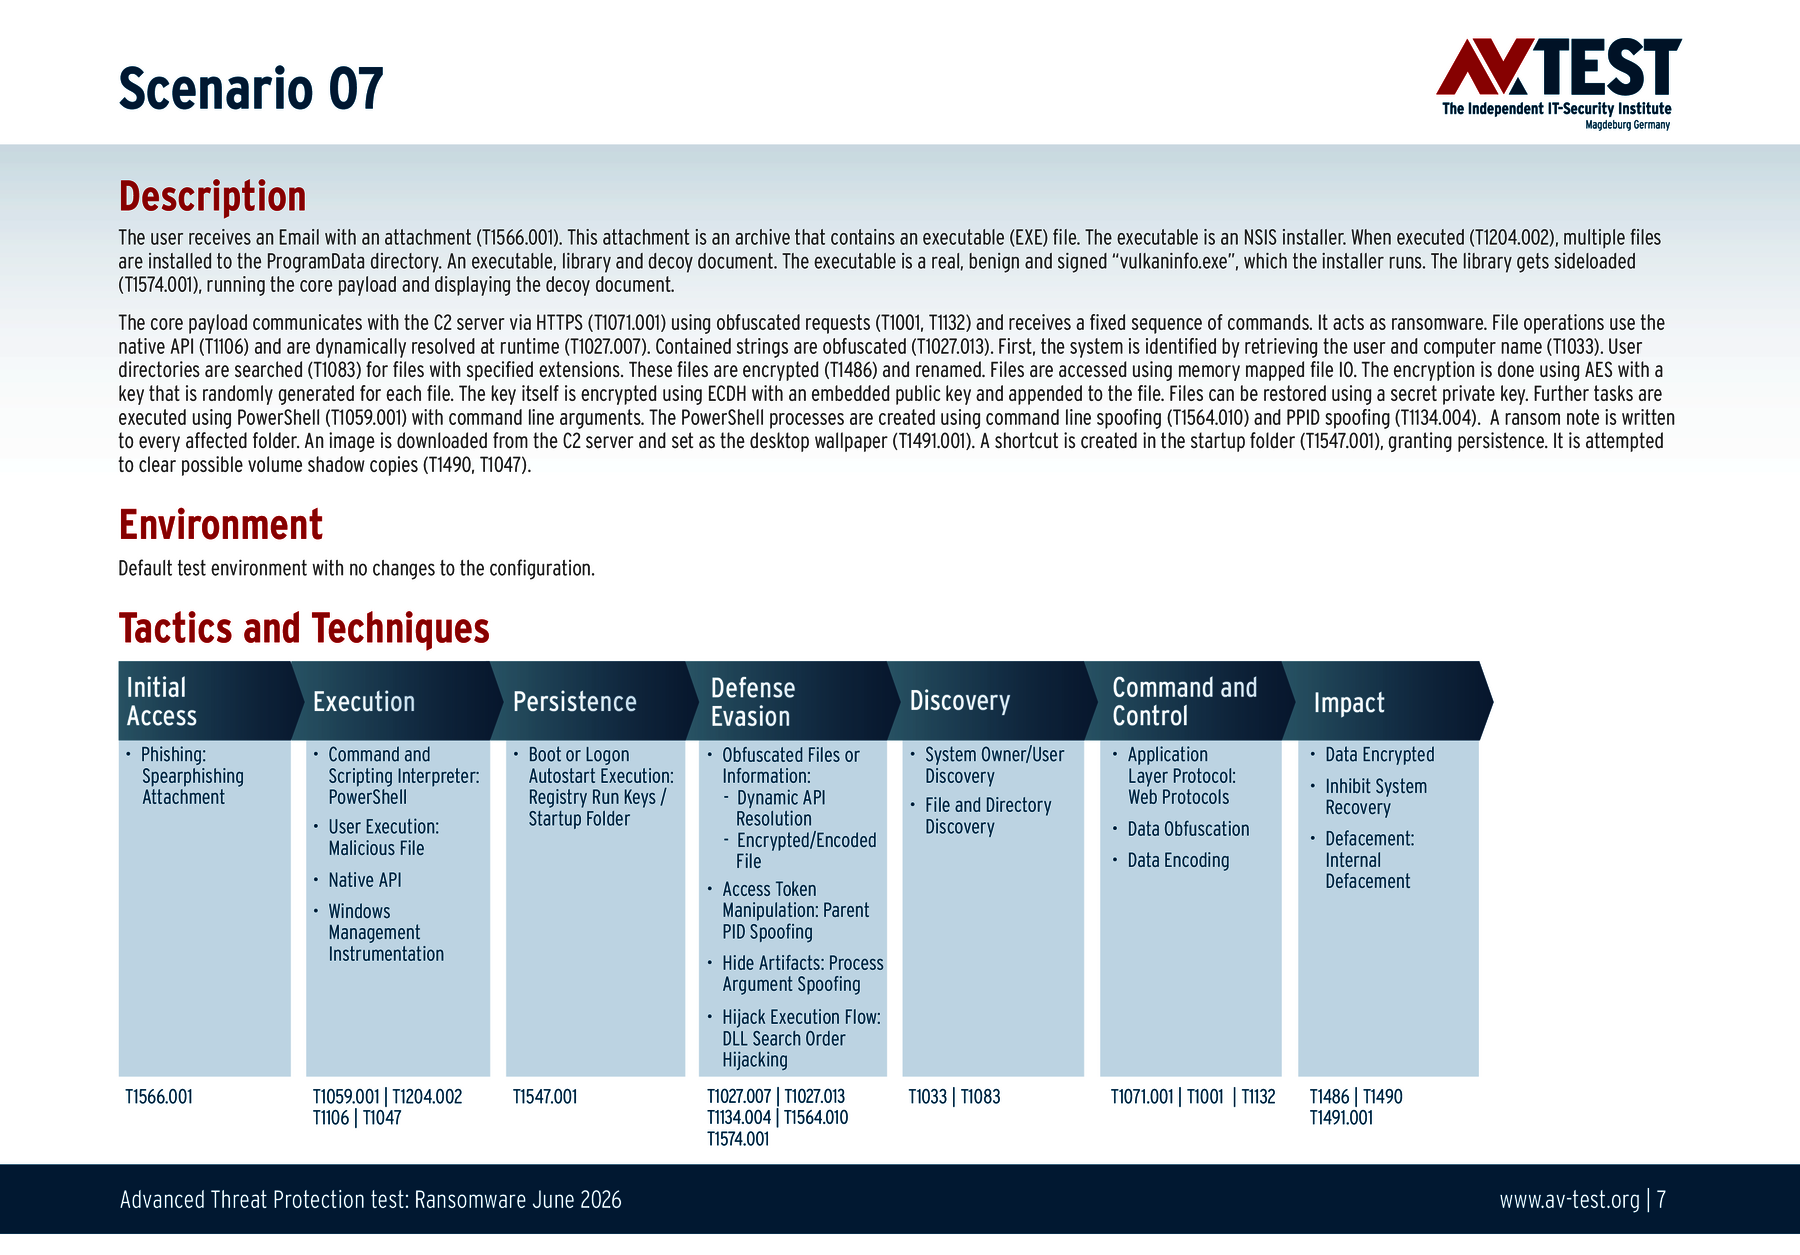
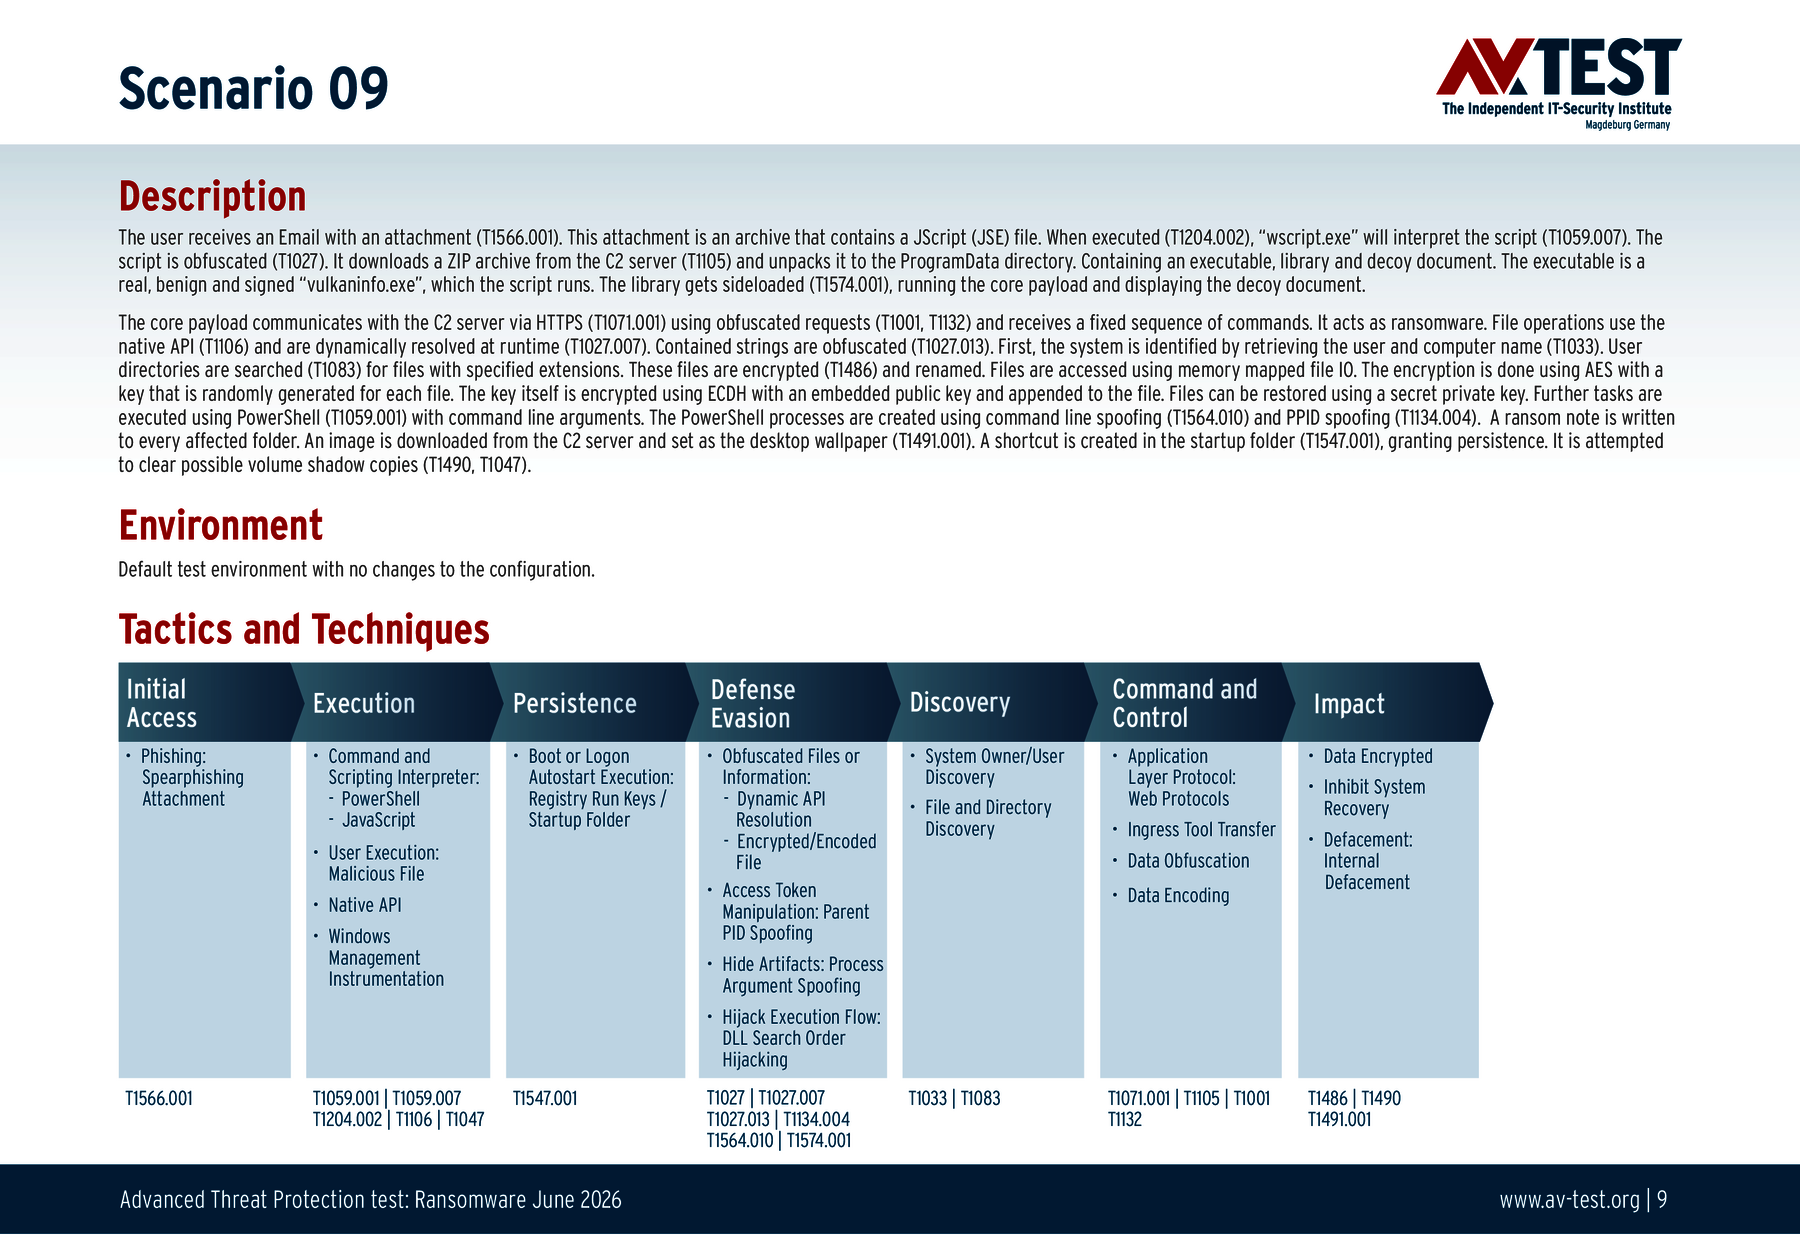
DLL sideloading: Con esta técnica de ataque, un archivo ejecutable legítimo carga un archivo DLL con un nombre de confianza de un lugar de almacenamiento inesperado. No obstante, los atacantes sustituyen previamente el archivo por una versión maliciosa. En Windows, muchas aplicaciones buscan primero determinados DLL en sus directorios de trabajo antes de recurrir a rutas del sistema.
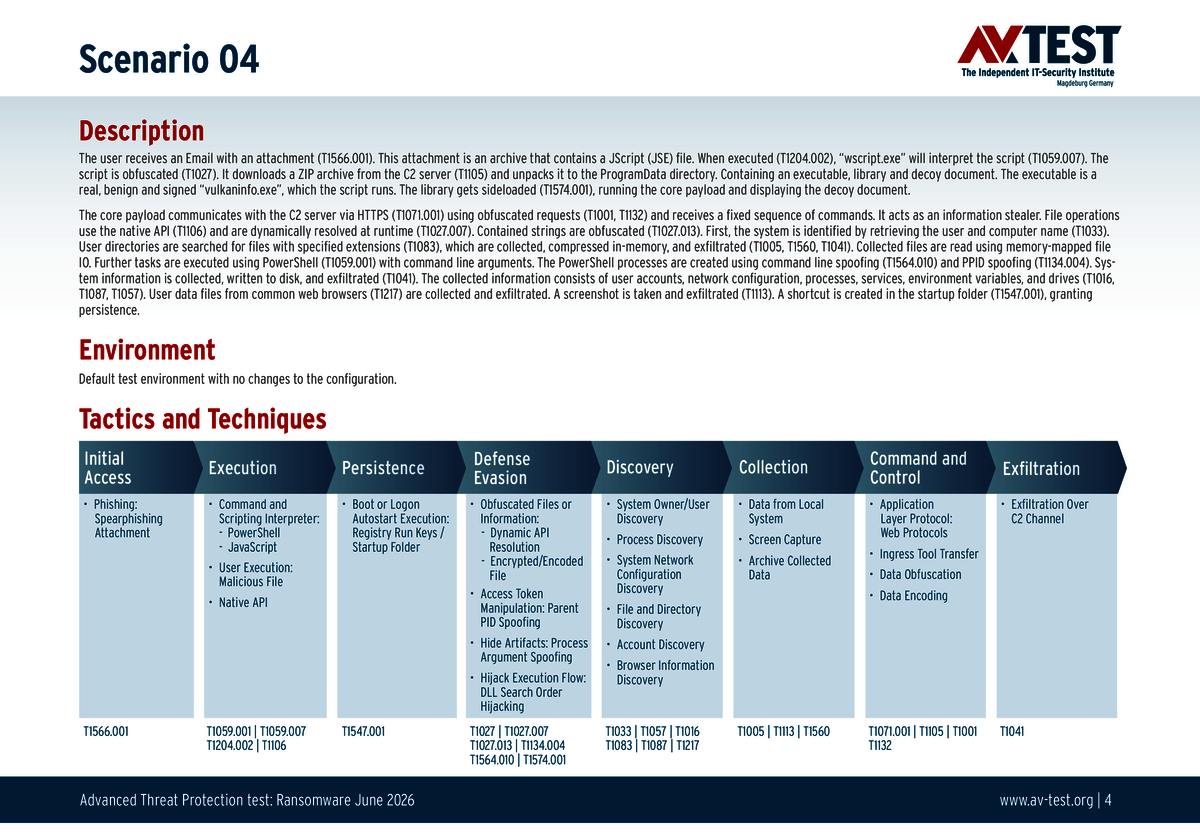
En nuestros ejemplos utilizamos como archivo host confiable “vulkaninfo.exe”, un archivo ejecutable legítimo de otro proveedor firmado digitalmente, y colocamos ahí en el directorio un archivo DLL manipulado. Cuando el archivo “vulkaninfo.exe” busca la correspondiente biblioteca y la carga, el archivo DLL de prueba infectado se ejecuta en el contexto de la aplicación de confianza.
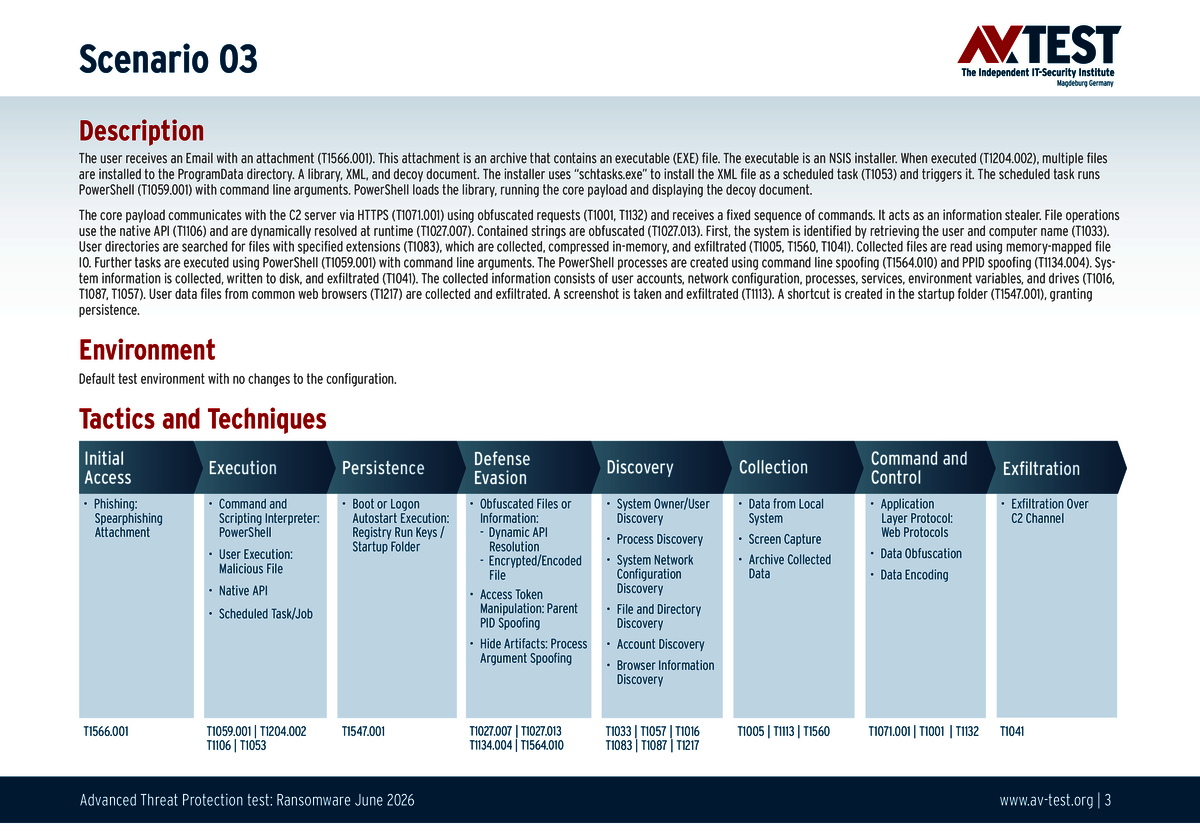
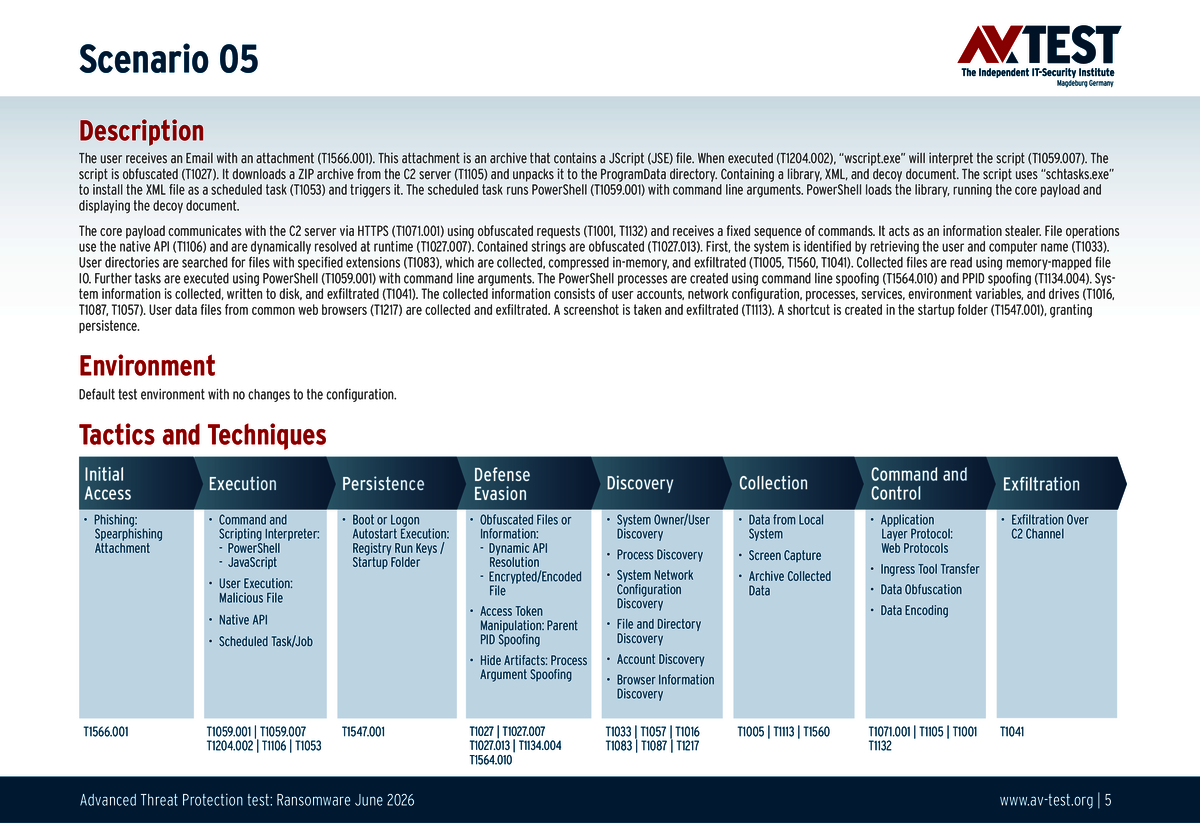
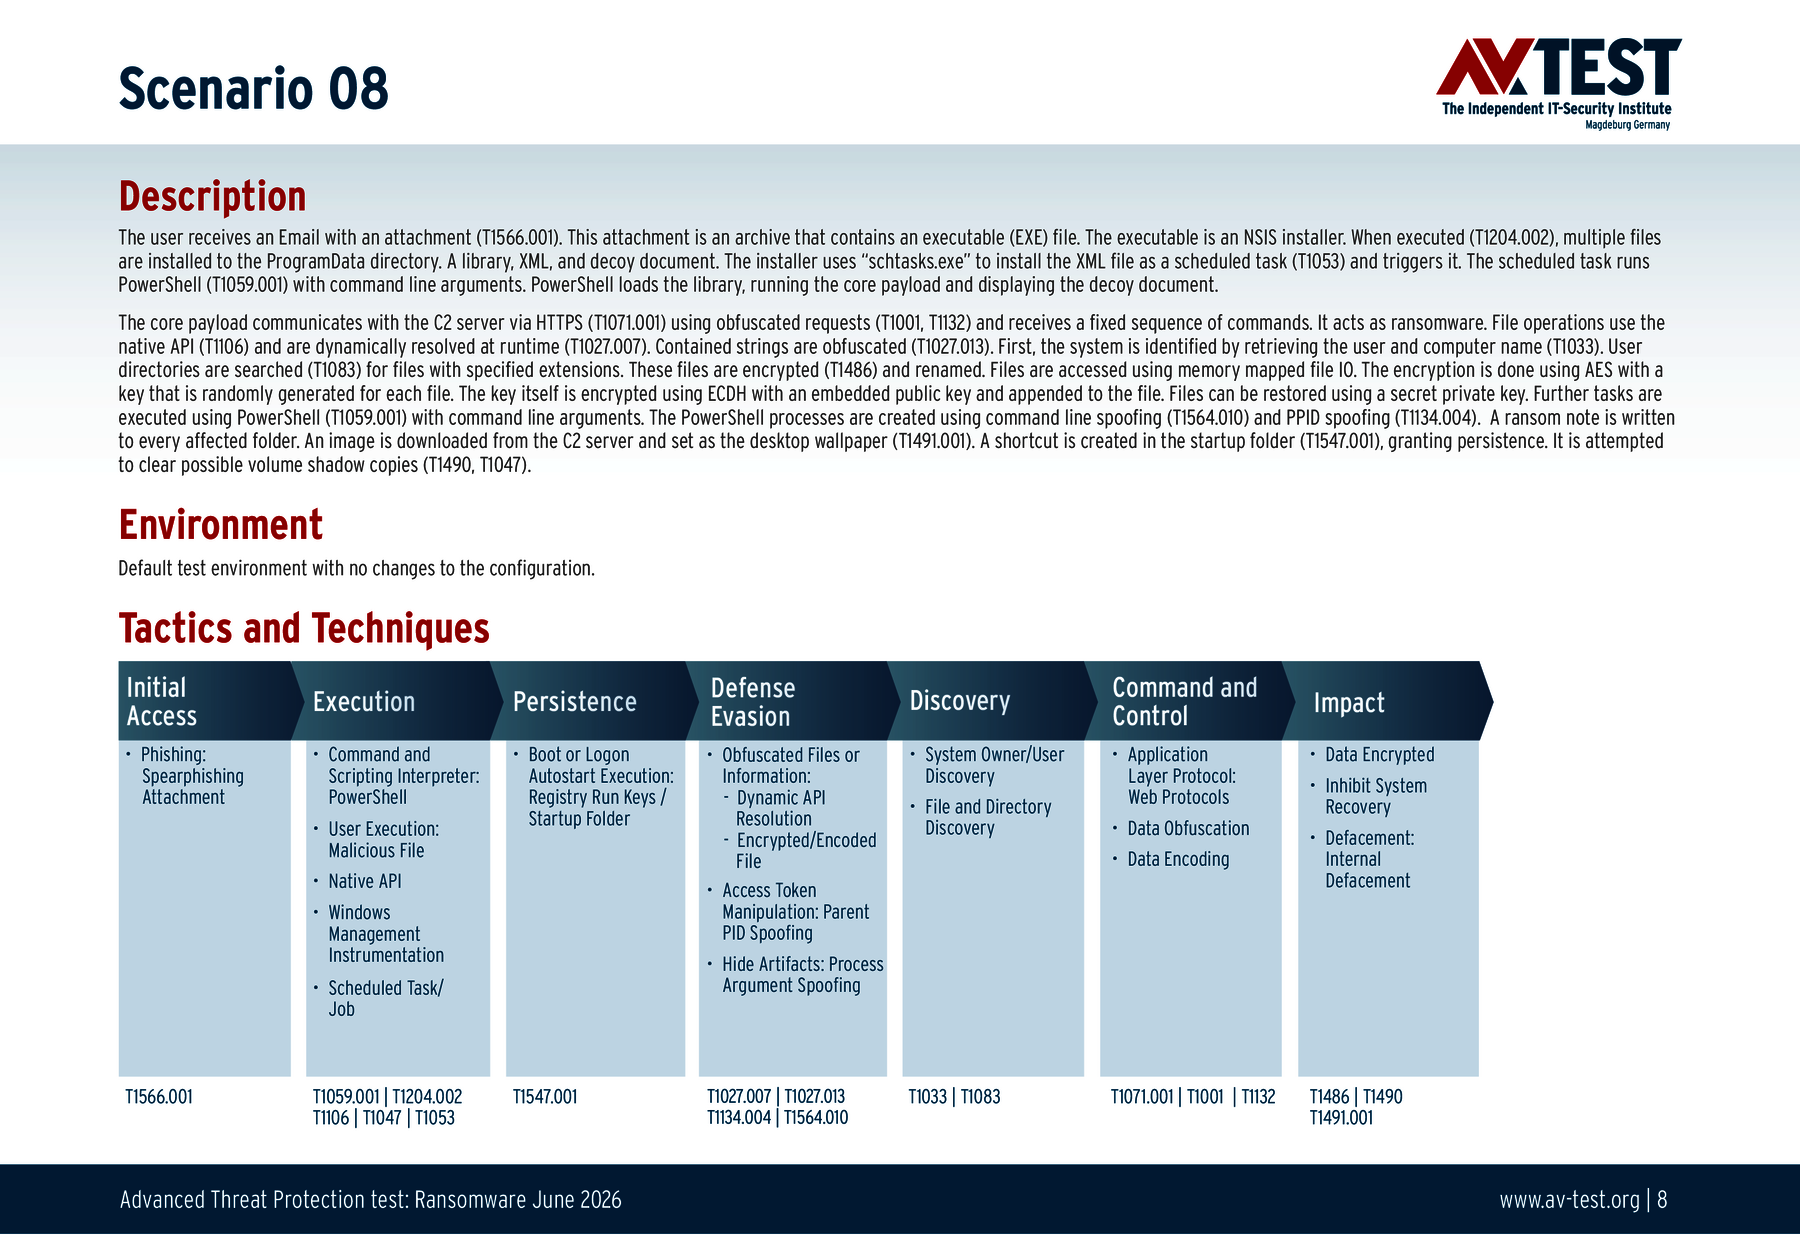
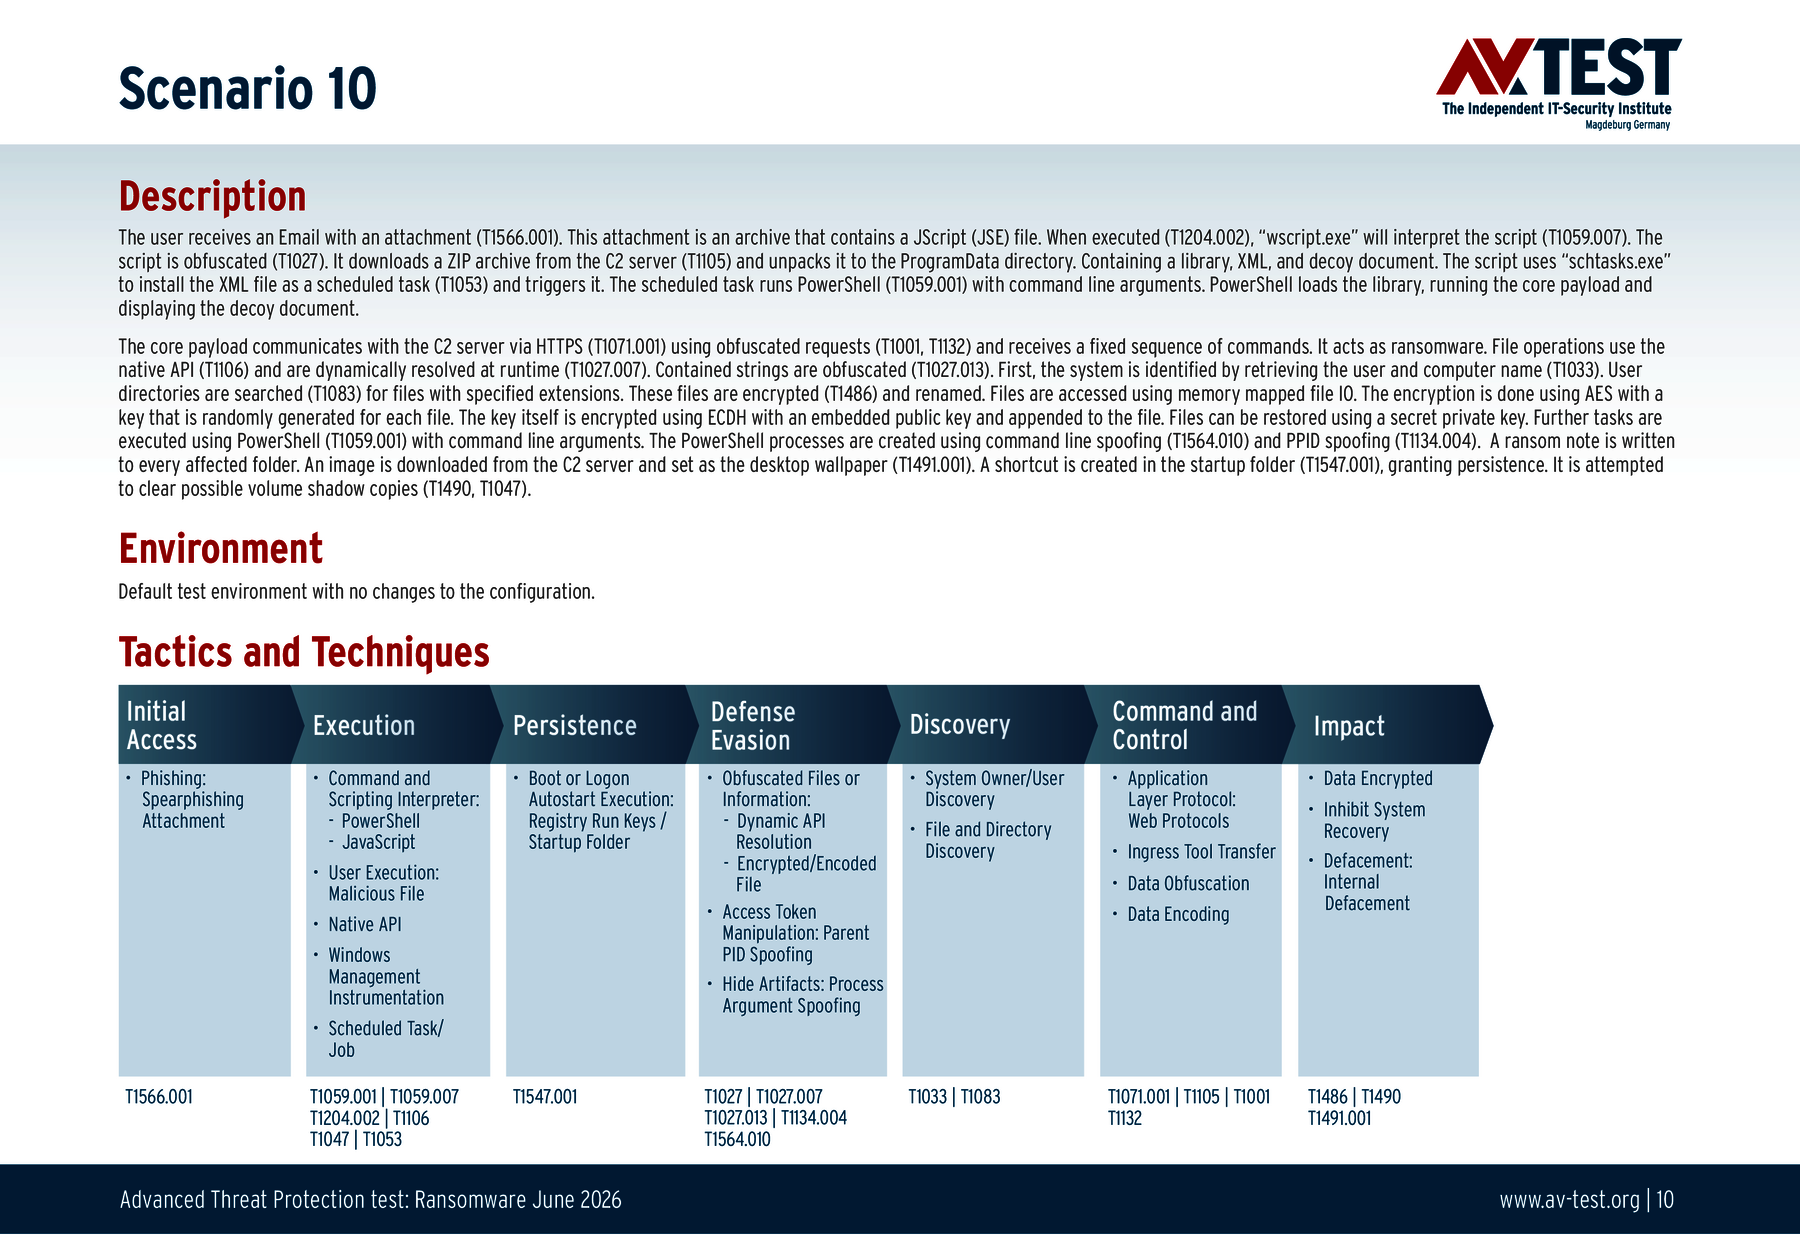
Tareas programadas: Los atacantes pueden aprovecharse del Programador de tareas de Windows para planificar la primera ejecución o la ejecución periódica de código malicioso y ejecutarla en el contexto de una cuenta de usuario o de sistema.
En nuestro ejemplo creamos una tarea planificada que inicia PowerShell como mecanismo de ejecución. A continuación, PowerShell se utiliza para cargar un archivo DLL malicioso de modo que se puede ejecutar como parte de la tarea planificada.
Los 10 escenarios de prueba
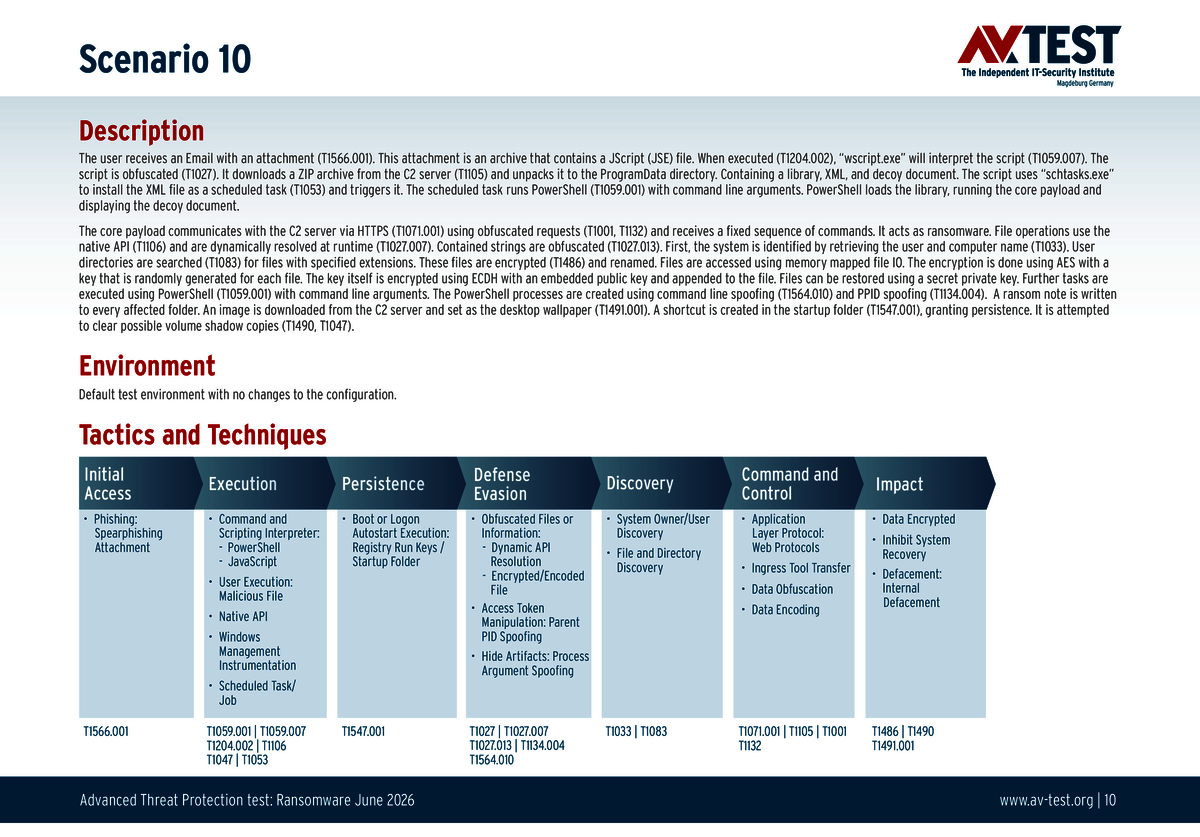
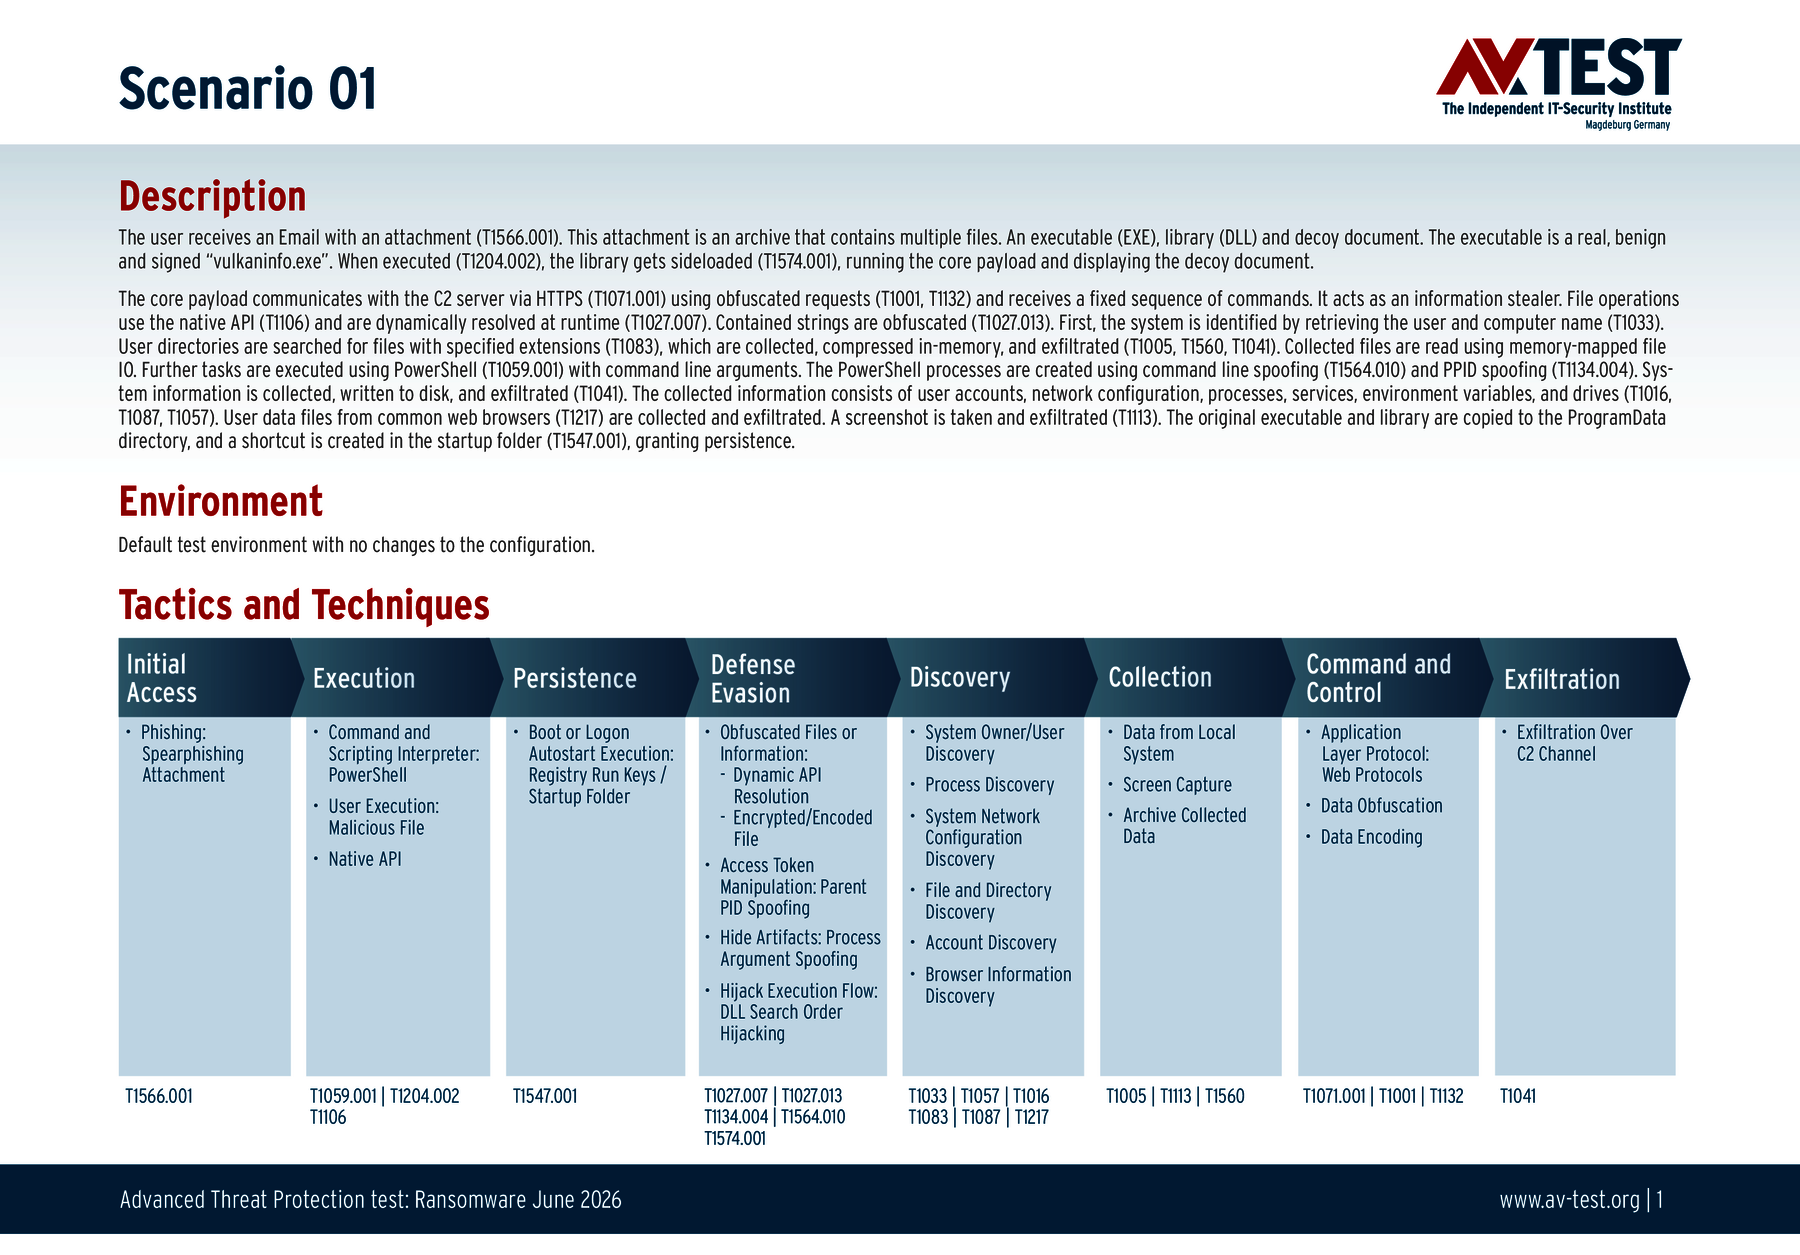
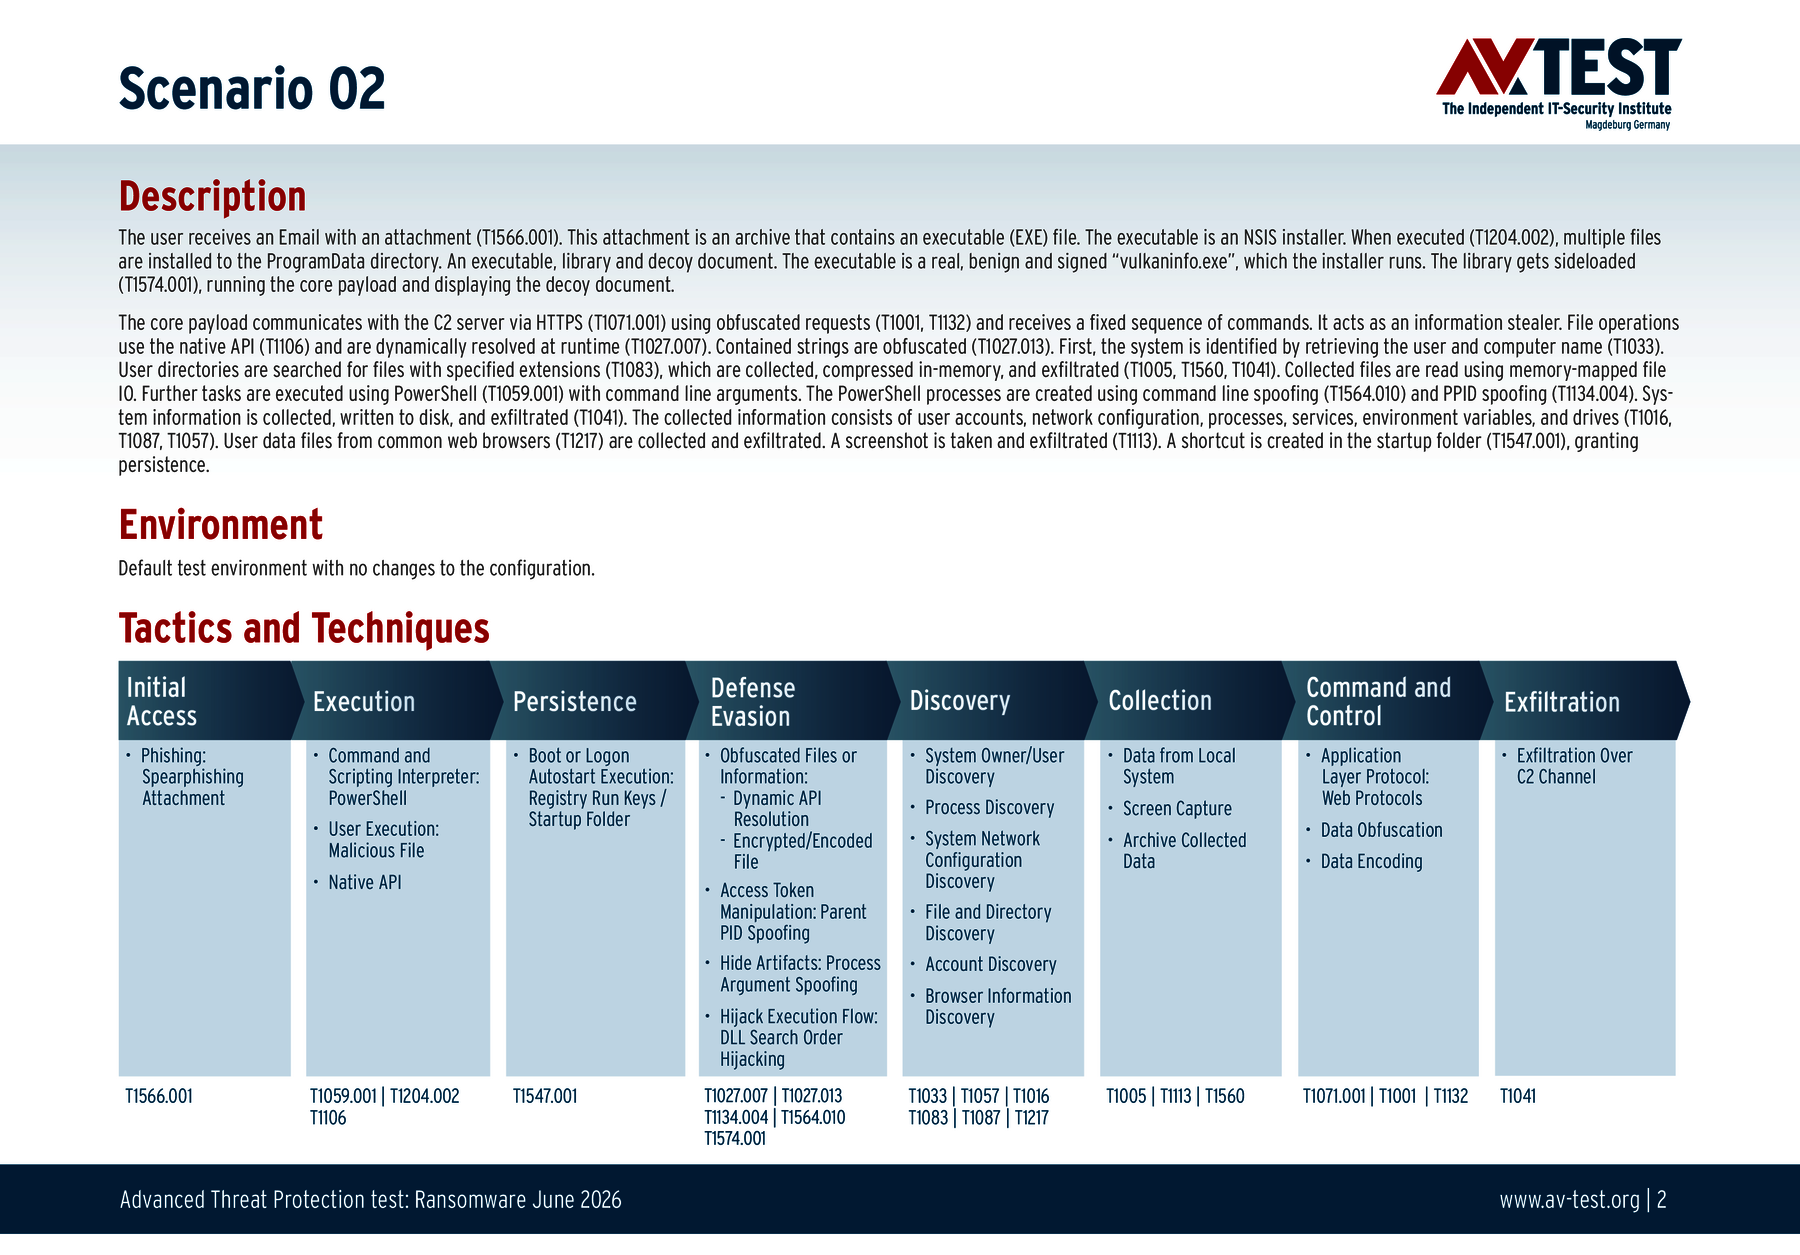
Todos los escenarios de ataque están documentados de acuerdo con los estándares de la base de datos de MITRE ATT&CK. Los diferentes subpuntos, por ejemplo “T1566.001”, aparecen en la base de datos de MITRE para “Techniques” bajo “Phishing: Spearphishing Attachment”. Cada paso de la prueba, por lo tanto, está definido por especialistas y es trazable y comprensible. Además se explican todas las técnicas de ataque y cómo se hace uso del malware en ellas y cómo el malware puede propagarse en los sistemas.
Prueba ATP: 10 paquetes de seguridad para usuarios finales
En la prueba ATP actual realizada en mayo y junio de 2026, 10 paquetes de seguridad para usuarios finales defendieron los sistemas Windows 11 contra ataques con las técnicas más nuevas. Para muchos productos, esta prueba fue todo un éxito y un elogio a los investigadores y desarrolladores de los fabricantes. 9 de los 10 productos examinados no mostraron ninguna debilidad en los 10 escenarios y detuvieron a los atacantes. Por lo tanto, todos merecieron los 35 puntos máximos para su puntuación en protección que aparece en la tabla.
Solo Bitdefender tuvo inesperadamente problemas en esta prueba ATP. El paquete Total Security detectó al atacante en los 10 escenarios, pero tuvo sus problemas con tres ejemplares de ransomware. La protección detectó el ransomware en cada ocasión, pero solo pudo bloquear en parte su ejecución. Otros módulos internos de seguridad tampoco fueron de gran ayuda. Al final, en los tres casos algunos archivos fueron encriptados. Esto le costó valiosos puntos. En dos casos solo le quedaron 1,5 de los 3 puntos posibles y en un caso, 1 punto. Al final, Bitdefender consiguió 30 de los 35 puntos posibles para la puntuación en protección.
Puesto que todos los productos alcanzaron en la prueba una puntuación de protección del 75 por ciento de los 35 puntos (26,5 puntos) y participaron en las series de pruebas periódicas con Windows recibieron asimismo el certificado de AV-TEST “Advanced Certified”.
Prueba ATP: 11 soluciones endpoint para empresas
Las 11 soluciones de seguridad para empresas examinadas en la prueba ATP con Windows 11 de mayo y junio de 2026 también demostraron una gran solidez. 10 de los 11 productos endpoint actuaron con una gran fiabilidad en la prueba a la hora de defender contra ladrones de datos y ransomware. Reconocieron los 10 escenarios, resolvieron la situación y protegieron a la empresa. Por ello recibieron los 35 puntos máximos para su puntuación en protección que aparece en la tabla. Estos son los fabricantes: Acronis, Avast, Kaspersky (ambas versiones), Microworld, Net Protector, Norton, Qualys, Symantec y WithSecure.
Únicamente Trellix tuvo problemas en la prueba actual. Mientras que en los 5 escenarios contra ransomware todo funcionó con una protección perfecta, tuvo dificultades con la detección de los ladrones de información. En dos casos, Trellix no pudo ni detectar a los atacantes ni detenerlos con otros módulos de seguridad. Los atacantes se propagaron por todo el sistema y robaron al final los datos. Esto significó en estos dos casos una pérdida total de 8 puntos. Al final de la prueba, Trellix contaba con una puntuación en protección de solo 27 de los 35 puntos.
Todas las soluciones endpoint examinadas cumplieron los requisitos para recibir el certificado de “Advanced Approved Endpoint Protection”, puesto que consiguieron el 75 por ciento de los 35 puntos (26,5 puntos) en la puntuación de protección y son participantes habituales en las pruebas bimensuales con Windows.
Muchos productos seguros en la prueba ATP
Aunque los atacantes trabajan con archivos escondidos y camuflados u otros trucos de ataque, la mayoría de los paquetes de seguridad y soluciones no se dejan engañar. 19 de los 21 productos para usuarios privados y empresas examinados finalizaron sin ningún fallo la prueba ATP con Windows 11 realizada en mayo y junio de 2026 y con la máxima puntuación de 35 puntos en protección. Esto demuestra que los productos están muy bien preparados para sus tareas y protegen bien los datos privados o los de una empresa incluso en tiempos difíciles.