Dernières Actualités
22 septembre 2026 | Autres tests
Test EDR : Kaspersky EDR Expert
Entre décembre 2025 et février 2026, AV-TEST a réalisé une évaluation approfondie de Kaspersky EDR Expert, en mettant l’accent sur ses capacités d’Endpoint Detection and Response (EDR). L’évaluation a mesuré l’efficacité du produit face aux menaces associées aux Advanced Persistent Threats (APT) et aux ransomwares modernes, tout en évaluant sa capacité à fournir une télémétrie complète des attaques pour l’analyse des incidents. Les tests ont utilisé trois scénarios distincts, chacun présentant une variété de tactiques et de techniques employées par des adversaires sophistiqués.
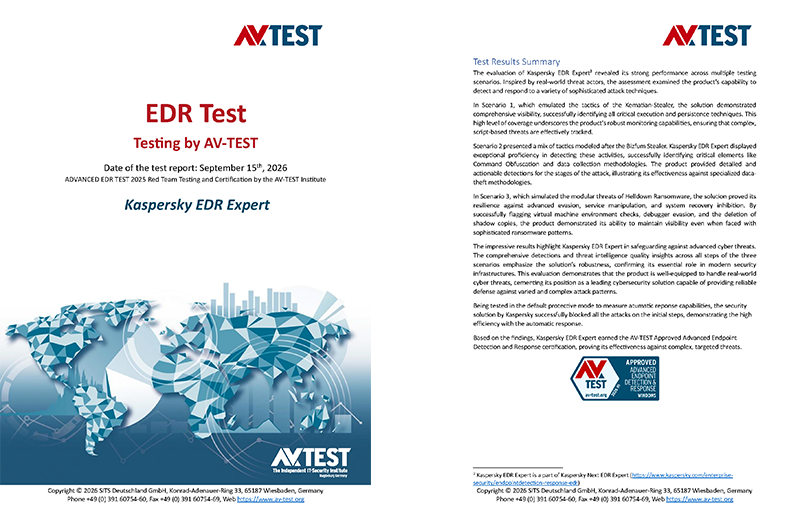
Un rapport de test
réalisée par AV-TEST
Scénario 1 – Kematian-Stealer :
Ce scénario simule le « Kematian-Stealer », une menace qui utilise l’exécution de PowerShell en mémoire afin d’échapper à la détection. L’attaque commence par un e-mail de phishing, se poursuit par un contournement de l’UAC basé sur le registre et se termine par une exfiltration de données ainsi qu’un déplacement latéral via SMB. Kaspersky a démontré une visibilité exceptionnelle sur l’ensemble de la chaîne d’attaque. La solution a identifié avec succès toutes les étapes critiques, notamment l’accès initial, les techniques d’évasion et l’élévation de privilèges, grâce à une détection complète des tactiques, techniques et données de télémétrie. En suivant avec précision les phases de commande et contrôle (C2) et de collecte de données, Kaspersky a démontré une solide capacité à gérer les menaces évasives basées sur des scripts.
Scénario 2 – Bizfum Stealer :
Le deuxième scénario reproduit la menace « Helldown Ransomware » et intègre des techniques à impact destructeur ainsi que des méthodes avancées d’évasion. Kaspersky a correctement identifié l’accès initial via des fichiers et des liens malveillants, ainsi que les exécutions de commandes obfusquées. Plus important encore, la solution a détecté des activités à fort impact, notamment « Service Stop » et « Data Encrypted for Impact », tout en signalant également le défaçage interne et les tentatives visant à empêcher la récupération du système. Ces résultats confirment la capacité du produit à suivre et à protéger de manière complète contre les attaques combinant des techniques d’évasion vis-à-vis des débogueurs/de la virtualisation et des tactiques de chiffrement destructeur.
Scénario 3 – Émulation du ransomware Helldown :
Dans ce dernier scénario, une Advanced Persistent Threat (APT) complexe, axée sur la furtivité et la propagation latérale, a été simulée. Kaspersky a démontré une détection robuste sur l’ensemble de la chaîne d’attaque, du spearphishing initial jusqu’au système de commande et contrôle basé sur le Web. La solution a fourni une visibilité approfondie sur d’importantes activités de reconnaissance du réseau et a suivi avec succès les mouvements latéraux via RDP ainsi que l’utilisation de comptes de domaine compromis. En détectant avec précision des événements critiques tels que « OS Credential Dumping » et « COM Hijacking », Kaspersky a démontré une solide capacité à se défendre contre des intrusions réseau sophistiquées et multistades.
En outre, la solution a été testée contre trois attaques en mode de protection par défaut afin de mesurer ses capacités de réponse automatique. Elle a bloqué toutes les attaques dès les premières étapes, démontrant ainsi une grande efficacité en matière de réponse automatique.
Sur la base des résultats obtenus dans les scénarios APT, Kaspersky EDR Expert a démontré une détection robuste et une visibilité complète. La solution a systématiquement identifié les vecteurs d’attaque critiques, de la compromission initiale jusqu’aux impacts destructeurs et aux mouvements latéraux. Par conséquent, Kaspersky EDR Expert a obtenu la certification AV-TEST Approved Advanced Endpoint Detection and Response, confirmant son efficacité face aux menaces complexes et ciblées.